 Slovenščina
 Magyar
 English
 Deutsch



Ko slišiš izraz “mixed content” (mešana vsebina), te morda zmede, kaj to pomeni. Ta članek poskuša razložiti vse, kar je treba vedeti o mešani vsebini, kako jo prepoznaš in kako jo odpraviš.
Kaj je mešana vsebina?
Opozorila o “mešani vsebini” se pojavijo, ko se nekateri deli spletnega mesta nalagajo prek nevarnega protokola HTTP, drugi viri pa prek protokola HTTPS, od tod izraz “mešana”. Če so na tvojem spletnem mestu taka opozorila, se prikaže siva ključavnica. To zagotovo zmanjša zaupanje obiskovalca med brskanjem po tvojem spletnem mestu, zato je dobro to vzeti resno in nastaviti, da se celotno spletno mesto nalaga prek HTTPS. To boš najverjetneje opazil, ko si na spletni strani ravno vsilil preusmeritev na HTTPS. Nekaj primerov, ki lahko pripeljejo do tega:
- Imaš vdelan videoposnetek iz nevarnega vira, ki se na tvojem spletnem mestu nalaga prek HTTP, čeprav se preostala vsebina prikazuje s protokolom HTTPS.
- Statične vsebine, kot so slike, datoteke CSS, JS in HTML, so v tvojih datotekah trdo kodirane in se zdaj nalagajo prek HTTP.
- Na tvoje spletno mesto se nalagajo različice HTTP zunanjih skriptov ali pisav.
Kako najdeš te vsebine?
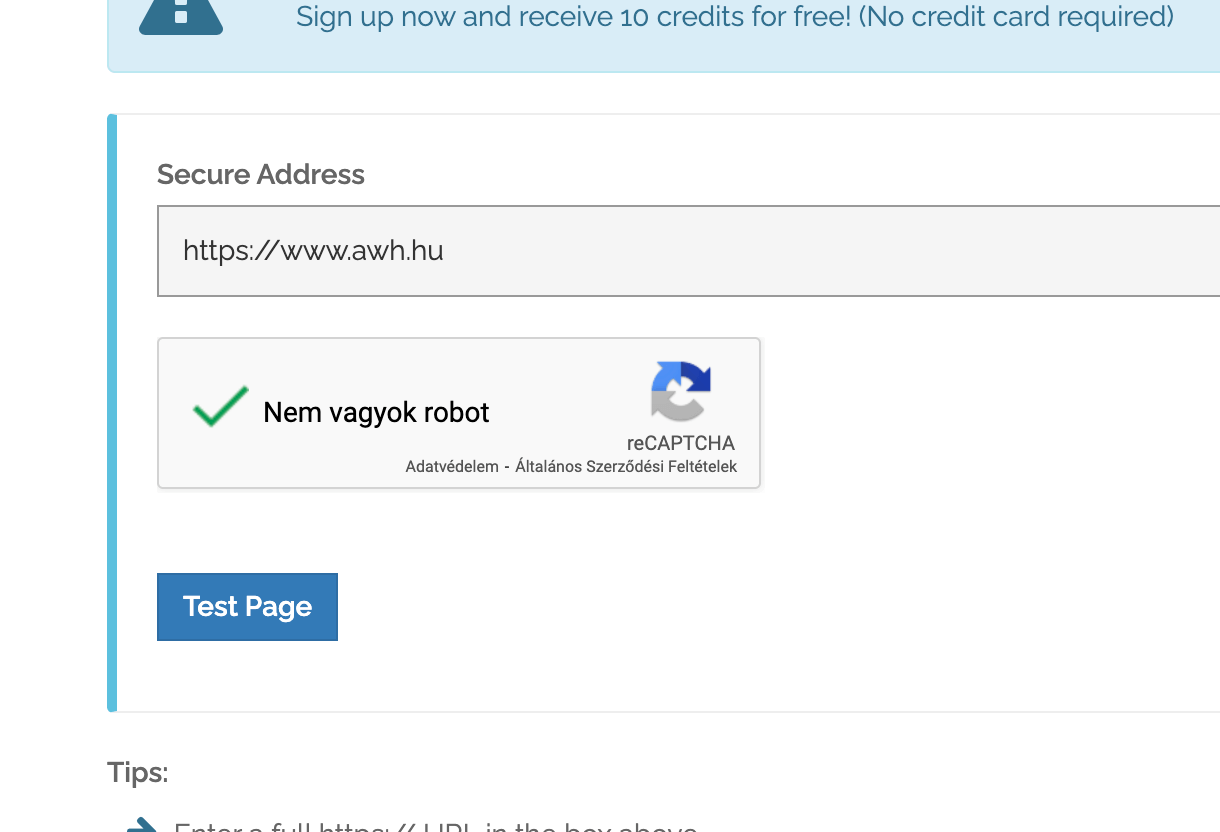
Obstaja odlično spletno orodje “Why No Padlock?”, ki je zelo uporabno, ko iščeš mešano vsebino. V besedilno polje “Secure Address” vpiši svojo spletno stran ali problematični URL, nato klikni gumb “Test page” pod njim.
Druga možnost je uporaba razvijalske konzole, ki je na voljo v vsakem brskalniku in jo odpreš s pritiskom na tipko “F12”, nato pa na zavihek “Konzola”. Opozorila o mešani vsebini so običajno označena z rdečo ali rumeno barvo, in če se z miško premakneš nad URL-je, se prikaže točna datoteka ali vir, ki to povzroča.
Kako odpravim mešano vsebino?
To lahko narediš na več načinov. Poglejmo jih:
- Preveriti moraš vse datoteke na svojem spletnem mestu skupaj s podatkovno bazo in URL-je, trdo kodirane s HTTP, zamenjati s HTTPS.
- Če se zunanji skript nalaga prek HTTP, moraš preveriti način, s katerim si ga vključil (običajno prek vtičnikov ali modulov na spletnem mestu), in ta zunanji vir bodisi zamenjati z ustreznico HTTPS bodisi ga popolnoma odstraniti.
- Na svojem spletnem mestu nastavi glavo odgovora, ki brskalniku “pove”, da je treba vse vire naložiti prek HTTPS. Vsi večji brskalniki to glavo upoštevajo in začnejo vsebino nalagati prek HTTPS. Ko nato obiščeš svoje spletno mesto, boš v naslovni vrstici brskalnika videl zeleno ključavnico: za to v svojo datoteko .htaccess dodaj to direktivo:
<ifModule mod_headers.c>
Header always set Content-Security-Policy "upgrade-insecure-requests;"
</IfModule>
Če se ti to zdi prezahtevno, se obrni na našo ekipo tehnične podpore. So zelo iznajdljivi in ti lahko predlagajo drug pristop k obravnavi mešane vsebine na spletnem mestu.
Podrobnejši pregled teme na našem blogu: Odpravljanje napake ‘Mixed content’: celoten vodnik za varno spletno stran HTTPS.