 Slovenščina
 Magyar
 English
 Deutsch



Če tvoja spletna stran deluje za proxyjem Cloudflare (v DNS je oranžni oblak vklopljen), se brskalnik obiskovalca poveže s Cloudflare, Cloudflare pa zahtevo posreduje gostovanju. Šifriranje je tako sestavljeno iz dveh odsekov:
- obiskovalec → Cloudflare: tega samodejno ščiti lastno potrdilo Cloudflare;
- Cloudflare → gostovanje (origin): tega določa nastavitev SSL/TLS encryption mode.
Nastavitev je v vmesniku Cloudflare, v meniju SSL/TLS domene, na strani Overview.
Načini
| Način | Povezava Cloudflare → gostovanje | Priporočeno? |
|---|---|---|
| Off | brez šifriranja | Ne |
| Flexible | nešifriran HTTP | Ne |
| Full | HTTPS, a potrdila gostovanja ne preverja | Le začasno |
| Full (strict) | HTTPS, z veljavnim potrdilom | Da |
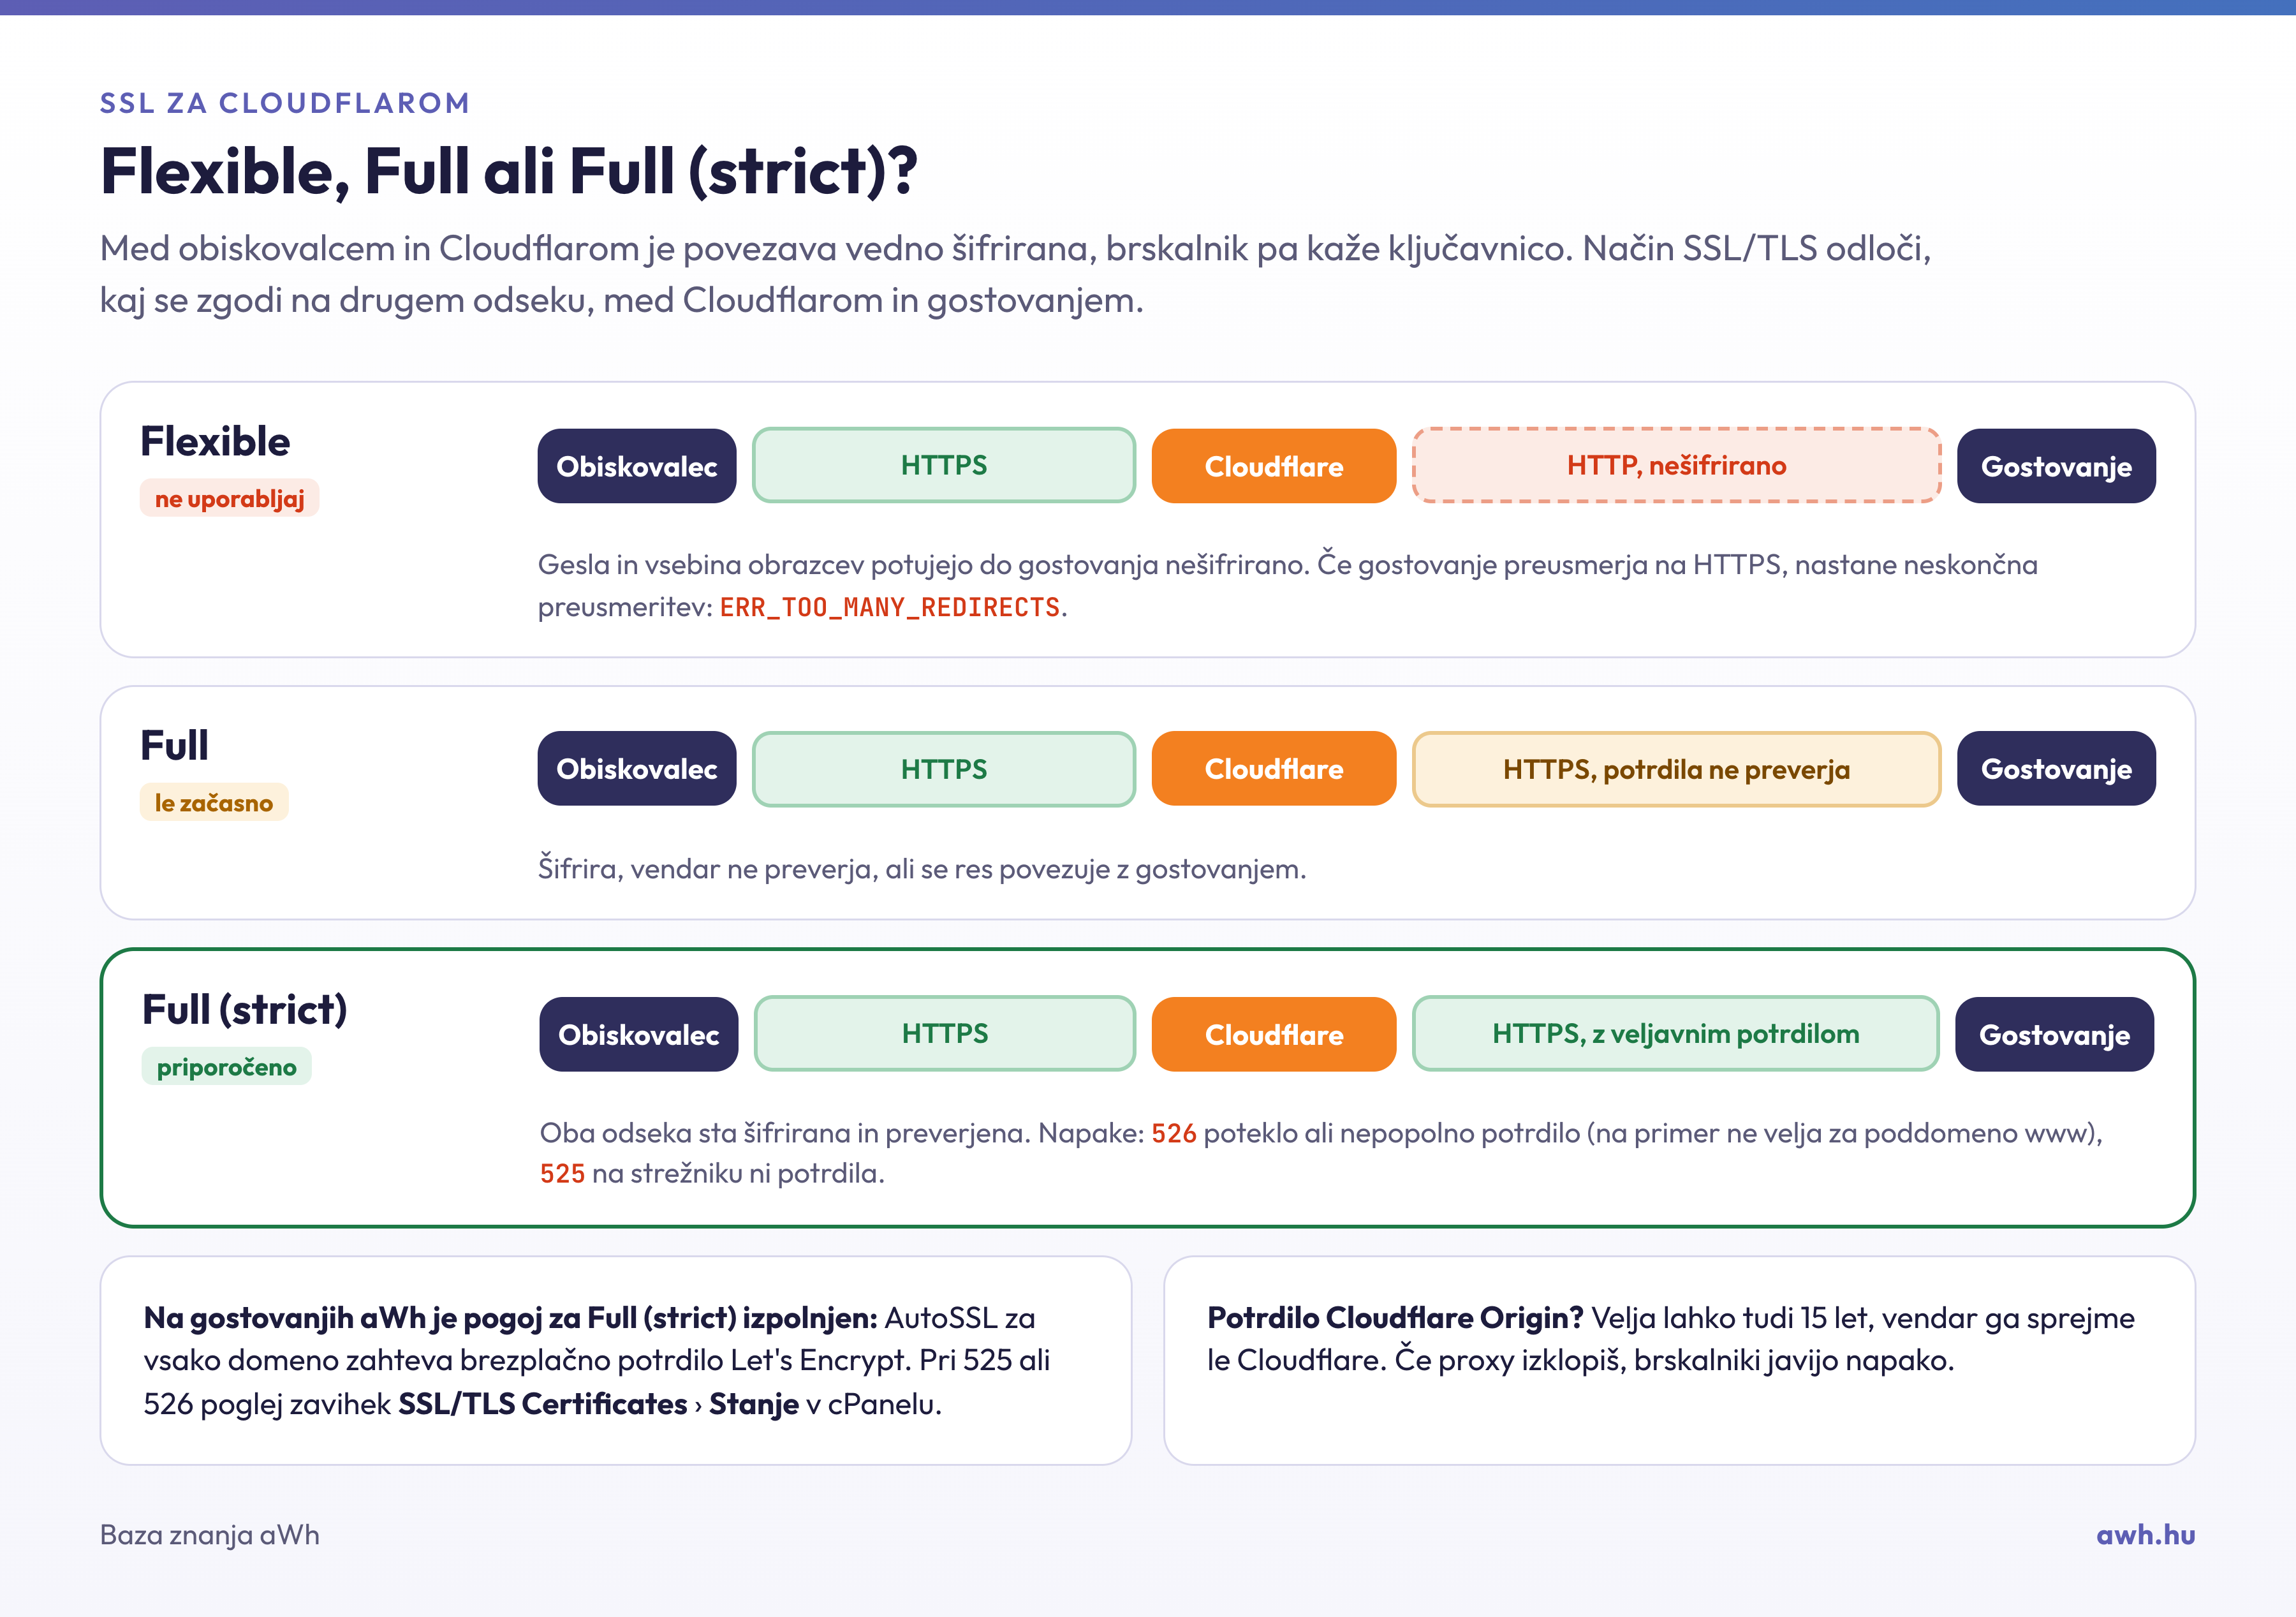
Zakaj Full (strict)?
Način Flexible ustvari vtis, da je stran varna (v brskalniku je vidna ključavnica), med Cloudflare in gostovanjem pa podatki, na primer gesla in vsebina obrazcev, potujejo nešifrirani. Način Full šifrira, a ne preveri, ali se res povezuje z gostovanjem.
Način Full (strict) šifrira oba odseka in preveri potrdilo gostovanja. Za to je na gostovanju potrebno veljavno potrdilo. Na našem gostovanju je to zagotovljeno: AutoSSL za vsako domeno samodejno zahteva brezplačno potrdilo Let’s Encrypt (glej: Vklop brezplačnega potrdila Let’s Encrypt na spletnem gostovanju). Zato je način Full (strict) mogoče nastaviti brez dodatnih stroškov.
Pogoste napake
Preveč preusmeritev (ERR_TOO_MANY_REDIRECTS)
To je klasična napaka načina Flexible. Cloudflare stran zahteva prek HTTP, na gostovanju pa je nastavljena preusmeritev na HTTPS, zato gostovanje preusmeri nazaj na HTTPS, Cloudflare spet zahteva prek HTTP in tako naprej v neskončnost.
Rešitev: način nastavi na Full (strict). Preusmeritev na gostovanju lahko mirno pustiš ali namesto nje vklopiš nastavitev Always Use HTTPS v Cloudflare.
Napaka 526 (Invalid SSL certificate)
Pojavi se v načinu Full (strict), če je potrdilo gostovanja neveljavno, poteklo ali ne vsebuje domene (na primer velja le za pelda.hu, za www.pelda.hu pa ne). Na zavihku Stanje strani SSL/TLS Certificates v cPanelu preveri, ali imata domena in poddomena www veljavno potrdilo. Če ga nimata, ti pomaga članek o napakah AutoSSL.
Napaka 525 (SSL handshake failed)
Cloudflare z gostovanjem ni mogel vzpostaviti šifrirane povezave, običajno zato, ker za domeno na strežniku sploh ni potrdila. Rešitev je enaka kot pri napaki 526.
Potrdilo Cloudflare Origin
Cloudflare v meniju SSL/TLS → Origin Server ponuja tudi brezplačno potrdilo Origin CA, veljavno do 15 let, ki ga lahko namestiš na gostovanje. To potrdilo pa sprejme le Cloudflare, brskalniki ne. Če pozneje proxy izklopiš ali kdo dostopa neposredno do gostovanja, bo potrdilo javilo napako. Ker AutoSSL na našem gostovanju zagotavlja brezplačno potrdilo, ki ga sprejemajo tudi brskalniki, potrdilo Origin običajno ni potrebno.
Ali AutoSSL deluje za Cloudflare?
Da, v večini primerov. Preverjanje pride do gostovanja tudi prek Cloudflare. Zatakne se lahko, če je v Cloudflare nastavljen način „I’m Under Attack”, strogo pravilo požarnega zidu, filter po državah ali preusmeritev, ki zadeva pot /.well-known/. Takrat dodaj izjemo za pot /.well-known/acme-challenge/ ali pravilo začasno izklopi, dokler se AutoSSL ne izvede. Korake prikazuje članek AutoSSL za Cloudflare.
O drugih prednostih uporabe Cloudflare beri v članku Pospešitev spletne strani z uporabo CDN.