 Deutsch
 Magyar
 English



Auf unseren cPanel-Hosting-Paketen werden die kostenlosen Let’s Encrypt-Zertifikate automatisch über die cPanel-Funktion „AutoSSL“ beantragt und erneuert – und zwar für alle Domains und Subdomains, die zu Ihrem Hosting-Paket gehören. Sie müssen hierfür nichts unternehmen; siehe: Aktivierung des kostenlosen Let’s Encrypt-Zertifikats auf Ihrem Hosting-Paket.
Vor der Ausstellung des Zertifikats überprüft die Zertifizierungsstelle jedoch, ob die Domain tatsächlich auf unseren Server verweist. Zu diesem Zweck fordert sie eine temporäre Datei aus dem Pfad „/.well-known/acme-challenge/“ auf der Domain an. Gelingt dies nicht, bleibt die Domain ohne Zertifikat, und der Browser zeigt die Fehlermeldung „Ihre Verbindung ist nicht privat“ an.
Wo kann ich die Ursache des Fehlers einsehen?
- Melden Sie sich bei cPanel an.
-
Klicken Sie in der Gruppe „Sicherheit“ auf das Symbol „SSL/TLS-Zertifikate“ und öffnen Sie anschließend die Registerkarte „Status“. (Für AutoSSL gibt es keinen separaten Menüpunkt.)
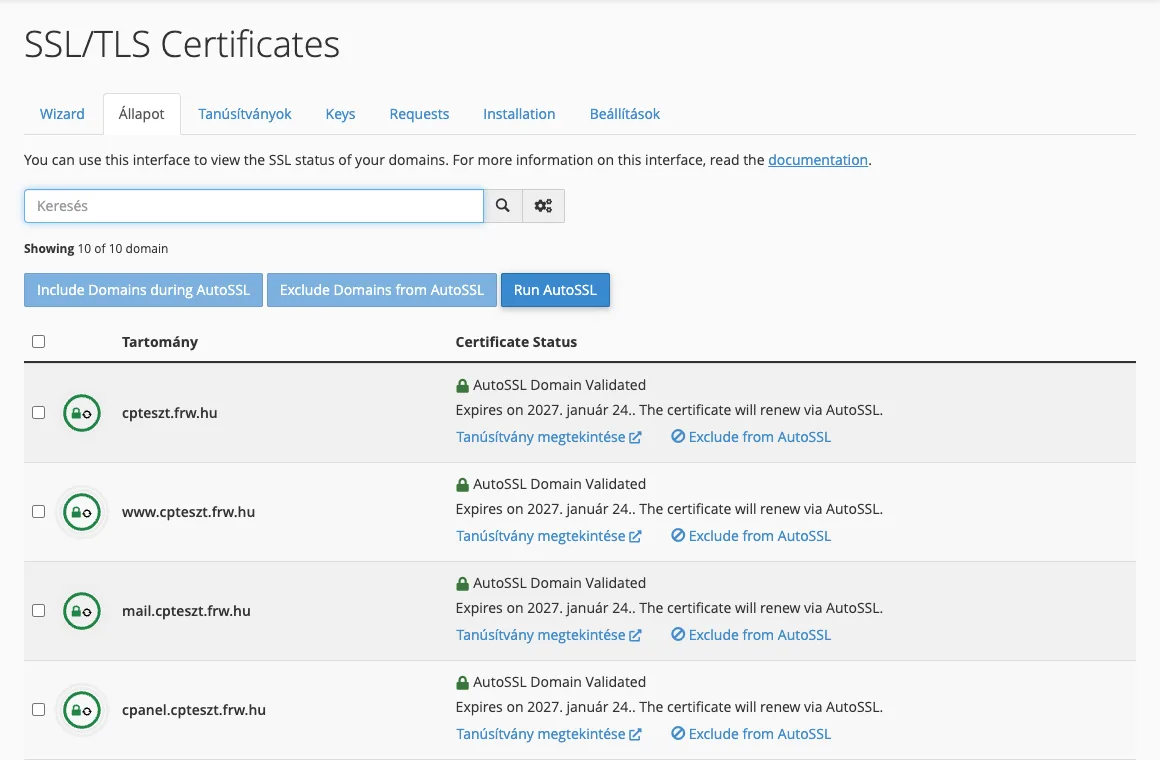
- In der Liste wird neben jeder Domain angezeigt, ob ein gültiges Zertifikat vorliegt. Bei Domains mit gelber oder roter Markierung gibt die Fehlermeldung Auskunft darüber, was die Ausstellung verhindert hat.
- Nach der Korrektur können Sie den Vorgang sofort über die Schaltfläche „Run AutoSSL“ neu starten; Sie müssen nicht auf den nächsten automatischen Durchlauf warten.
Die häufigsten Ursachen
Die Domain verweist nicht auf unseren Server
Dies ist der häufigste Grund. Wenn der A-Eintrag der Domain (oder die Nameserver) noch auf den früheren Anbieter verweisen, sucht die Zertifizierungsstelle dort nach der Validierungsdatei und findet sie nicht. Warten Sie nach einem Domain-Umzug oder einem Wechsel der Nameserver, bis die Änderung wirksam wird (siehe: Was ist eine DNS-Propagierung?), und führen Sie anschließend AutoSSL erneut aus.
Bitte stellen Sie außerdem sicher, dass die Domain keinen IPv6-Eintrag (AAAA) aufweist, der auf eine andere Adresse verweist. Die Zertifizierungsstelle kann auch die IPv6-Adresse verwenden, und wenn dort nicht unser Server antwortet, schlägt die Überprüfung fehl.
Der www-Eintrag fehlt
AutoSSL beantragt auch ein Zertifikat für die Adresse www.pelda.hu. Wenn in den DNS-Einstellungen kein www-Eintrag vorhanden ist oder dieser auf eine andere Adresse verweist, wird die www-Variante im Zertifikat nicht berücksichtigt. Richten Sie für die Subdomain www einen CNAME-Eintrag auf die Hauptdomain oder einen A-Eintrag auf die IP-Adresse des Webhostings ein.
Die .htaccess-Datei blockiert oder leitet die Überprüfung um
Wenn in der Datei „.htaccess“ eine Regel alle Anfragen umleitet (beispielsweise auf eine andere Domain, eine Wartungsseite oder hinter einen Passwortschutz), ist auch die Prüfdatei nicht erreichbar. Fügen Sie vor den Umleitungsregeln eine Ausnahme für das Verzeichnis „.well-known“ ein:
RewriteEngine On
RewriteRule ^\.well-known/ - [L]
Ein ähnliches Problem kann auch durch ein Sicherheits-Plugin oder einen Ländersfilter verursacht werden, der die Server der Zertifizierungsstelle blockiert.
Ist vor der Domain ein Cloudflare- oder ein anderer Proxy geschaltet?
Der Cloudflare-Proxy behindert die Überprüfung in der Regel nicht. Ist in Cloudflare jedoch der Modus „I’m Under Attack“, eine strenge Firewall-Regel, ein Ländersfilter oder eine Weiterleitung für den Pfad „/.well-known/“ aktiviert, gelangt die Anfrage der Zertifizierungsstelle nicht bis zum Hosting-Anbieter. Die Fehlererkennung und dauerhafte Behebung werden im Artikel „AutoSSL hinter Cloudflare“ beschrieben; die SSL-Modi von Cloudflare werden im Artikel „SSL hinter Cloudflare: Flexible-, Full- oder Full (strict)-Modus?“ behandelt.
CAA-Eintrag verhindert die Freigabe
Der CAA-Eintrag legt fest, welche Zertifizierungsstellen Zertifikate für die Domain ausstellen dürfen. Wenn ein solcher Eintrag vorhanden ist, Let’s Encrypt darin jedoch nicht aufgeführt ist, wird die Ausstellung abgelehnt. Siehe: Was ist ein CAA-Eintrag?
Die Domain ist von AutoSSL ausgeschlossen.
Auf der Registerkarte „Status“ können einzelne Domains von AutoSSL ausgeschlossen werden. Wenn in der Zeile einer Domain der Link „Include during AutoSSL“ angezeigt wird (anstelle von „Exclude from AutoSSL“), ist die Domain ausgeschlossen: Klicken Sie auf den Link „Include during AutoSSL“ (wählen Sie bei mehreren Domains diese aus und verwenden Sie die Schaltfläche „Include Domains during AutoSSL“) und anschließend auf die Schaltfläche „Run AutoSSL“.
Das Ausgabenlimit wurde erreicht
Let’s Encrypt begrenzt die Anzahl der Zertifikate, die pro Woche für eine Domain ausgestellt werden können, sowie die Anzahl der zulässigen fehlgeschlagenen Überprüfungen pro Stunde. Sollten mehrere Überprüfungen hintereinander fehlgeschlagen sein, warten Sie bitte einige Stunden, beheben Sie den Fehler und starten Sie erst danach AutoSSL neu.
Verwenden Sie nicht unsere Nameserver?
Wenn Sie die DNS-Einstellungen Ihrer Domain anderweitig verwalten (beispielsweise bei Cloudflare oder bei Ihrem Domain-Registrar), funktioniert AutoSSL dennoch, solange der A-Eintrag (und der www-Eintrag) auf die IP-Adresse Ihres Webhostings verweisen. Die IP-Adresse Ihres Webhostings finden Sie auf der Startseite von cPanel im Bereich „Allgemeine Informationen“ (General Information).
Sollten Sie nach den oben genannten Schritten immer noch kein Zertifikat für Ihre Domain erhalten, wenden Sie sich bitte an unseren Support und senden Sie uns die Fehlermeldung, die auf der Seite „SSL/TLS-Zertifikate“ unter dem Reiter „Status“ angezeigt wird.