 Slovenščina
 Magyar
 English
 Deutsch



Če z naslova IP ali obsega naslovov redno prihaja nezaželen promet (neželeni komentarji, neželena pošta prek obrazcev, ugibanje gesel, agresivno prenašanje), ga lahko s spletne strani preprosto blokiraš. Na naših paketih spletnega gostovanja teče spletni strežnik Apache, tudi na gostovanju cPanel pa je mogoče uporabljati pravila datoteke .htaccess, zato blokado nastaviš z nekaj vrsticami besedilne datoteke. Blokada velja le za spletno stran, pošte in FTP ne zadeva.
Kateri naslov IP blokirati?
Sumljive naslove najdeš v dnevniku dostopov spletnega strežnika: v vmesniku KeyHelp v dnevnikih spletnega strežnika domene, v cPanelu pa v točki menija Raw Access skupine Metrics. Išči naslove, s katerih v kratkem času prihaja veliko zahtev na isto stran (na primer wp-login.php ali obrazec).
Blokiranje posameznih naslovov IP
Na začetek datoteke .htaccess v korenskem imeniku spletne strani prekopiraj:
<RequireAll>
    Require all granted
    Require not ip 203.0.113.25
    Require not ip 198.51.100.7
</RequireAll>
Require all granted spusti vse, vrstice Require not ip pa naredijo izjemo za navedene naslove. Namesto naslovov iz primera vpiši naslove, ki jih želiš blokirati.
Blokiranje obsega IP
Obseg lahko navedeš z zapisom CIDR, z začetkom naslova ali s predpono IPv6:
<RequireAll>
    Require all granted
    Require not ip 203.0.113.0/24
    Require not ip 198.51
    Require not ip 2001:db8::/32
</RequireAll>
/24 pomeni obseg 203.0.113.0–203.0.113.255, 198.51 vse naslove, ki se začnejo z 198.51, tretja vrstica pa omrežje IPv6.
Blokiranje le pošiljanja podatkov
Če naj obiskovalci s tega naslova stran lahko berejo, ne smejo pa pošiljati obrazcev ali komentarjev, pravilo postavi v blok <Limit POST>:
<Limit POST>
    <RequireAll>
        Require all granted
        Require not ip 203.0.113.25
    </RequireAll>
</Limit>
Blokiranje v vmesniku cPanel
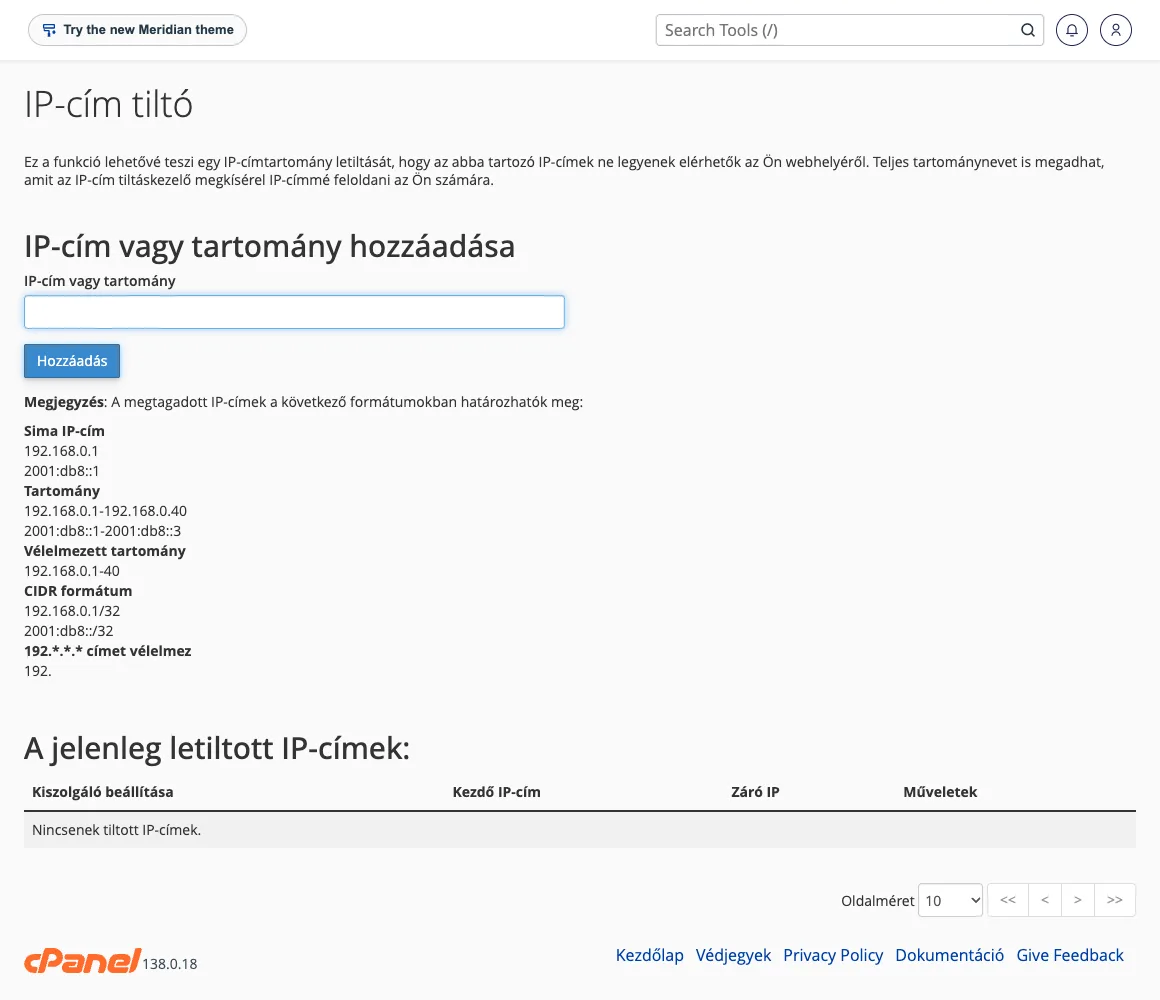
Na gostovanju cPanel lahko z orodjem Blokiranje naslovov IP (IP Blocker) skupine Varnost blokiraš tudi brez kodiranja: v polje Naslov IP ali obseg vpiši naslov (na primer 203.0.113.25), obseg (203.0.113.10-203.0.113.40) ali blok CIDR, nato klikni gumb Dodaj. Orodje pravilo prav tako zapiše v datoteko .htaccess, blokade pa vidiš na dnu strani, na seznamu Trenutno blokirani naslovi IP.
Kako preveriš?
Z blokiranega naslova spletna stran vrne napako 403 Forbidden. Stran odpri iz drugega omrežja (na primer mobilnega): tam se mora naložiti nespremenjeno.
Pogoste napake
- Tipkarska napaka v datoteki: po napačni vrstici vsa stran vrne napako 500 Internal Server Error. Takrat popravi ali izbriši nazadnje vpisane vrstice (koraki ob napaki 500).
- Mešanje stare in nove sintakse: vrstic
Order,Allow,Denyiz Apache 2.2 ne uporabljaj skupaj z vrsticamiRequire, ker mešanje obeh da nepredvidljiv rezultat. - Blokiranje lastnega naslova: naslov domače ali pisarniške internetne povezave se lahko spremeni, blokiranje obsega pa lahko izključi tudi druge uporabnike.
- Za Cloudflare ali drugim proxyjem strežnik morda vidi naslov proxyja namesto naslova obiskovalca. Takrat blokado nastavi v vmesniku proxyja (pri Cloudflare med pravili WAF).
- Na statičnem gostovanju teče Nginx, ki datoteke
.htaccessne bere, zato ta način tam ne deluje.