 Deutsch
 Magyar
 English



Als E-Mail-Adress-Spoofing (auf Englisch „spoofing“) bezeichnet man den Vorgang, bei dem jemand als Absender einer E-Mail eine Adresse angibt, die nicht seine eigene ist: beispielsweise die einer Bank, eines Dienstleisters, eines Geschäftspartners oder sogar Ihre eigene Adresse. Der Empfänger sieht in seinem E-Mail-Programm diesen gefälschten Absender und hält die E-Mail daher für vertrauenswürdiger; er klickt leichter auf den darin enthaltenen Link, öffnet den Anhang oder kommt der Aufforderung nach.
Warum ist es überhaupt möglich, den Absender zu fälschen?
Das SMTP-Protokoll, das zum Versenden von E-Mails verwendet wird, stammt aus den 1980er Jahren und sah ursprünglich keinerlei Überprüfung vor. Eine E-Mail enthält zwei Absenderadressen:
- der Absender des Umschlags (im Kopf der E-Mail als „
Return-Path“ angezeigt), den die Server für die Zustellung und für Rückmeldungen verwenden; - Das Feld „Absender“ (From), das vom E-Mail-Programm angezeigt wird.
Beide Angaben werden vom Absender eingegeben, und keine davon muss mit der tatsächlichen Identität des Absenders übereinstimmen – genauso wie auf einem Briefumschlag jeder beliebige Absender angegeben werden kann. Für eine gefälschte E-Mail reicht daher ein Server aus, der E-Mails versenden kann; um den Absender zu fälschen, muss nichts geknackt werden. Der Aufbau des Kopfzeilenbereichs wird im Artikel über die Bestandteile einer E-Mail erläutert.
Formen der Fälschung
- Fälschung der genauen Domain: Die E-Mail wird beispielsweise von der Adresse
ugyfelszolgalat@pelda.huversendet, hat jedoch nichts mit dem Inhaber vonpelda.huzu tun. Der beste Schutz hiergegen ist die Einrichtung von SPF, DKIM und DMARC für die Domain (siehe unten). - Angezeigter Name: Der Absendername lautet „Pelda Bank Support“, die dahinter stehende Adresse ist jedoch ein kostenloses Postfach, beispielsweise
pelda.bank.ertesites@gmail.com. Da E-Mail-Programme häufig nur den Namen anzeigen, handelt es sich hierbei um den häufigsten Trick. - Ähnliche Domain: Die Adresse stammt von einer Domain, die bis zur Verwechslung ähnlich ist, beispielsweise
pe1da.hu(eine Ziffer anstelle des Buchstabens „l“),pelda-hu.comoderpelda.hu.ugyfelportal.xyz. - Abweichende Antwortadresse: Das Feld „Absender“ erscheint echt, doch das Feld „
Reply-To“ (Antwortadresse) verweist auf eine fremde Adresse, sodass die Antwort an den Betrüger gesendet wird.
Wenn eine E-Mail aus dem echten Postfach des Partners eingeht, weil dessen Passwort gestohlen wurde, handelt es sich nicht um eine Fälschung: Eine solche E-Mail durchläuft alle Sicherheitsprüfungen. In diesem Fall helfen lediglich der verdächtige Inhalt (ungewöhnliche Anfrage, neue Bankkontonummer) sowie eine Bestätigung, die über einen unabhängigen Kanal, beispielsweise telefonisch, eingeholt wird.
Wozu wird dies verwendet?
Die meisten E-Mails mit gefälschtem Absender sind Phishing-E-Mails: Sie fordern Zugangsdaten oder Kreditkartennummern an oder enthalten einen Anhang mit Malware. Für Unternehmen sind insbesondere Betrugsversuche im Namen der Geschäftsleitung und die Änderung von Kontonummern besonders gefährlich: In der E-Mail wird im Namen des Geschäftsführers oder eines Lieferanten eine dringende Überweisung gefordert oder mitgeteilt, dass sich „unsere Bankkontonummer geändert hat“. Bitte überprüfen Sie solche Anfragen stets telefonisch unter der Ihnen bereits bekannten Nummer und nicht unter der in der E-Mail angegebenen Nummer.
Wie können Sie einen gefälschten Absender erkennen?
- Sehen Sie sich die vollständige Absenderadresse an, nicht nur den Namen: Klicken oder tippen Sie auf den Namen des Absenders.
- Überprüfen Sie, an wen die E-Mail gerichtet ist: Wenn beim Klicken auf die Schaltfläche „Antworten“ eine unbekannte E-Mail-Adresse im Feld „An“ erscheint, ist die E-Mail verdächtig.
- Achten Sie auf die Warnmeldungen Ihres E-Mail-Programms. Gmail weist Sie beispielsweise darauf hin, wenn eine E-Mail nicht authentifiziert werden kann oder wenn neben der Absenderadresse eine weitere Domain (via) angezeigt wird, was bedeutet, dass die E-Mail von einem Server einer anderen Domain gesendet wurde.
- Überprüfen Sie das Ergebnis der Authentifizierung im Quellcode der E-Mail. Öffnen Sie dazu den vollständigen Kopf der E-Mail:
- Gmail: Klicken Sie in der oberen rechten Ecke der E-Mail auf das Drei-Punkte-Menü und wählen Sie „Original anzeigen“;
- Roundcube Webmail: Klicken Sie in der Symbolleiste über der E-Mail auf „Mehr…“ und anschließend auf „Quelltext anzeigen“;
- Outlook (Desktop-Version): Öffnen Sie die E-Mail und wählen Sie dann „Datei“ › „Eigenschaften“; die Kopfzeile befindet sich im Feld „Internet-Kopfzeilen“;
- Thunderbird: Markieren Sie die E-Mail und drücken Sie die Tastenkombination „
Ctrl+U“.
Der empfangende Server fügt in den Header eine Zeile „Authentication-Results“ mit den Ergebnissen der Überprüfungen ein. Bei einer gefälschten E-Mail könnte dies wie folgt aussehen (Auszug):
Authentication-Results: mx.pelda-szolgaltato.hu;
    spf=fail smtp.mailfrom=pelda.hu;
    dkim=none;
    dmarc=fail header.from=pelda.hu
From: "Pelda Bank" <ugyfelszolgalat@pelda.hu>
Reply-To: pelda.bank.ugyintezes@gmail.com
„dmarc=fail“ bedeutet, dass die E-Mail nicht nachweisen konnte, dass sie im Namen der im Absenderfeld angegebenen Domain versendet wurde. Bei einer echten E-Mail lauten alle drei Ergebnisse in der Regel „pass“. Ein „spf=fail“ allein ist noch kein Beweis für eine Fälschung (bei weitergeleiteten E-Mails kommt dies beispielsweise häufig vor), doch wenn sowohl DKIM als auch DMARC fehlschlagen, stammt die E-Mail mit ziemlicher Sicherheit nicht von dem Absender, als der sie sich ausgibt. Beachten Sie bitte nur die Zeile „Authentication-Results“, die von Ihrem eigenen E-Mail-Anbieter erstellt wurde (diese befindet sich ganz oben); die darunter liegenden Zeilen könnten auch vom Absender eingefügt worden sein.
Die Zeilen unter „Received“ zeigen den Weg der E-Mail von unten nach oben an. Als zuverlässig gilt dabei die Zeile, die vom Server Ihres eigenen Anbieters geschrieben wurde, als dieser die E-Mail entgegennahm: Die IP-Adresse hinter „from“ ist die Adresse des Servers, von dem die E-Mail empfangen wurde. Unser kostenloses Tool zur IP-Adressabfrage zeigt an, zu welchem Netzwerk und welchem Provider die Adresse gehört; eine Banknachricht, die von einem unbekannten ausländischen Server stammt, ist offensichtlich gefälscht. Die darunter liegenden „Received“-Zeilen könnten auch vom Absender gefälscht worden sein, daher ist das Ergebnis der Authentifizierung stets ausschlaggebend.
Wie können Sie Ihre eigene Domain schützen?
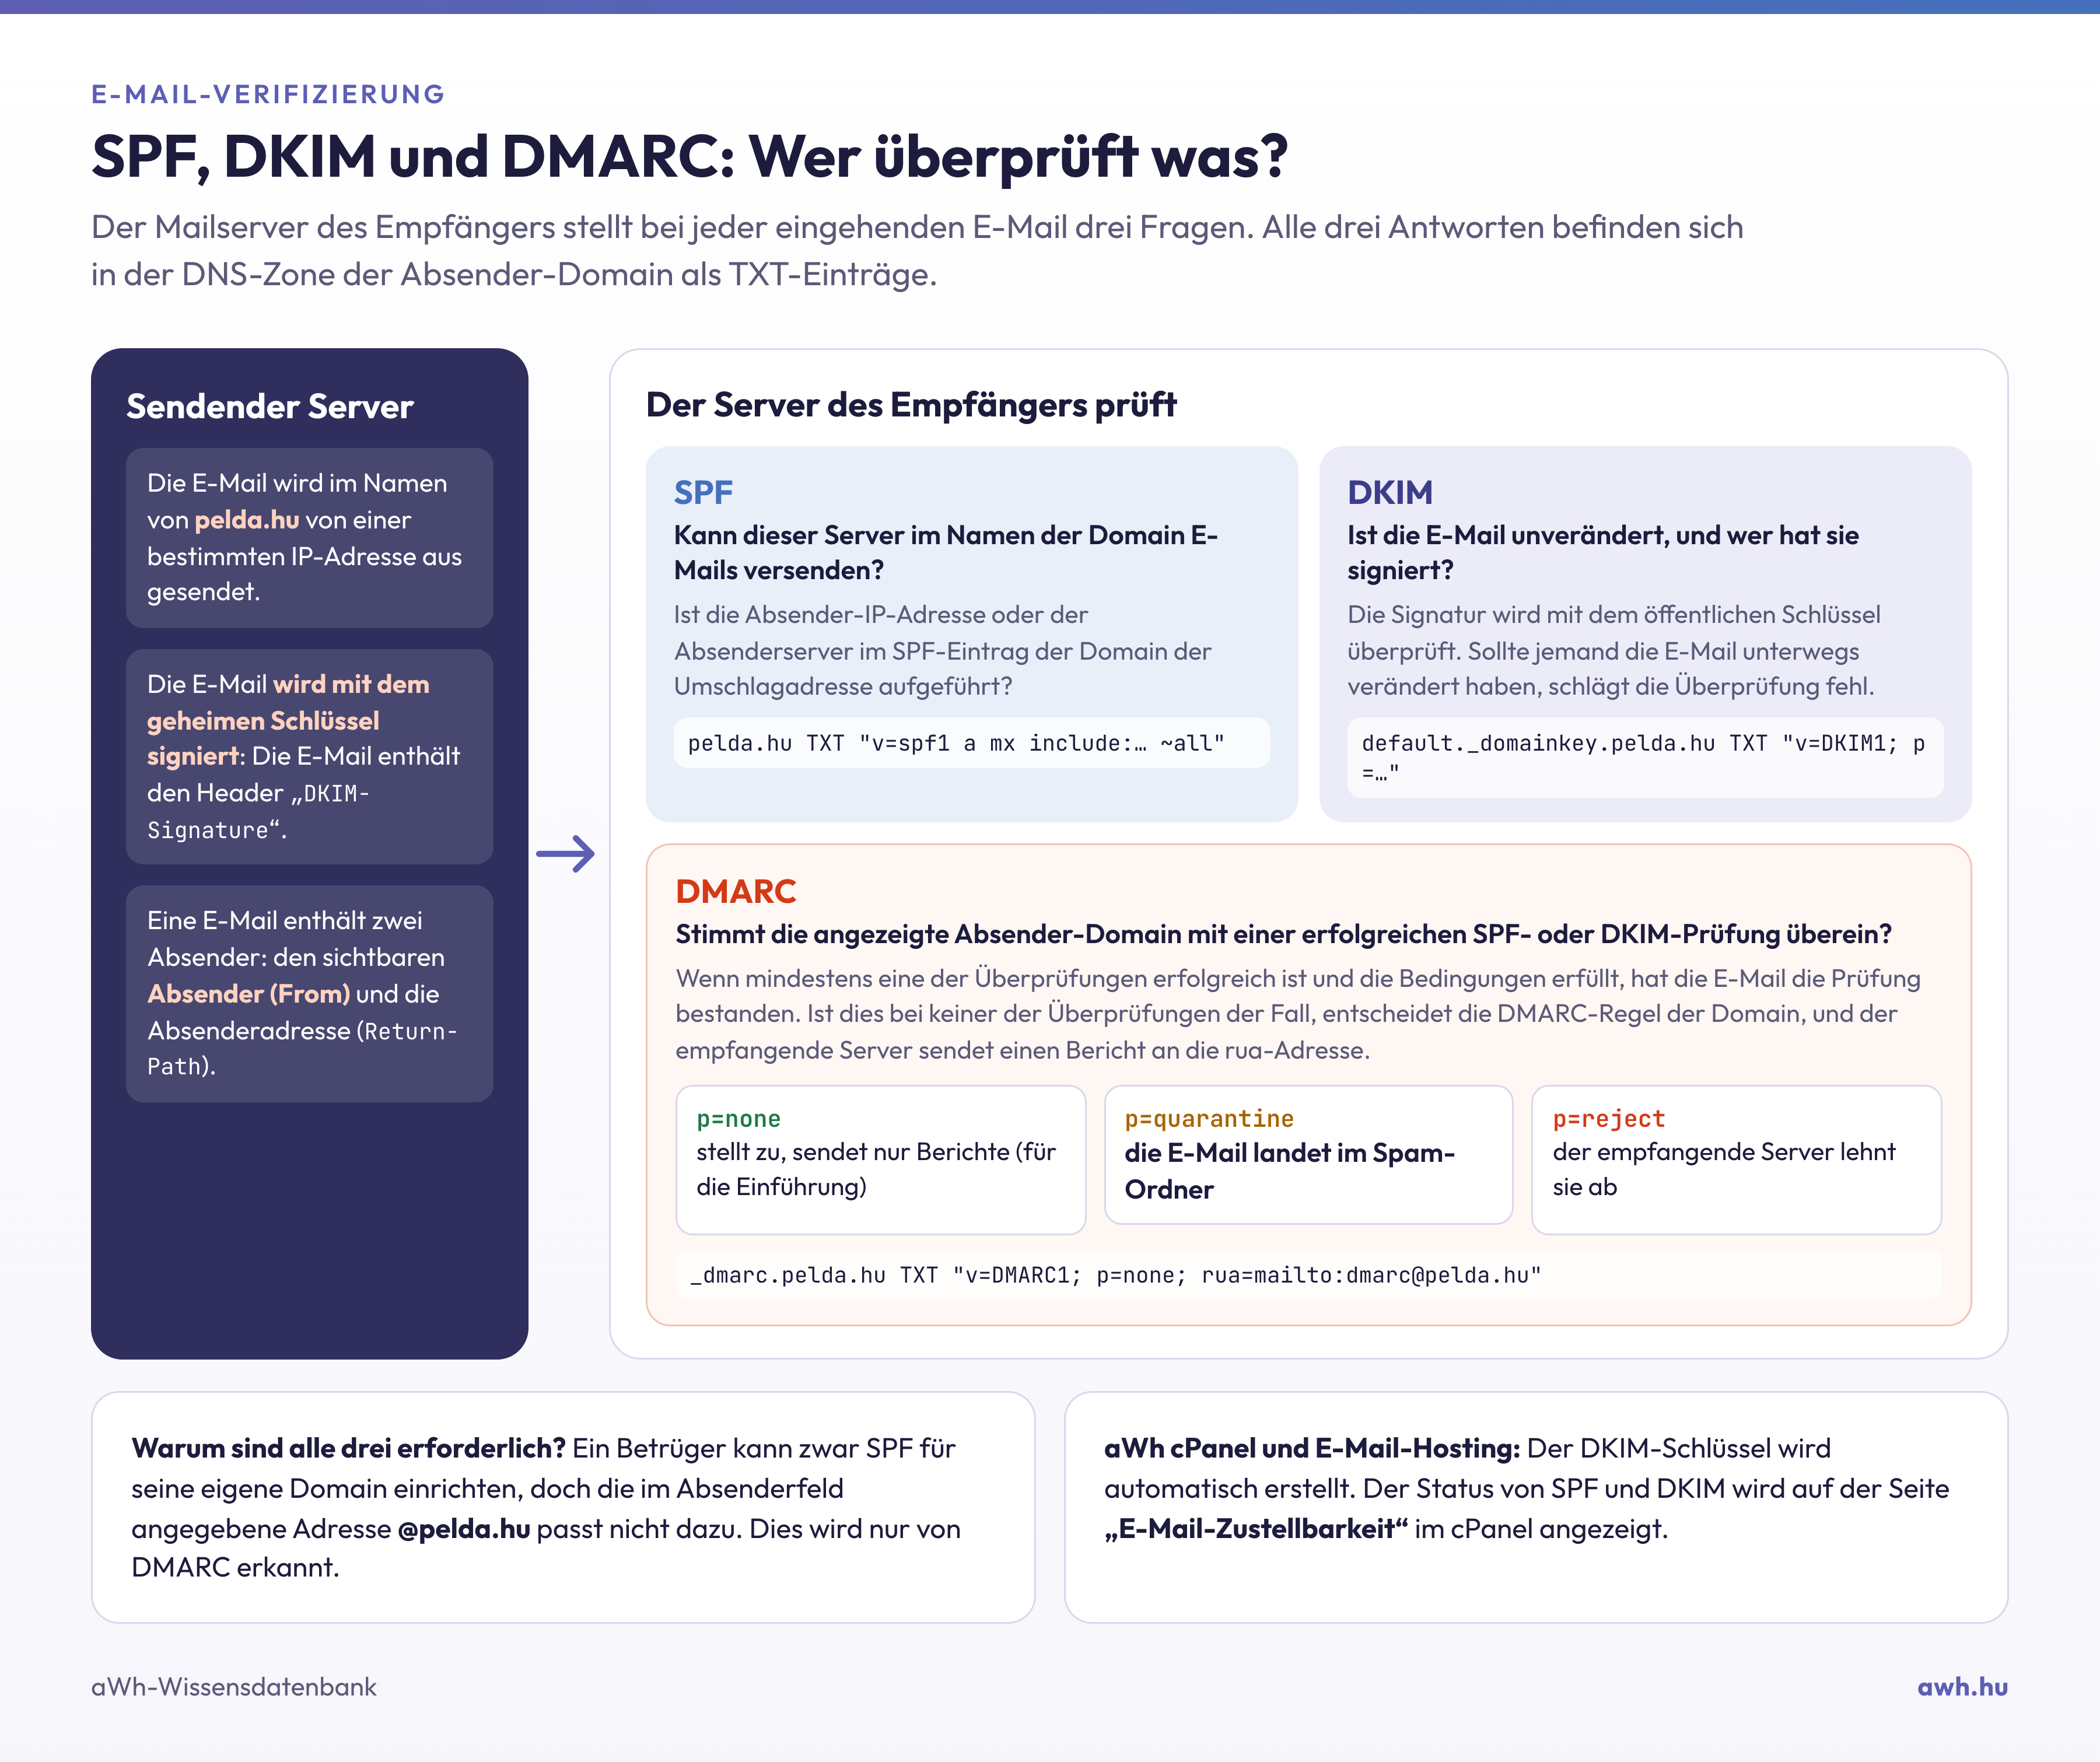
Es lässt sich nicht verhindern, dass jemand Ihre Domain in das Absenderfeld einer E-Mail einträgt, aber es lässt sich verhindern, dass die empfangenden Server eine solche E-Mail auch annehmen. Dazu müssen drei DNS-Einträge konfiguriert werden:
- SPF-Eintrag: Listet auf, welche Server E-Mails im Namen der Domain versenden dürfen. Wenn neben Ihrem eigenen E-Mail-Server auch Newsletter-Versender, Online-Shops oder Rechnungsstellungsprogramme E-Mails über die Domain versenden, müssen diese ebenfalls darin aufgeführt sein.
- DKIM-Signatur: Der Absenderserver signiert die E-Mails digital, und der Empfängerserver überprüft anhand des im DNS veröffentlichten Schlüssels, ob die E-Mail tatsächlich von der Domain stammt und unterwegs von niemandem verändert wurde.
- DMARC-Eintrag: Er verknüpft die beiden Angaben mit dem Absenderfeld und teilt den empfangenden Servern mit, wie sie mit E-Mails verfahren sollen, die die Authentifizierung nicht bestehen. Solange die Regel „
p=none“ lautet, werden gefälschte E-Mails weiterhin zugestellt; tatsächlichen Schutz bieten die Einstellungen „p=quarantine“ (in den Spam-Ordner) und „p=reject“ (Ablehnung). Anhand der Meldungen, die an die Adresse „rua“ des Eintrags eingehen, können Sie zudem erkennen, wer versucht, im Namen der Domain E-Mails zu versenden.
Es empfiehlt sich, die DMARC-Einstellungen schrittweise zu verschärfen, da andernfalls auch E-Mails Ihrer eigenen, nicht erfassten Dienste blockiert werden; die einzelnen Schritte sind im oben genannten DMARC-Artikel beschrieben. Sie können die Einstellungen mit unseren kostenlosen SPF-, DKIM- und DMARC-Prüftools überprüfen.
Bei unseren E-Mail-Hosting- und cPanel-Hosting-Diensten wird der DKIM-Schlüssel automatisch generiert. In cPanel zeigt die Seite „E-Mail-Zustellbarkeit“ (Email Deliverability) an, ob die SPF- und DKIM-Einträge korrekt sind; den DMARC-Eintrag können Sie auf der Seite „Zonen-Editor“ (Zone Editor) hinzufügen. Falls Sie die DNS Ihrer Domain anderweitig verwalten, müssen Sie die Einträge dort vornehmen.
Domains, die nicht für E-Mail-Zwecke genutzt werden
Betrüger nutzen gerne Domains, über die niemals E-Mails versendet werden, da diese häufig keinerlei Schutzmaßnahmen aufweisen. Wenn Sie eine Domain lediglich für eine Website oder eine Weiterleitung benötigen, weisen Sie bitte darauf hin, dass über diese Domain keine E-Mails versendet oder empfangen werden:
pelda.hu.          TXT   "v=spf1 -all"
_dmarc.pelda.hu.   TXT   "v=DMARC1; p=reject"
pelda.hu.          MX    0 .
Gemäß dem ersten Eintrag darf kein Server E-Mails im Namen der Domain versenden, gemäß dem zweiten Eintrag müssen solche E-Mails abgelehnt werden, und der dritte Eintrag (Null-MX) gibt an, dass die Domain auch keine E-Mails empfängt; sollten bereits MX-Einträge in der Zone vorhanden sein, löschen Sie diese in diesem Fall.
Was ist zu tun, wenn über Ihre Domain gefälschte E-Mails versendet werden?
Dies lässt sich in der Regel daran erkennen, dass Sie Rückmeldungen über E-Mails erhalten, die an unbekannte Adressen gesendet wurden, oder dass Ihre Partner Sie nach E-Mails fragen, die nicht von Ihnen verfasst wurden.
- Schließen Sie aus, dass Ihr E-Mail-Konto gehackt wurde. Überprüfen Sie den Ordner „Gesendete E-Mails“; sollten sich die E-Mails dort befinden oder sollten in großer Zahl E-Mails von Ihrem Konto versendet worden sein, handelt es sich nicht um eine Fälschung. Befolgen Sie in diesem Fall die Schritte im Artikel zum Thema „Gehacktes E-Mail-Konto“.
- Überprüfen und verschärfen Sie Ihre DMARC-Einstellungen. Wenn Sie keinen DMARC-Eintrag haben oder die Regel auf „
p=none“ gesetzt ist, werden gefälschte E-Mails von den meisten empfangenden Servern weiterhin zugestellt. - Informieren Sie Ihre Partner, falls die E-Mails an diese gerichtet waren, insbesondere wenn darin eine Rechnung oder eine Überweisung angefordert wurde.
Bounce-Meldungen stellen an sich keine Gefahr dar und werden nach der Verschärfung der DMARC-Richtlinien seltener.
Was Sie als Empfänger tun können
- Geben Sie niemals Passwörter oder Kreditkartendaten über einen Link ein, den Sie per E-Mail erhalten haben; rufen Sie die Seite des Anbieters über Ihr eigenes Lesezeichen auf. Das Schloss-Symbol und „HTTPS“ sind heutzutage kein Garant mehr für die Vertrauenswürdigkeit einer Seite: Auch gefälschte Seiten verfügen über ein gültiges SSL-Zertifikat; dies gewährleistet lediglich, dass die Verbindung verschlüsselt ist.
- Ungewöhnliche Anfragen (Überweisungen, Änderung der Kontonummer, Zugangsdaten) sollten Sie stets über einen unabhängigen Kanal überprüfen.
- Aktivieren Sie die zweistufige Authentifizierung, wo ein gestohlenes Passwort allein möglicherweise nicht ausreicht.
- Markieren Sie die verdächtige E-Mail in Ihrem E-Mail-Programm als Spam oder Phishing-Versuch, um den Filter entsprechend zu trainieren.
Die Unterschiede zwischen den drei Elementen der E-Mail-Authentifizierung werden in einem Blogbeitrag zum Vergleich von SPF, DKIM und DMARC näher erläutert, während der Leitfaden zum Phishing-Schutz detaillierte Informationen zum Schutz vor Phishing-E-Mails enthält.