 Deutsch
 Magyar
 English



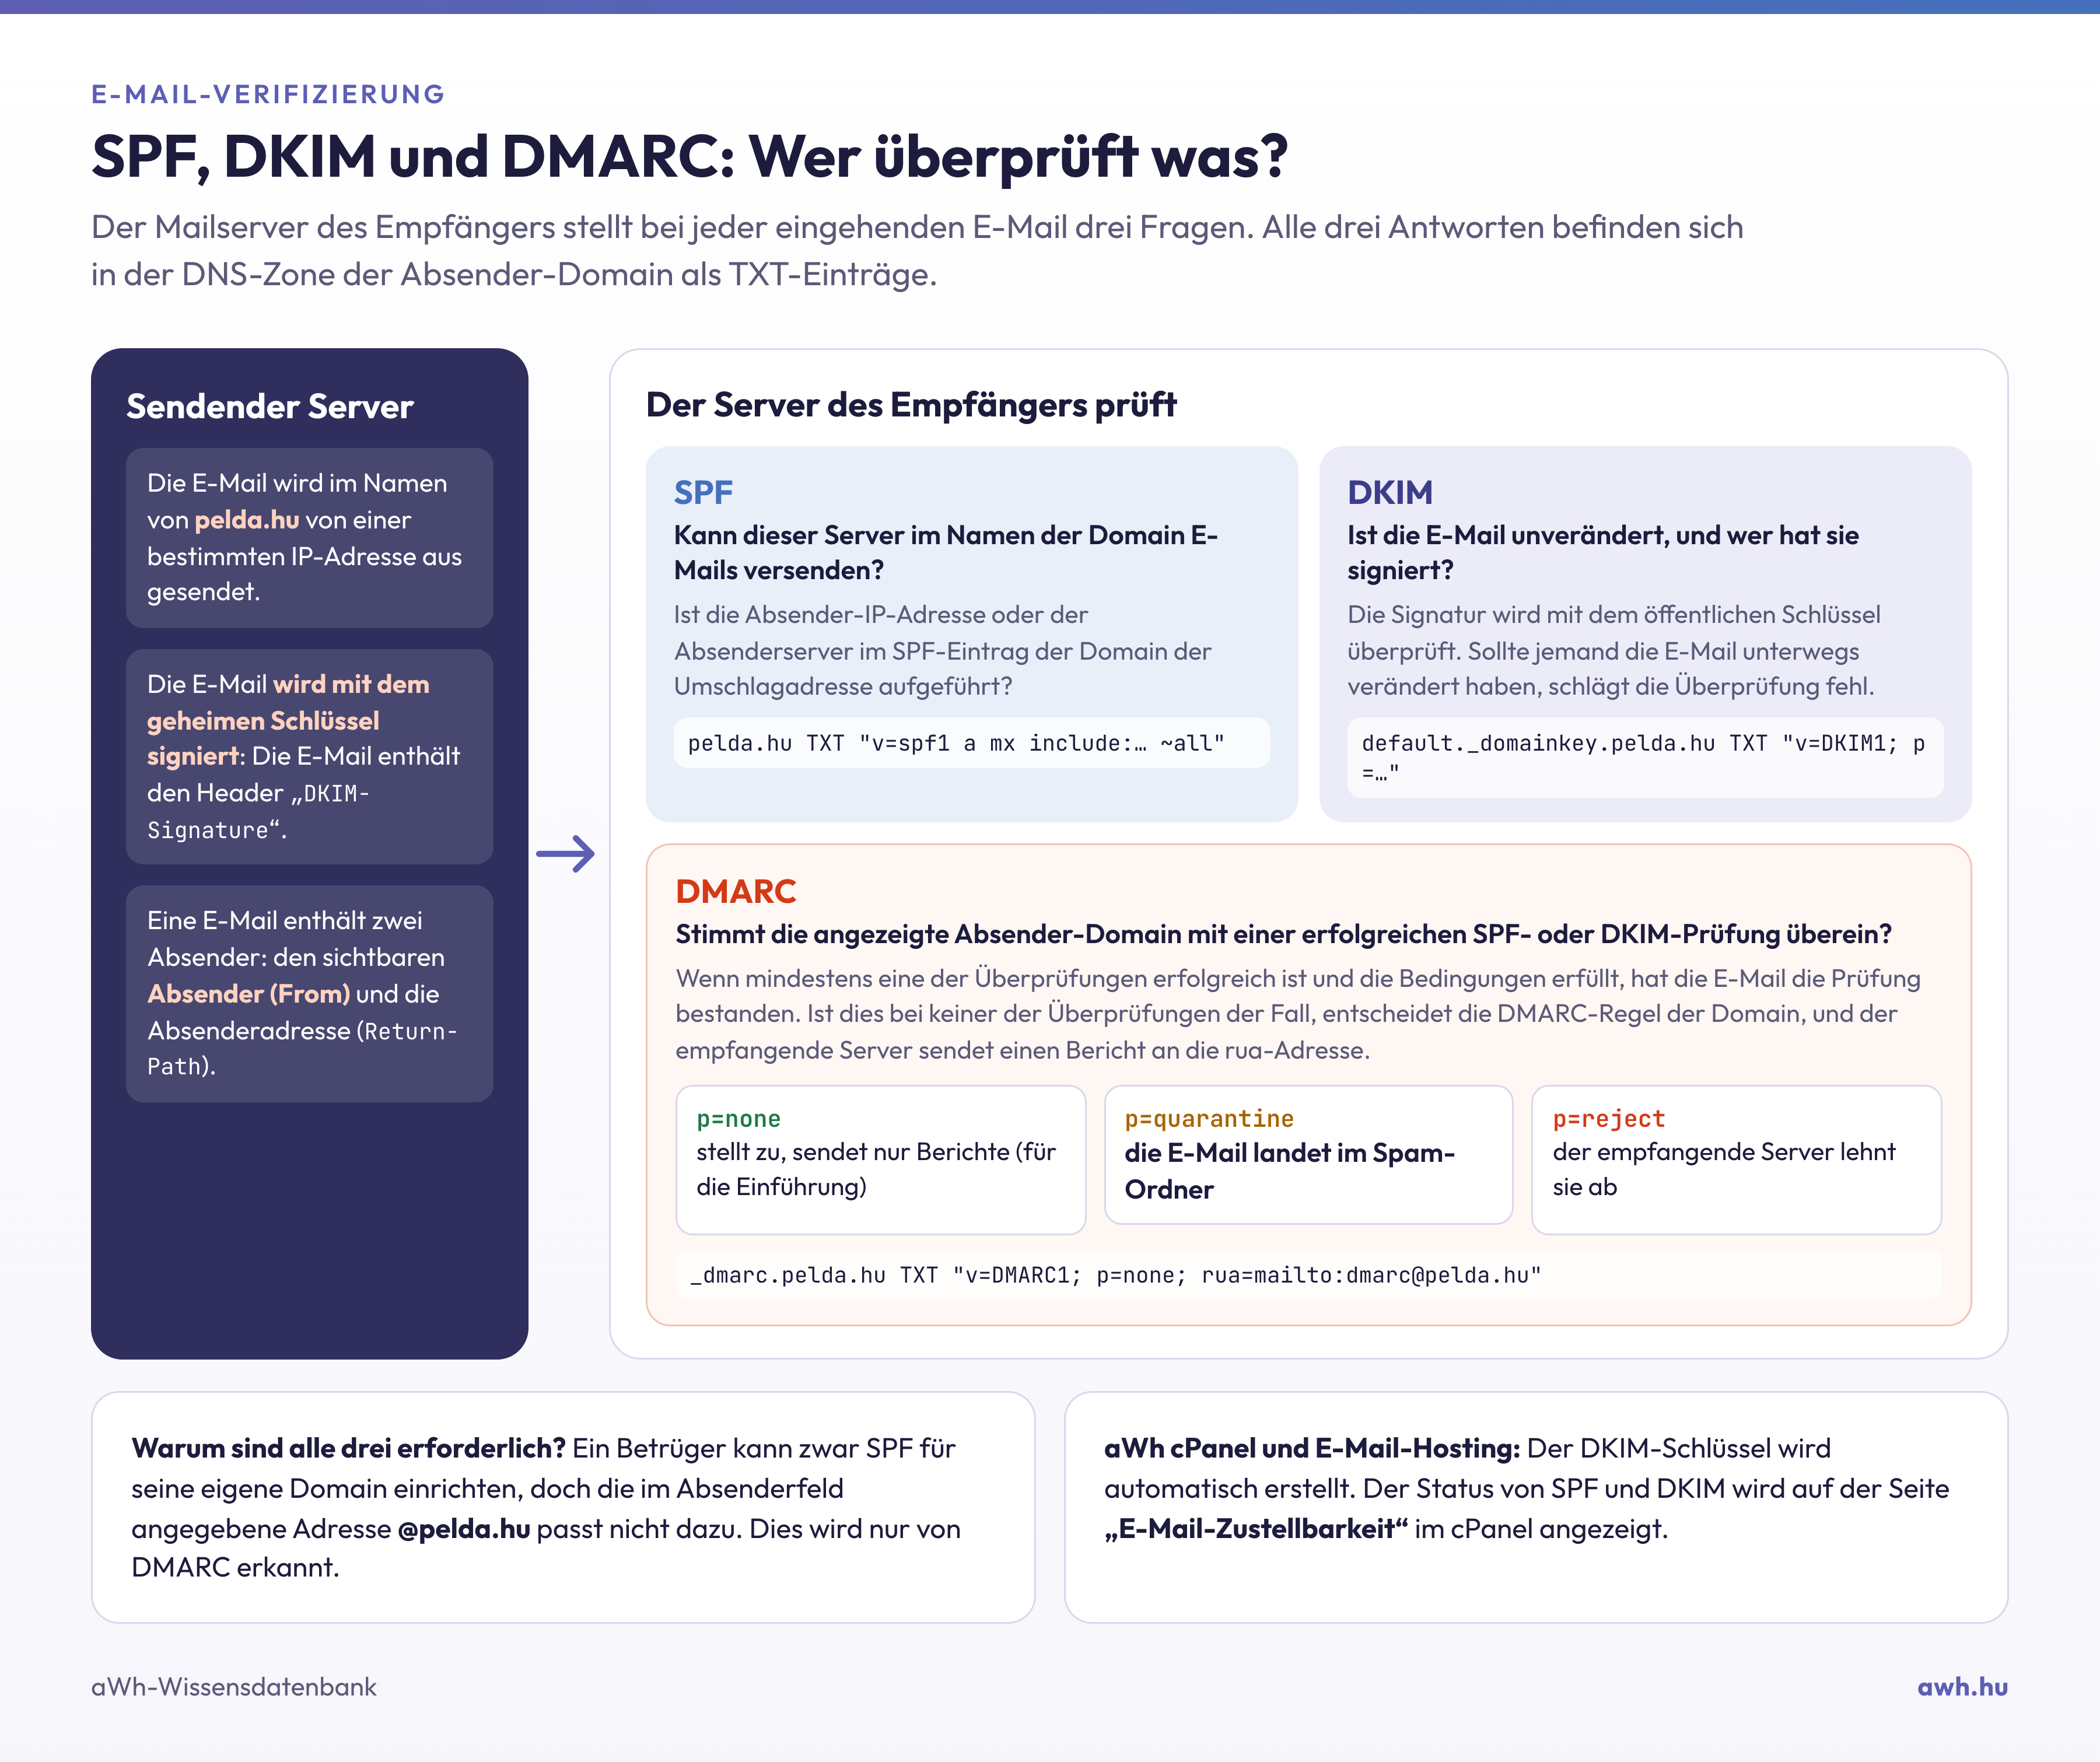
DKIM (DomainKeys Identified Mail) ist ein Verfahren zur E-Mail-Authentifizierung: Der Absenderserver signiert jede ausgehende E-Mail digital, und der Server des Empfängers überprüft die Signatur anhand des öffentlichen Schlüssels, der in den DNS-Einträgen der Domain veröffentlicht ist. Ist die Signatur gültig, kann der Empfänger sicher sein, dass die E-Mail tatsächlich im Namen der Domain von einem dazu berechtigten Server stammt und unterwegs von niemandem verändert wurde.
Wie funktioniert das?
- Auf dem Mailserver befindet sich ein geheimer (privater) Schlüssel. Mit diesem erstellt der Server eine Signatur für bestimmte Teile des Kopf- und Hauptteils der E-Mail und fügt die Signatur als „
DKIM-Signature“-Header an die E-Mail an. - In den DNS-Einstellungen der Domain enthält ein TXT-Eintrag den zugehörigen öffentlichen Schlüssel. Der Name des Eintrags besteht aus einem sogenannten Selektor und dem Tag „
_domainkey“, beispielsweise „default._domainkey.pelda.hu“. - Der Server des Empfängers ruft anhand des in der E-Mail angegebenen Selektors den öffentlichen Schlüssel ab und überprüft damit die Signatur.
Der Wert eines DKIM-Eintrags sieht beispielsweise wie folgt aus (der Schlüssel nach „p=“ ist in der Realität mehrere hundert Zeichen lang):
v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA...
Zu einer Domain können mehrere DKIM-Einträge mit unterschiedlichen Selektoren gehören: beispielsweise einer für den eigenen Mailserver und ein weiterer für einen Newsletter-Versanddienst. Einige Anbieter geben den Schlüssel nicht als TXT-Eintrag, sondern als CNAME-Eintrag an, der auf ihre eigene DNS verweist.
DKIM auf den aWh-Hosting-Servern
Bei unseren E-Mail-Hosting- und cPanel-Hosting-Diensten wird der DKIM-Schlüssel automatisch erstellt, und sofern die Domain auf unsere Nameserver verweist, wird der Eintrag auch in die Zone übernommen. Im cPanel zeigt der Menüpunkt „E-Mail-Zustellbarkeit“ (Email Deliverability) an, ob der DKIM- und der SPF-Eintrag korrekt sind; falls Sie die DNS Ihrer Domain anderweitig (beispielsweise bei Cloudflare) verwalten, finden Sie dort denselben Eintrag, den Sie dort eintragen müssen.
Wie lässt sich dies überprüfen?
Senden Sie eine E-Mail an eine Gmail-Adresse, öffnen Sie diese und wählen Sie im Menü die Option „Original anzeigen“ aus. In der Kopfzeile zeigt die Zeile „DKIM: 'PASS'“ an, dass die Signatur korrekt ist. In der Kopfzeile der E-Mail finden Sie den Selektor im Wert „s=“ der Zeile „DKIM-Signature“.
Sie können den veröffentlichten Eintrag mit unserem kostenlosen DKIM-Prüftool überprüfen: Es ruft den öffentlichen Schlüssel der Domain ab, überprüft die Syntax des Eintrags und die Länge des Schlüssels (ein 2048-Bit-Schlüssel wird empfohlen) und zeigt an, ob der Schlüssel beim Kopieren verkürzt wurde. Falls Sie den Selektor nicht kennen, probiert das Tool die gängigsten Varianten nacheinander aus. Über die Befehlszeile lässt sich der Eintrag wie folgt abfragen:
dig TXT default._domainkey.pelda.hu +short
Warum ist das wichtig?
Gmail und Yahoo verlangen seit 2024, dass an sie gesendete E-Mails per SPF oder DKIM authentifiziert werden; von Absendern mit hohem E-Mail-Aufkommen werden zudem beide Verfahren sowie DMARC verlangt. Ohne DKIM landen E-Mails häufiger im Spam-Ordner. DKIM bietet zusammen mit dem SPF- und dem DMARC-Eintrag umfassenden Schutz; die Unterschiede zwischen den drei Verfahren werden in einem Blogbeitrag zum Vergleich von SPF, DKIM und DMARC erläutert.