 Deutsch
 Magyar
 English



DMARC (Domain-based Message Authentication, Reporting and Conformance) ist ein TXT-Eintrag, der in der DNS-Zone einer Domain veröffentlicht wird. Darin legt der Domaininhaber fest, wie die empfangenden Mailserver mit E-Mails umgehen sollen, die im Namen der Domain eingehen, aber die Authentifizierung nicht bestehen, und wohin sie diesbezüglich einen Bericht senden sollen. DMARC ist keine eigenständige Überprüfung: Es basiert auf dem SPF-Eintrag und der DKIM-Signatur.
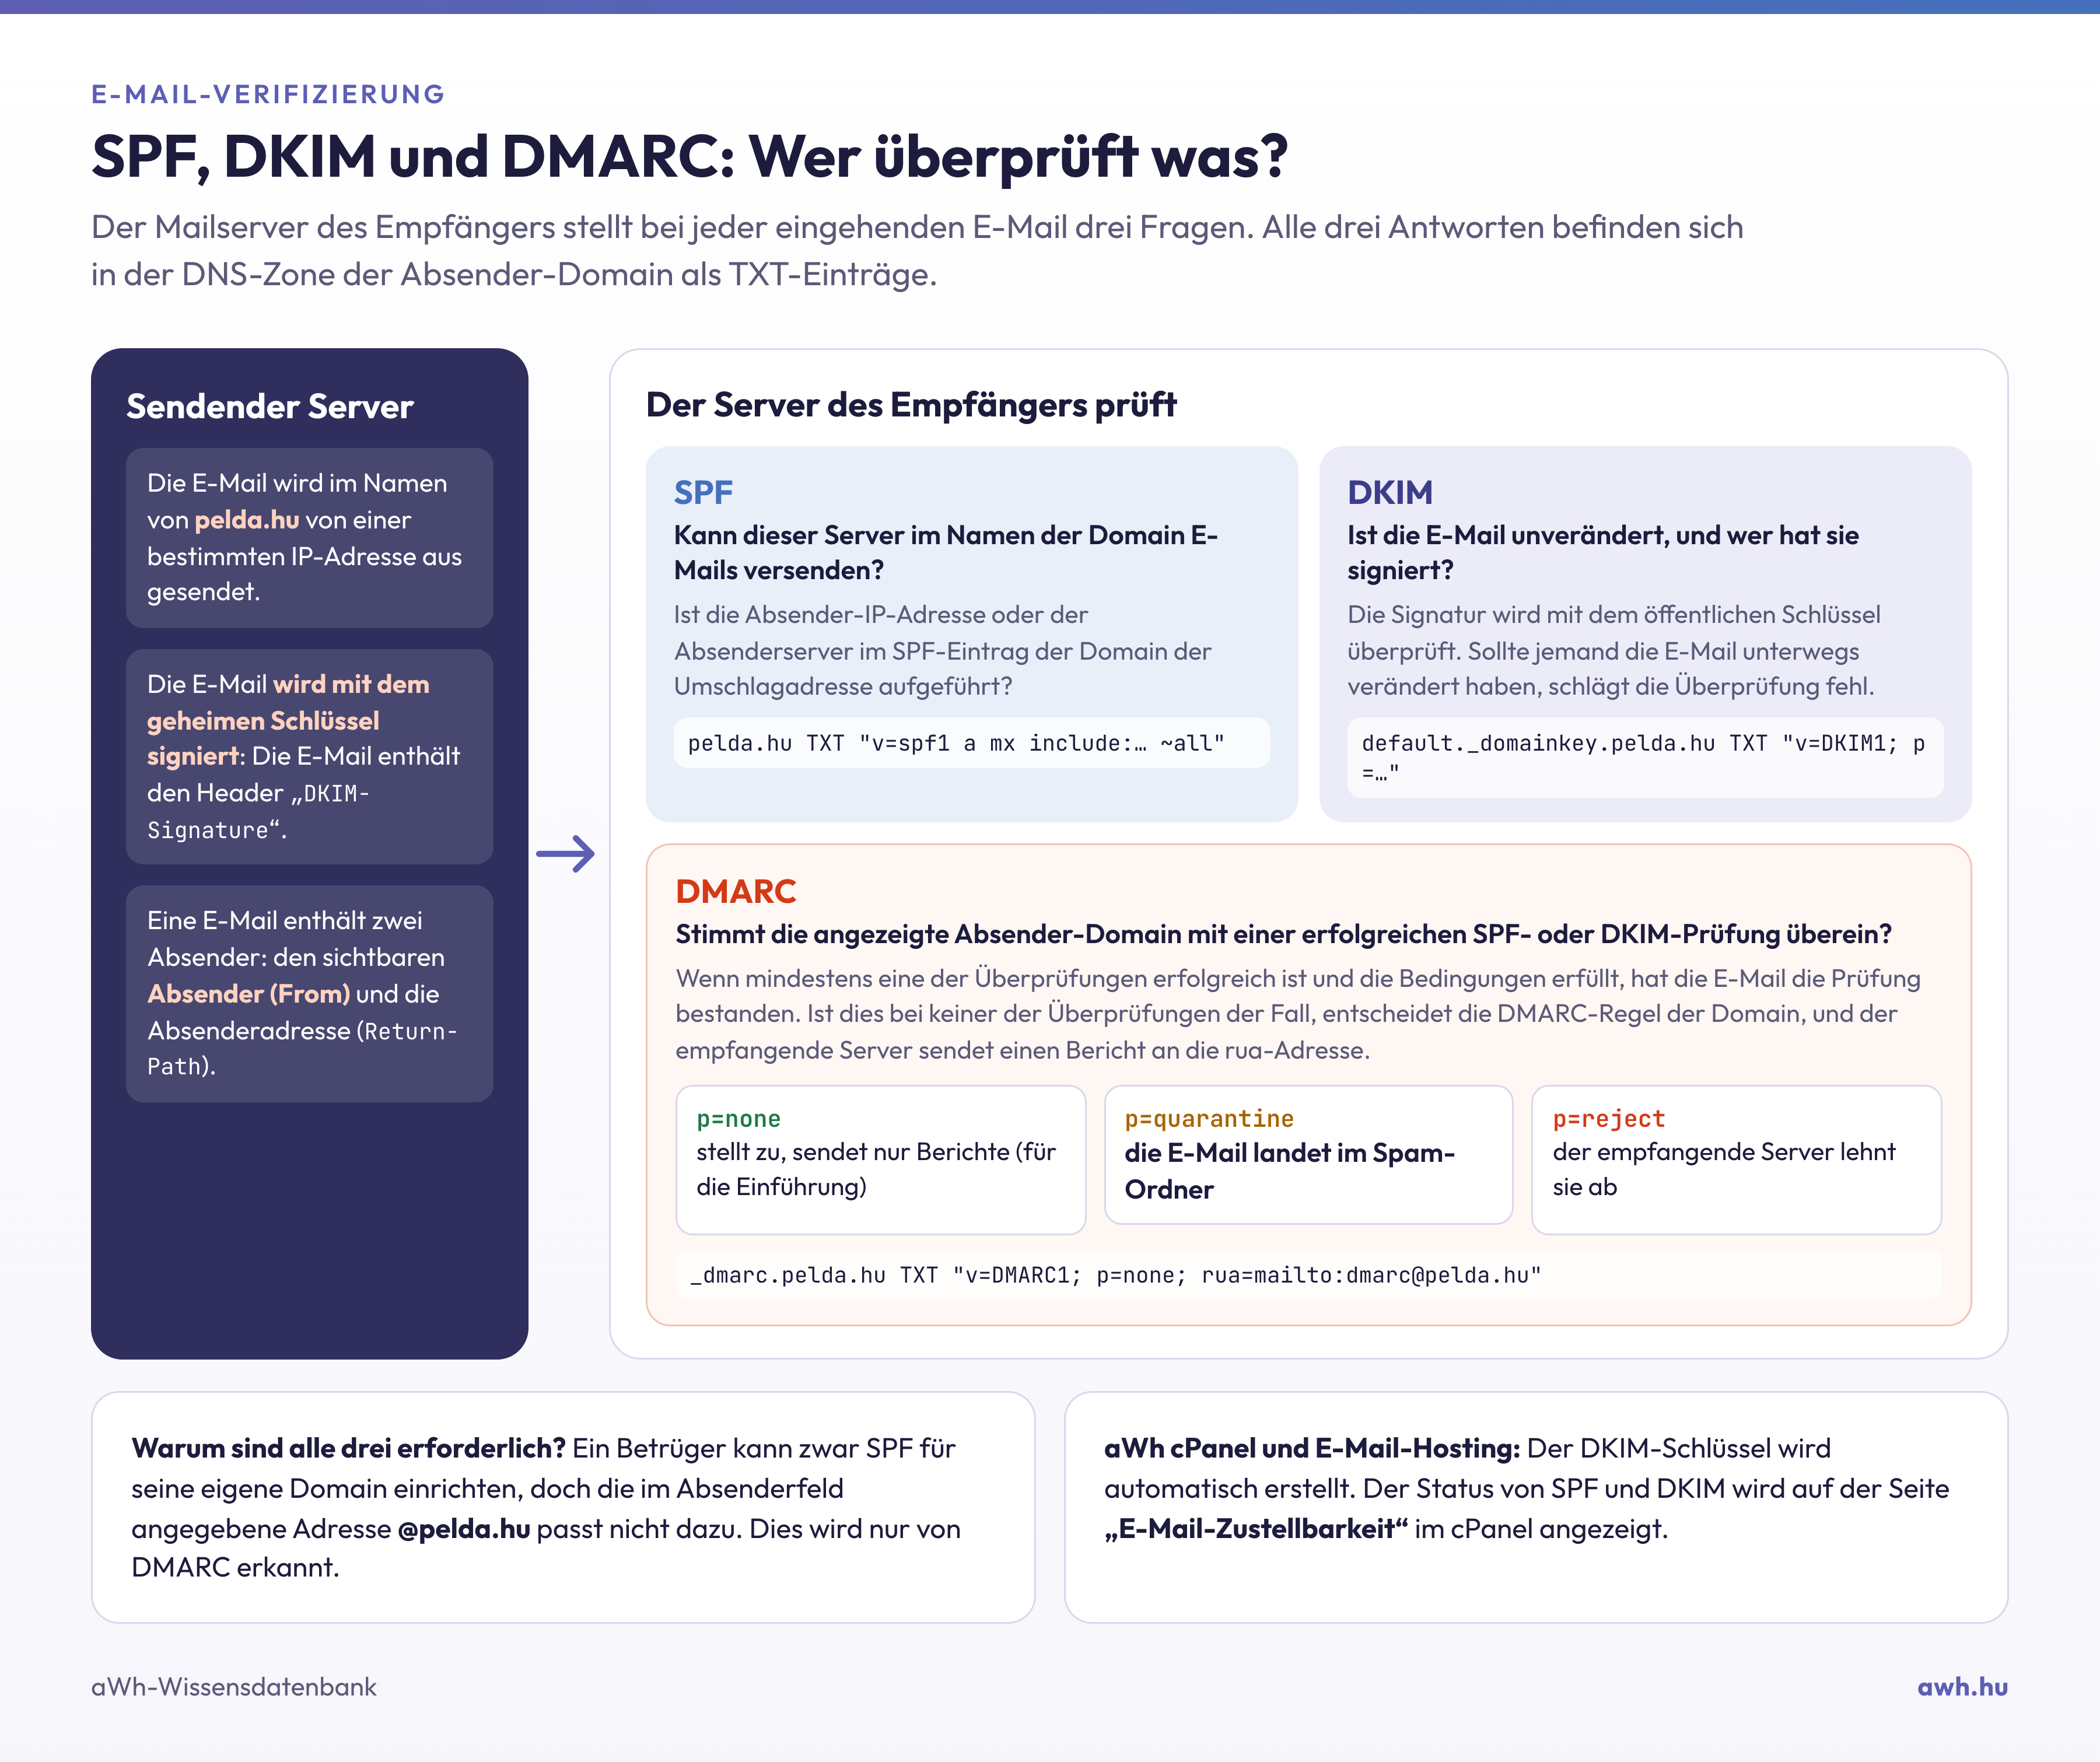
Wie funktioniert das?
Wenn eine E-Mail eintrifft, führt der empfangende Server folgende Schritte durch:
- überprüft die SPF-Einträge (ob der sendende Server berechtigt ist, E-Mails im Namen der Domain zu versenden) sowie die DKIM-Signatur;
- Überprüfen Sie die Übereinstimmung (Alignment): Die im Feld „Absender“ (From) der E-Mail angezeigte Domain muss mit der per SPF überprüften oder per DKIM signierten Domain übereinstimmen;
- Wenn mindestens eine der Prüfungen erfolgreich ist und die Bedingungen erfüllt sind, hat die E-Mail die DMARC-Prüfung bestanden; wenn keine der Prüfungen erfolgreich ist, wird gemäß der im DMARC-Eintrag der Domain festgelegten Regel verfahren.
DMARC ist aufgrund dieser Übereinstimmung wirksam: Ein Betrüger kann zwar SPF für seine eigene Domain einrichten, doch die im Absenderfeld angegebene Adresse, die eine Domainendung auf Ihre Domain hat, wird nicht mit dieser übereinstimmen.
Aufbau des Datensatzes
Der Eintrag wird in die Subdomain „_dmarc“ eingetragen, beispielsweise mit dem Namen „_dmarc.pelda.hu“:
v=DMARC1; p=none; rua=mailto:dmarc@pelda.hu; adkim=r; aspf=r
v=DMARC1– die Version; diese Angabe ist obligatorisch und muss am Anfang des Datensatzes stehen.p– die Regel: „none“ (nur Überwachung, die Zustellung bleibt unverändert), „quarantine“ (die fehlerhafte E-Mail wird in den Spam-Ordner verschoben) oder „reject“ (der empfangende Server lehnt die E-Mail ab).sp– eine gesonderte Regel für Subdomains; fehlt diese, gilt der Wert vonpauch für diese.rua– an diese Adresse senden die empfangenden Provider die zusammenfassenden Berichte (als XML-Datei), aus denen hervorgeht, welche Server E-Mails im Namen der Domain versenden und ob diese die Überprüfung bestehen.adkim,aspf– Strenge der Übereinstimmung:r(locker, auch die Subdomain wird akzeptiert) oders(streng, exakte Übereinstimmung).
Der 2026 veröffentlichte neue DMARC-Standard (RFC 9989) hat den bisherigen „pct“-Tag verworfen und stattdessen den Tag „t=y“ (Testmodus) eingeführt, um die Regel zu testen. Die alten Einträge funktionieren weiterhin, jedoch empfiehlt es sich nicht mehr, „pct“ in neue Einträge einzutragen.
Schritt-für-Schritt-Anleitung
- Bitte überprüfen Sie, ob SPF und DKIM korrekt eingerichtet sind. Bei cPanel-Hosting werden beide auf der Seite „E-Mail-Zustellbarkeit“ (Email Deliverability) angezeigt.
- Fügen Sie den Eintrag mit der Regel „
p=none“ und dem Titel „rua“ hinzu. In cPanel können Sie dies auf der Seite „Zone-Editor“ als neuen TXT-Eintrag vornehmen; falls Sie die DNS Ihrer Domain anderweitig verwalten, müssen Sie den Eintrag dort vornehmen. - Beobachten Sie die Berichte einige Wochen lang. Falls ein Dienst, der im Namen Ihrer Domain E-Mails versendet (Newsletter-Versand, Online-Shop, Rechnungsstellungsprogramm), nicht in der SPF-Eintragung aufgeführt ist oder nicht mit DKIM signiert wird, müssen Sie dies nun korrigieren.
- Wenn alle Ihre eigenen E-Mails bereits durchgelassen werden, wechseln Sie zur Regel „
p=quarantine“ und später zur Regel „p=reject“.
Sie können den Eintrag mit dem Befehl „dig TXT _dmarc.pelda.hu +short“ oder mithilfe eines Online-DMARC-Checkers einsehen. In der Kopfzeile einer versendeten E-Mail zeigt der Eintrag „dmarc=pass“ an, dass alles in Ordnung ist.
Häufige Fehler
- Zwei DMARC-Einträge mit demselben Namen: In diesem Fall berücksichtigen die empfangenden Server keinen der beiden.
- Sofortiges „
p=reject“: Wenn ein Absender-Dienst nicht in der SPF- oder DKIM-Konfiguration aufgeführt ist, gehen dessen E-Mails sofort verloren. - Ungelesener „
rua“-Titel: Ohne die Berichte lässt sich nicht feststellen, was schiefläuft.
Warum ist dies heute bereits verpflichtend?
Gmail und Yahoo verlangen seit Februar 2024, Microsoft (Outlook.com, Hotmail) seit Mai 2025, dass jeder, der täglich mindestens 5.000 E-Mails an sie versendet, SPF, DKIM und einen DMARC-Eintrag mit der Regel „p=none“ verwendet, wobei die Absenderdomain übereinstimmen muss. Dies wird auch bei geringerem E-Mail-Aufkommen empfohlen, da es die Fälschung der Domain erschwert. Für unsere E-Mail-Hosting-Pakete kann der DMARC-Eintrag ebenfalls eingerichtet werden. Die Einzelheiten zur Einrichtung finden Sie in unserem Blog in der Schritt-für-Schritt-Anleitung zur Einrichtung des DMARC-Eintrags.