

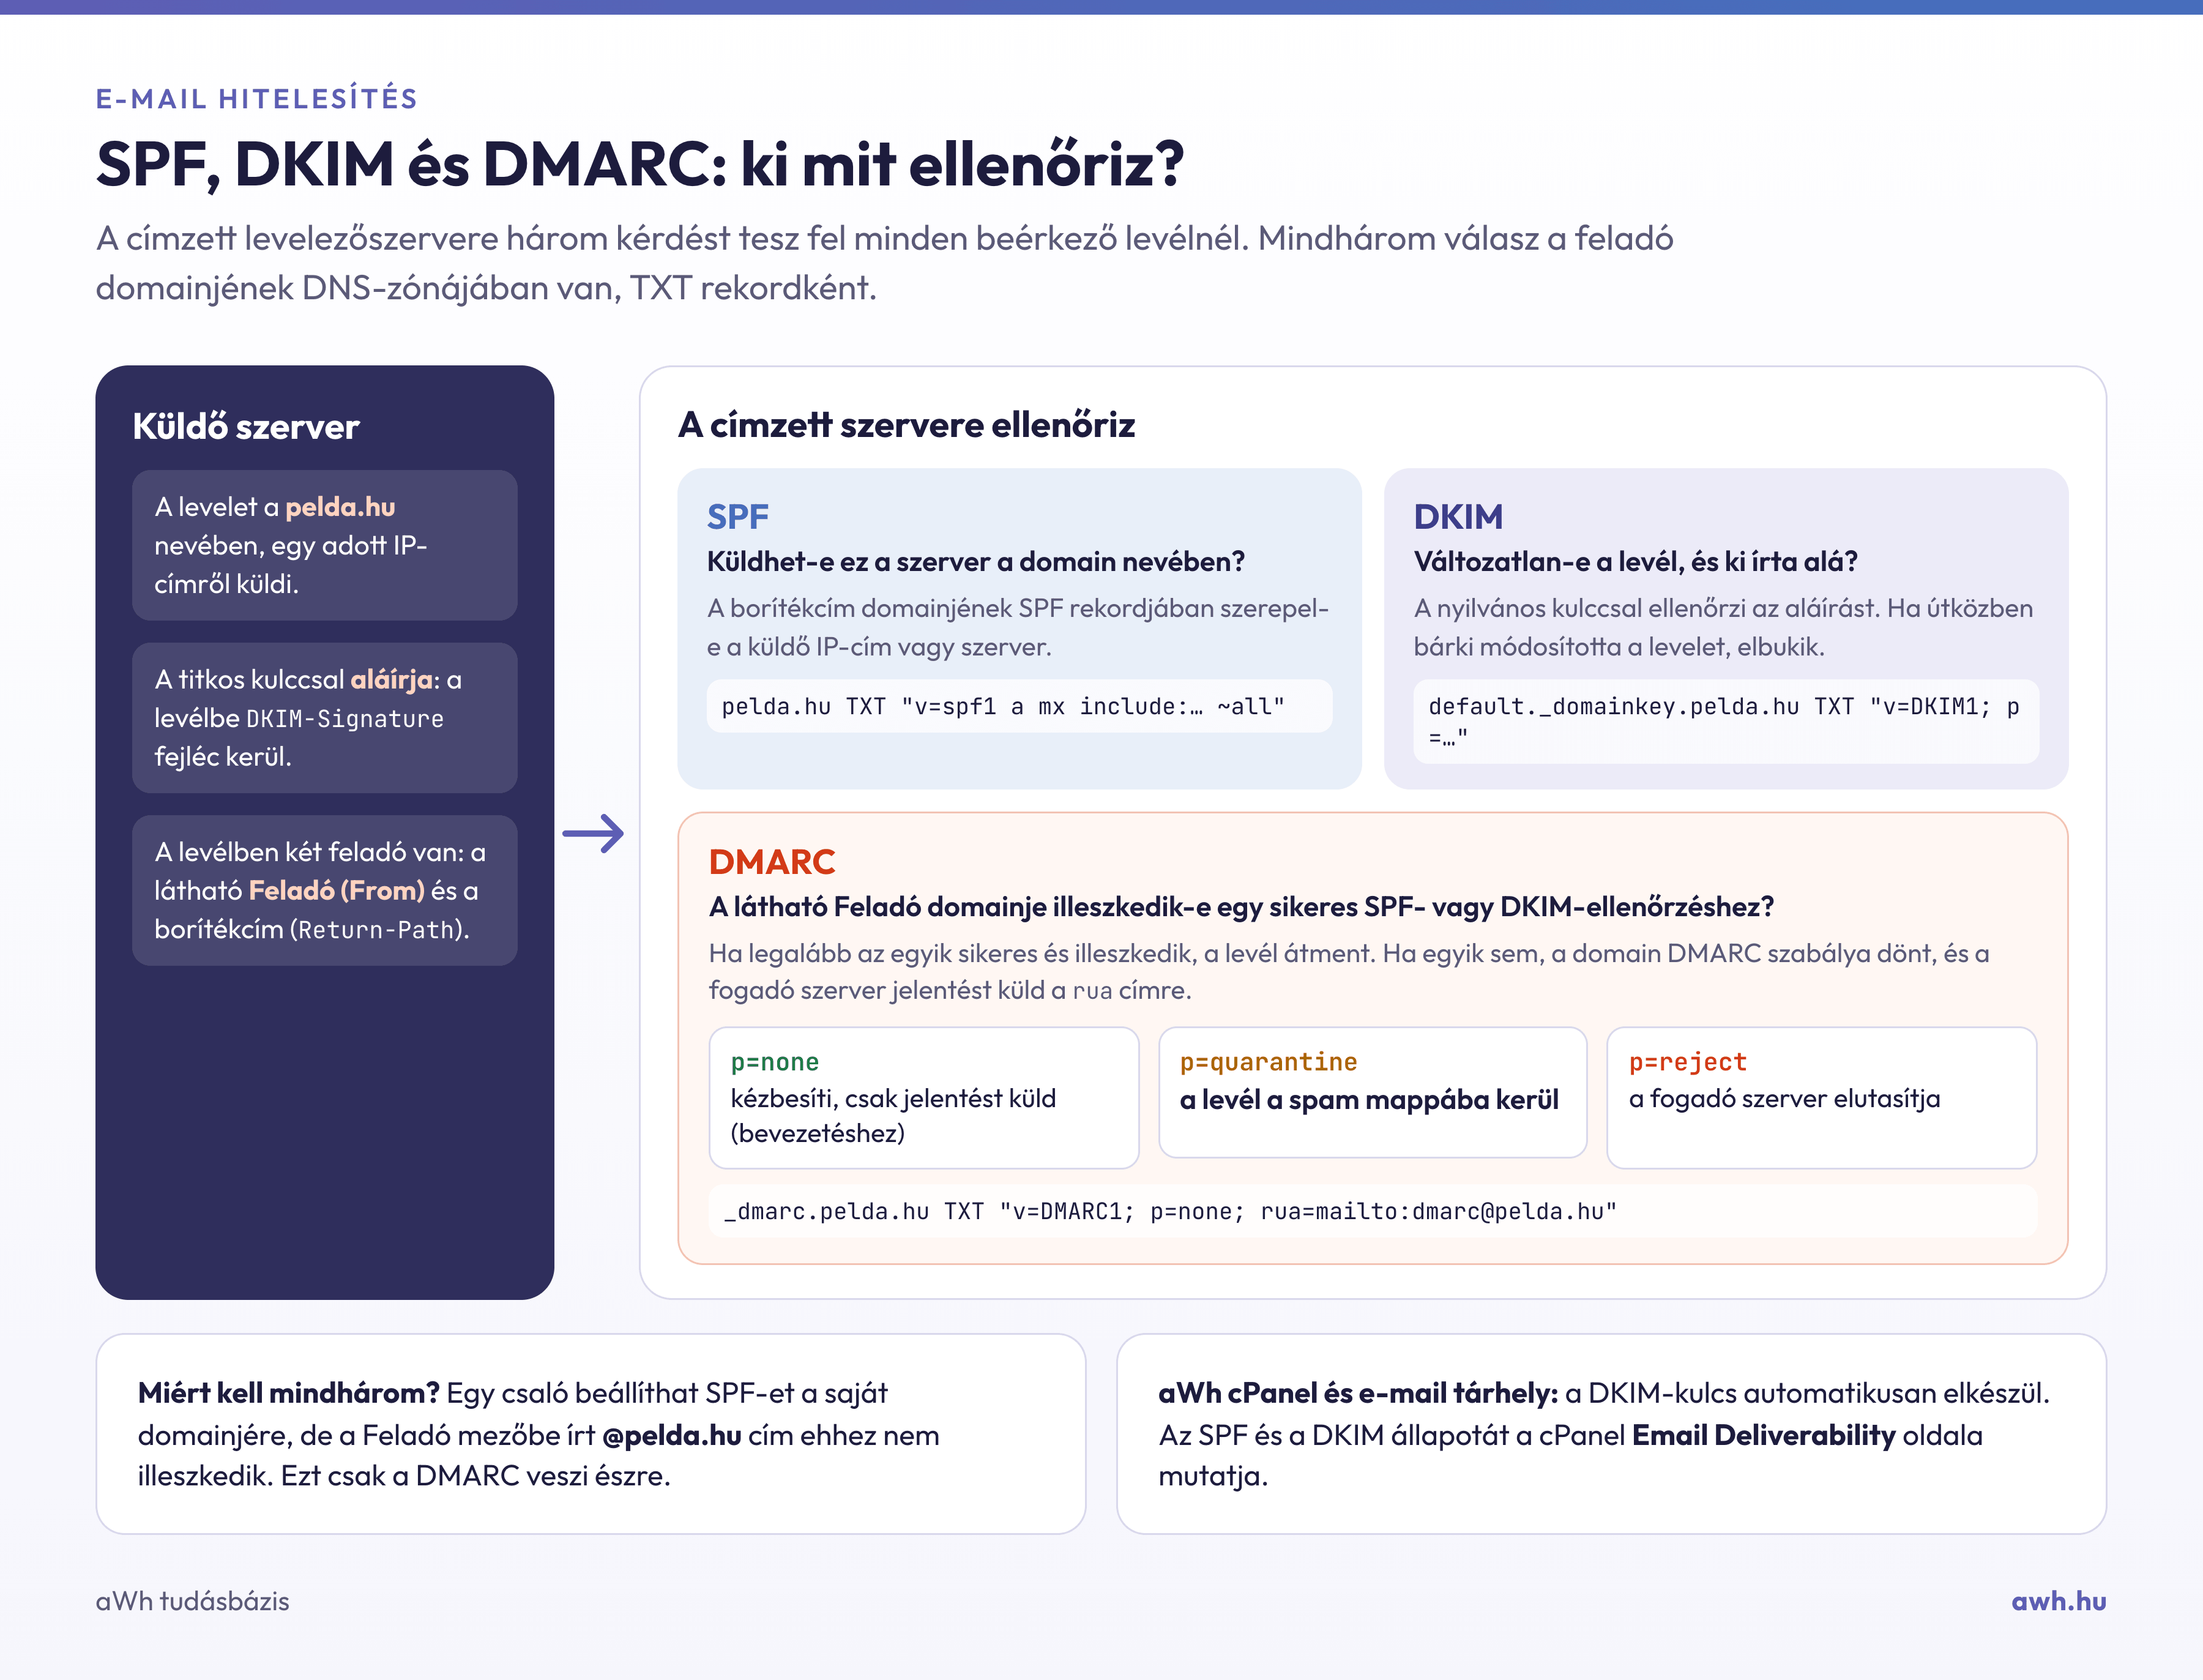
A DMARC (Domain-based Message Authentication, Reporting and Conformance) egy, a domain DNS zónájában közzétett TXT rekord. Ebben a domain tulajdonosa megadja a fogadó levelezőszervereknek, mit tegyenek a domain nevében érkező, de hitelesítésen elbukó levelekkel, és hová küldjenek erről jelentést. A DMARC nem önálló ellenőrzés: az SPF rekordra és a DKIM aláírásra épül.
Hogyan működik?
Amikor egy levél megérkezik, a fogadó szerver:
- ellenőrzi az SPF-et (a küldő szerver jogosult-e a domain nevében levelet küldeni) és a DKIM aláírást;
- megnézi az illeszkedést (alignment): a levél Feladó (From) mezőjében látható domainnek egyeznie kell az SPF-fel ellenőrzött vagy a DKIM-mel aláíró domainnel;
- ha legalább az egyik ellenőrzés sikeres és illeszkedik, a levél átment a DMARC-on; ha egyik sem, a domain DMARC rekordjában megadott szabály szerint jár el.
Az illeszkedés miatt hatékony a DMARC: egy csaló beállíthat SPF-et a saját domainjére, de a Feladó mezőbe írt, az Ön domainjére végződő cím ettől nem fog illeszkedni.
A rekord felépítése
A rekord a _dmarc aldomainre kerül, például _dmarc.pelda.hu névvel:
v=DMARC1; p=none; rua=mailto:dmarc@pelda.hu; adkim=r; aspf=r
v=DMARC1– a verzió; kötelező, és a rekord elején kell állnia.p– a szabály:none(csak megfigyelés, a kézbesítés nem változik),quarantine(a hibás levél a spam mappába kerül) vagyreject(a fogadó szerver elutasítja).sp– külön szabály az aldomainekre; ha hiányzik, apértéke érvényes rájuk is.rua– erre a címre küldik a fogadó szolgáltatók az összesítő jelentéseket (XML fájlban), amelyekből kiderül, mely szerverek küldenek levelet a domain nevében, és azok átmennek-e az ellenőrzésen.adkim,aspf– az illeszkedés szigorúsága:r(laza, az aldomain is elfogadott) vagys(szigorú, pontos egyezés).
A DMARC 2026-ban megjelent új szabványa (RFC 9989) a korábbi pct címkét elhagyta, a szabály kipróbálására a t=y (teszt mód) címkét vezette be. A régi rekordok továbbra is működnek, de új rekordba pct-t már nem érdemes írni.
Bevezetés lépésenként
- Ellenőrizze, hogy az SPF és a DKIM rendben van. cPanel tárhelyen az E-mail kézbesíthetőség (Email Deliverability) oldal mutatja mindkettőt.
- Vegye fel a rekordot
p=noneszabállyal és egyruacímmel. cPanelben ezt a Zónaszerkesztő (Zone Editor) oldalon, új TXT rekordként teheti meg; ha a domain DNS-ét máshol kezeli, ott kell felvenni. - Néhány hétig figyelje a jelentéseket. Ha olyan szolgáltatás is küld a domain nevében (hírlevélküldő, webáruház, számlázóprogram), amely nem szerepel az SPF-ben, vagy nem ír alá DKIM-mel, ezt most kell rendbe tenni.
- Ha a saját levelei már mind átmennek, váltson
p=quarantine, későbbp=rejectszabályra.
A rekordot a dig TXT _dmarc.pelda.hu +short paranccsal vagy egy online DMARC-ellenőrzővel nézheti meg. Egy elküldött levél forrásában (fejlécében) a dmarc=pass bejegyzés jelzi, hogy minden rendben van.
Gyakori hibák
- Két DMARC rekord ugyanazon a néven: a fogadó szerverek ilyenkor egyiket sem veszik figyelembe.
- Azonnali
p=reject: ha egy küldő szolgáltatás kimaradt az SPF-ből vagy a DKIM-ből, annak levelei azonnal elvesznek. - Olvasatlan
ruacím: a jelentések nélkül nem derül ki, mi bukik el.
Miért kötelező ma már?
A Gmail és a Yahoo 2024 februárja, a Microsoft (Outlook.com, Hotmail) 2025 májusa óta elvárja, hogy aki naponta legalább 5000 levelet küld hozzájuk, SPF-et, DKIM-et és legalább p=none szabályú DMARC rekordot használjon, illeszkedő Feladó domainnel. Kisebb forgalom mellett is ajánlott, mert megnehezíti a domain hamisítását. E-mail tárhely csomagjainkhoz a DMARC rekord is beállítható. A beállítás részleteit blogunkon a DMARC rekord beállítása lépésről lépésre útmutató mutatja be.