 Deutsch
 Magyar
 English



Die Verbindung zwischen dem E-Mail-Programm und dem Server ist TLS-verschlüsselt, doch die E-Mail wird auf den Servern des Absenders und des Empfängers in lesbarer Form gespeichert. Wenn der Inhalt einer E-Mail nur vom Empfänger gelesen werden soll, ist eine End-to-End-Verschlüsselung erforderlich: Die E-Mail wird vom Rechner des Absenders verschlüsselt und kann nur vom Rechner des Empfängers entschlüsselt werden. Auch in diesem Fall speichern die Server des E-Mail-Hosting-Anbieters lediglich einen unlesbaren Anhang.
Hierfür haben sich zwei Standards durchgesetzt: S/MIME und OpenPGP. Beide funktionieren mit Schlüsselpaaren: Mit dem öffentlichen Schlüssel kann jeder eine Nachricht an Sie verschlüsseln, mit dem privaten Schlüssel können nur Sie die Nachricht wieder entschlüsseln.
Benötigen Sie diesen Artikel?
Für den Großteil der E-Mail-Kommunikation reicht eine ordnungsgemäß eingerichtete TLS-Verbindung aus. Eine End-to-End-Verschlüsselung ist dann sinnvoll, wenn Sie regelmäßig mit denselben Partnern Inhalte austauschen, die auch auf dem Server nicht in lesbarer Form verbleiben dürfen, wie beispielsweise medizinische, rechtliche oder geschäftliche Geheimnisse. Für einzelne sensible Dateien ist eine mit einem Passwort verschlüsselte, komprimierte Datei einfacher, deren Passwort Sie über einen anderen Kanal, beispielsweise telefonisch, übermitteln. Weitere Tipps finden Sie in dem Artikel über sichere E-Mail-Kommunikation.
Diese Methode funktioniert nur, wenn beide Parteien die entsprechenden Einstellungen vornehmen. Der Partner muss ebenfalls über ein Zertifikat oder einen Schlüssel verfügen, und Sie müssen dessen öffentlichen Teil abrufen.
S/MIME oder OpenPGP?
| S/MIME | OpenPGP | |
|---|---|---|
| Wodurch wird die Identität bestätigt? | Von einer Zertifizierungsstelle (CA) ausgestelltes Zertifikat | Die Parteien überprüfen gegenseitig ihre Schlüssel (Fingerabdrücke). |
| Kosten | In der Regel kostenpflichtiges Zertifikat, das jährlich erneuert werden muss | Kostenlos – Sie erstellen den Schlüssel selbst |
| Wo hat sich das verbreitet? | Unternehmen, Institutionen | Privatpersonen, Entwickler, Journalisten |
| Support | Thunderbird, Outlook und Apple Mail sind integriert | Thunderbird ist integriert, andernorts meist als Plugin verfügbar |
Sie können ein S/MIME-Zertifikat bei einer Zertifizierungsstelle erwerben; bei uns sind solche Zertifikate nicht erhältlich. Dieses Zertifikat ist nicht mit dem für Websites verwendeten SSL-Zertifikat identisch, da es für eine E-Mail-Adresse ausgestellt ist.
Einrichtung in Thunderbird
Wir haben die Schritte im Oktober 2026 mit der Version 159 von Thunderbird auf einem ungarischsprachigen Ubuntu-System getestet, wobei wir eigene Testzertifikate sowie ein cPanel- und ein Webhosting-Postfach verwendet haben. Das Hinzufügen des Postfachs wird im Artikel über die IMAP-Einstellungen von Thunderbird beschrieben.
- Wählen Sie im Menü in der oberen rechten Ecke (☰) den Punkt „Einstellungen des Postfachs“ aus.
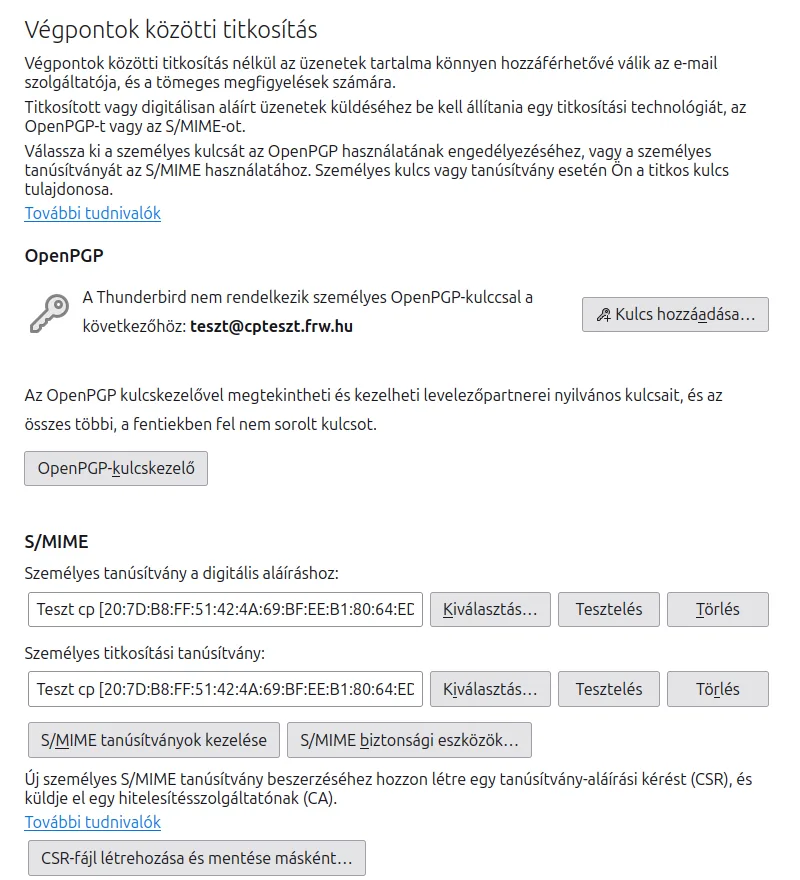
- Klicken Sie in der Liste auf der linken Seite unter „Postfach“ auf den Eintrag „Verschlüsselung zwischen Endpunkten“.
S/MIME
- Klicken Sie auf die Schaltfläche „S/MIME-Zertifikate verwalten“ und importieren Sie das vom Anbieter erhaltene Zertifikat zusammen mit dem geheimen Schlüssel (in der Regel eine
.p12- oder.pfx-Datei). - Klicken Sie in der Zeile „Persönliches Zertifikat für die digitale Signatur“ auf die Schaltfläche „Auswählen…“ und wählen Sie das Zertifikat aus. Nach dem Klicken auf „OK“ fragt Thunderbird, ob dasselbe Zertifikat auch zur Verschlüsselung verwendet werden soll: Wählen Sie die Schaltfläche „Ja“.
- Schreiben Sie Ihrem Partner eine digital signierte E-Mail und bitten Sie ihn ebenfalls um eine solche. Die signierte E-Mail enthält das öffentliche Zertifikat des Absenders, sodass Sie fortan verschlüsselt miteinander kommunizieren können.
OpenPGP
- Klicken Sie auf die Schaltfläche „Schlüssel hinzufügen…“ und wählen Sie die Option „Neuen OpenPGP-Schlüssel erstellen“, falls Sie noch keinen Schlüssel besitzen, oder die Option „Bestehenden OpenPGP-Schlüssel importieren“, falls Sie bereits einen haben, und klicken Sie anschließend auf „Weiter“.
- Sie können die öffentlichen Schlüssel Ihrer Partner in dem Fenster verwalten, das sich über die Schaltfläche „OpenPGP-Schlüsselverwaltung“ öffnet. Bevor Sie einen Schlüssel akzeptieren, sollten Sie dessen Fingerabdruck über einen anderen Kanal, beispielsweise telefonisch, mit dem Partner abgleichen.
Verschlüsselte E-Mail senden
Aktivieren Sie in der Symbolleiste des E-Mail-Fensters die Schaltfläche „Verschlüsselung“ und versenden Sie anschließend die E-Mail. Die digitale Signatur und die entsprechende Technologie können Sie im Menü „Sicherheit“ des E-Mail-Fensters konfigurieren. Falls das Zertifikat oder der Schlüssel des Empfängers nicht vorliegt, kann die E-Mail nicht verschlüsselt versendet werden.
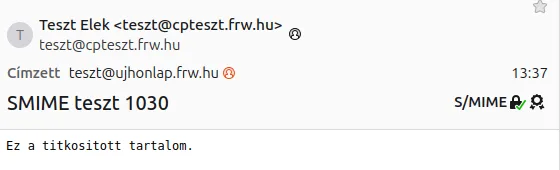
Thunderbird des Empfängers entschlüsselt die E-Mail automatisch, wobei die erfolgreiche Signatur und Verschlüsselung durch ein Symbol in der Kopfzeile der E-Mail angezeigt wird.
Was die Verschlüsselung nicht schützt
In unserem eigenen Test waren in der auf dem Server gespeicherten E-Mail weder der Text noch der Anhang lesbar; es war lediglich ein Anhang mit dem Namen „smime.p7m“ zu sehen. Einige Fragen bleiben jedoch offen:
- Der Betreff ist nicht verschlüsselt. Der Betreff, der Absender und der Empfänger bleiben in der Kopfzeile der E-Mail sichtbar; geben Sie daher keine sensiblen Daten in die Betreffzeile ein.
- Der Weg der E-Mails ist einsehbar. Die Server können weiterhin erkennen, wer wann an wen geschrieben hat.
- Der Empfänger darf die E-Mail weiterleiten. Die entschlüsselte E-Mail kann der Empfänger genauso wie jede andere E-Mail weiterleiten oder ausdrucken.
Einschränkungen in der Praxis
- Webmail: Das Roundcube-Webmail kann S/MIME-Nachrichten nicht öffnen und zeigt folgende Meldung an: „Die Nachricht ist verschlüsselt und kann daher nicht angezeigt werden.“ Für OpenPGP können Sie auf der Seite „Einstellungen › Einstellungen › Verschlüsselung“ die Verwendung der Browser-Erweiterung „Mailvelope“ aktivieren.
- Telefon: Verschlüsselte E-Mails können Sie nur in einer Anwendung lesen, die den gewählten Standard unterstützt und in der der geheime Schlüssel vorhanden ist.
- Verlust des geheimen Schlüssels: Sollten Sie den geheimen Schlüssel oder das Zertifikat verlieren, bleiben die zuvor verschlüsselten E-Mails dauerhaft unlesbar; auch wir können Ihnen in diesem Fall nicht helfen, und eine Sicherungskopie kann dies nicht ersetzen. Erstellen Sie eine passwortgeschützte Sicherheitskopie des Schlüssels und löschen Sie das abgelaufene Zertifikat nicht, solange Sie die alten E-Mails lesen möchten.
- Suche: Der Server und das Webmail können den Text verschlüsselter E-Mails nicht durchsuchen.
- Spam- und Virenfilterung: Der Server hat keinen Zugriff auf verschlüsselte Inhalte und kann daher auch keine Anhänge überprüfen.
GnuPG im cPanel
In der cPanel-E-Mail-Gruppe können Sie auf der Seite „Verschlüsselung“ einen GnuPG-Schlüssel auf dem Server erstellen und einen öffentlichen Schlüssel importieren. Der so erstellte private Schlüssel befindet sich auf dem Webhosting-Server; für die End-to-End-Verschlüsselung ist daher ein auf Ihrem eigenen Rechner, beispielsweise in Thunderbird, erstellter Schlüssel sicherer.
In unserem Blogbeitrag über die Grundlagen der alltäglichen Verschlüsselung erfahren Sie mehr darüber.