

A levelezőprogram és a szerver közötti kapcsolat TLS-sel titkosított, de a levél a feladó és a címzett szerverén olvasható formában van tárolva. Ha egy levél tartalmát csak a címzett olvashatja el, végpontok közötti titkosítás kell: a levelet a feladó gépe titkosítja, és csak a címzett gépe tudja visszafejteni. Az e-mail tárhely szerverei ilyenkor is csak egy olvashatatlan csatolmányt tárolnak.
Erre két szabvány terjedt el, az S/MIME és az OpenPGP. Mindkettő kulcspárral működik: a nyilvános kulccsal bárki titkosíthat Önnek, a titkos kulccsal pedig csak Ön fejtheti vissza a levelet.
Szüksége van rá?
A legtöbb levelezéshez a jól beállított TLS-kapcsolat elég. Végpontok közötti titkosítás akkor indokolt, ha rendszeresen ugyanazokkal a partnerekkel vált olyan tartalmat, amely a szerveren sem maradhat olvasható formában, például orvosi, jogi vagy üzleti titkot. Egy-egy érzékeny fájlhoz egyszerűbb egy jelszóval titkosított tömörített fájl, amelynek jelszavát más csatornán, például telefonon adja át. További tippeket a biztonságos levelezésről szóló cikk ad.
A módszer csak akkor működik, ha mindkét fél beállítja. A partnernek is rendelkeznie kell tanúsítvánnyal vagy kulccsal, és Önnek meg kell szereznie a nyilvános részét.
S/MIME vagy OpenPGP?
| S/MIME | OpenPGP | |
|---|---|---|
| Mi igazolja a személyazonosságot? | Hitelesítésszolgáltató (CA) által kiadott tanúsítvány | A felek maguk ellenőrzik egymás kulcsát (ujjlenyomat) |
| Költség | Általában fizetős, évente megújítandó tanúsítvány | Ingyenes, a kulcsot saját maga hozza létre |
| Hol terjedt el? | Cégek, intézmények | Magánszemélyek, fejlesztők, újságírók |
| Támogatás | Thunderbird, Outlook, Apple Mail beépítve | Thunderbird beépítve, máshol többnyire bővítménnyel |
S/MIME tanúsítványt hitelesítésszolgáltatótól vásárolhat, nálunk ilyen tanúsítvány nem rendelhető. Ez nem azonos a weboldalakhoz használt SSL tanúsítvánnyal, mert egy e-mail címre szól.
Beállítás Thunderbirdben
A lépéseket 2026 októberében a Thunderbird 159-es verziójával próbáltuk ki magyar nyelvű Ubuntu rendszeren, saját teszttanúsítványokkal, egy cPanel és egy webtárhely postafiók között. A postafiók hozzáadását a Thunderbird IMAP beállításáról szóló cikk írja le.
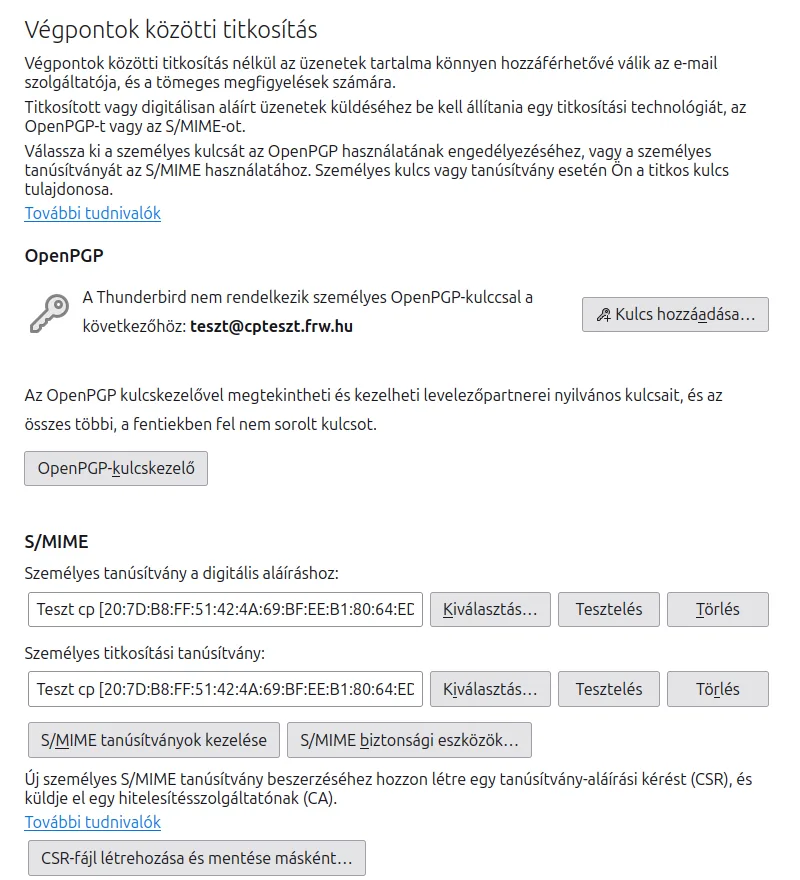
- A jobb felső sarok menüjében (☰) válassza a Postafiók beállításai pontot.
- A bal oldali listában a postafiók alatt kattintson a Végpontok közötti titkosítás elemre.
S/MIME
- Kattintson az S/MIME tanúsítványok kezelése gombra, és importálja a szolgáltatótól kapott tanúsítványt a titkos kulccsal együtt (jellemzően
.p12vagy.pfxfájl). - A Személyes tanúsítvány a digitális aláíráshoz sorban kattintson a Kiválasztás… gombra, és válassza ki a tanúsítványt. Az OK után a Thunderbird megkérdezi, hogy ugyanezt használja-e titkosításra: válassza az Igen gombot.
- Írjon egy digitálisan aláírt levelet a partnerének, és kérjen tőle is egyet. Az aláírt levél tartalmazza a feladó nyilvános tanúsítványát, ezért ezután titkosítva írhatnak egymásnak.
OpenPGP
- A Kulcs hozzáadása… gombra kattintva válassza az Új OpenPGP kulcs létrehozása lehetőséget, ha még nincs kulcsa, vagy a Meglévő OpenPGP kulcs importálása lehetőséget, ha van, majd Folytatás.
- A partnerek nyilvános kulcsait az OpenPGP-kulcskezelő gombbal nyíló ablakban kezelheti. Egy kulcs elfogadása előtt az ujjlenyomatát egy másik csatornán, például telefonon egyeztesse a partnerrel.
Titkosított levél küldése
A levélíró ablak eszköztárán kapcsolja be a Titkosítás gombot, majd küldje el a levelet. A digitális aláírást és a technológiát a levélíró ablak Biztonság menüjében állíthatja be. Ha a címzett tanúsítványa vagy kulcsa nincs meg, a levél nem küldhető el titkosítva.
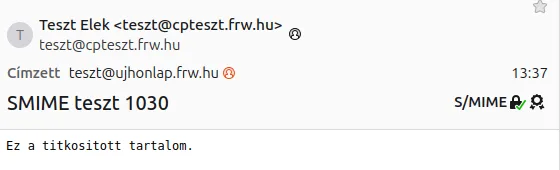
A címzett Thunderbirdje a levelet automatikusan visszafejti, a sikeres aláírást és titkosítást pedig ikon jelzi a levél fejlécében.
Amit a titkosítás nem véd
Saját tesztünkben a szerveren tárolt levélben sem a szöveg, sem a csatolmány nem volt olvasható, csak egy smime.p7m nevű csatolmány látszott. Néhány dolog azonban nyitva marad:
- A tárgy nem titkosított. A tárgy, a feladó és a címzett a levél fejlécében olvasható marad, ezért a tárgysorba ne írjon érzékeny adatot.
- A levelek útja látható. A szerverek továbbra is látják, ki kinek és mikor írt.
- A címzett továbbadhatja. A visszafejtett levelet a címzett ugyanúgy továbbíthatja vagy kinyomtathatja, mint bármelyik másikat.
Korlátok a gyakorlatban
- Webmail: a Roundcube webmail az S/MIME levelet nem tudja megnyitni, ezt írja ki: Az üzenet titkosított, ezért nem megjeleníthető. OpenPGP-hez a Beállítások › Beállítások › Titkosítás oldalon a Mailvelope böngészőbővítmény használata állítható be.
- Telefon: a titkosított leveleket csak olyan alkalmazásban olvashatja, amely támogatja a választott szabványt, és amelyben a titkos kulcs is megvan.
- A titkos kulcs elvesztése: ha elveszti a titkos kulcsot vagy a tanúsítványt, a korábbi titkosított levelek véglegesen olvashatatlanok maradnak, ebben mi sem tudunk segíteni, és a mentés sem pótolja. Készítsen a kulcsról jelszóval védett biztonsági másolatot, és a lejárt tanúsítványt se törölje, amíg a régi leveleket olvasni szeretné.
- Keresés: a szerver és a webmail nem tud keresni a titkosított levelek szövegében.
- Spam- és vírusszűrés: a szerver nem látja a titkosított tartalmat, ezért a mellékleteket sem tudja átvizsgálni.
GnuPG a cPanelben
A cPanel E-mail csoportjában a Titkosítás oldalon GnuPG-kulcsot hozhat létre a szerveren, és nyilvános kulcsot importálhat. Az így létrehozott titkos kulcs a tárhelyen van, ezért végpontok közötti titkosításhoz a saját gépén, például a Thunderbirdben létrehozott kulcs a biztonságosabb.
Az alapfogalmakról a mindennapi titkosításról szóló blogcikkünk ír bővebben.