 Slovenščina
 Magyar
 English
 Deutsch



Ponarejanje e-poštnega naslova (angleško spoofing) pomeni, da nekdo kot pošiljatelja sporočila navede naslov, ki ni njegov: na primer banko, ponudnika, poslovnega partnerja ali celo tvoj lastni naslov. Prejemnik v poštnem programu vidi tega lažnega pošiljatelja, zato sporočilu bolj zaupa in lažje klikne njegovo povezavo, odpre prilogo ali izpolni zahtevo.
Zakaj je pošiljatelja sploh mogoče ponarediti?
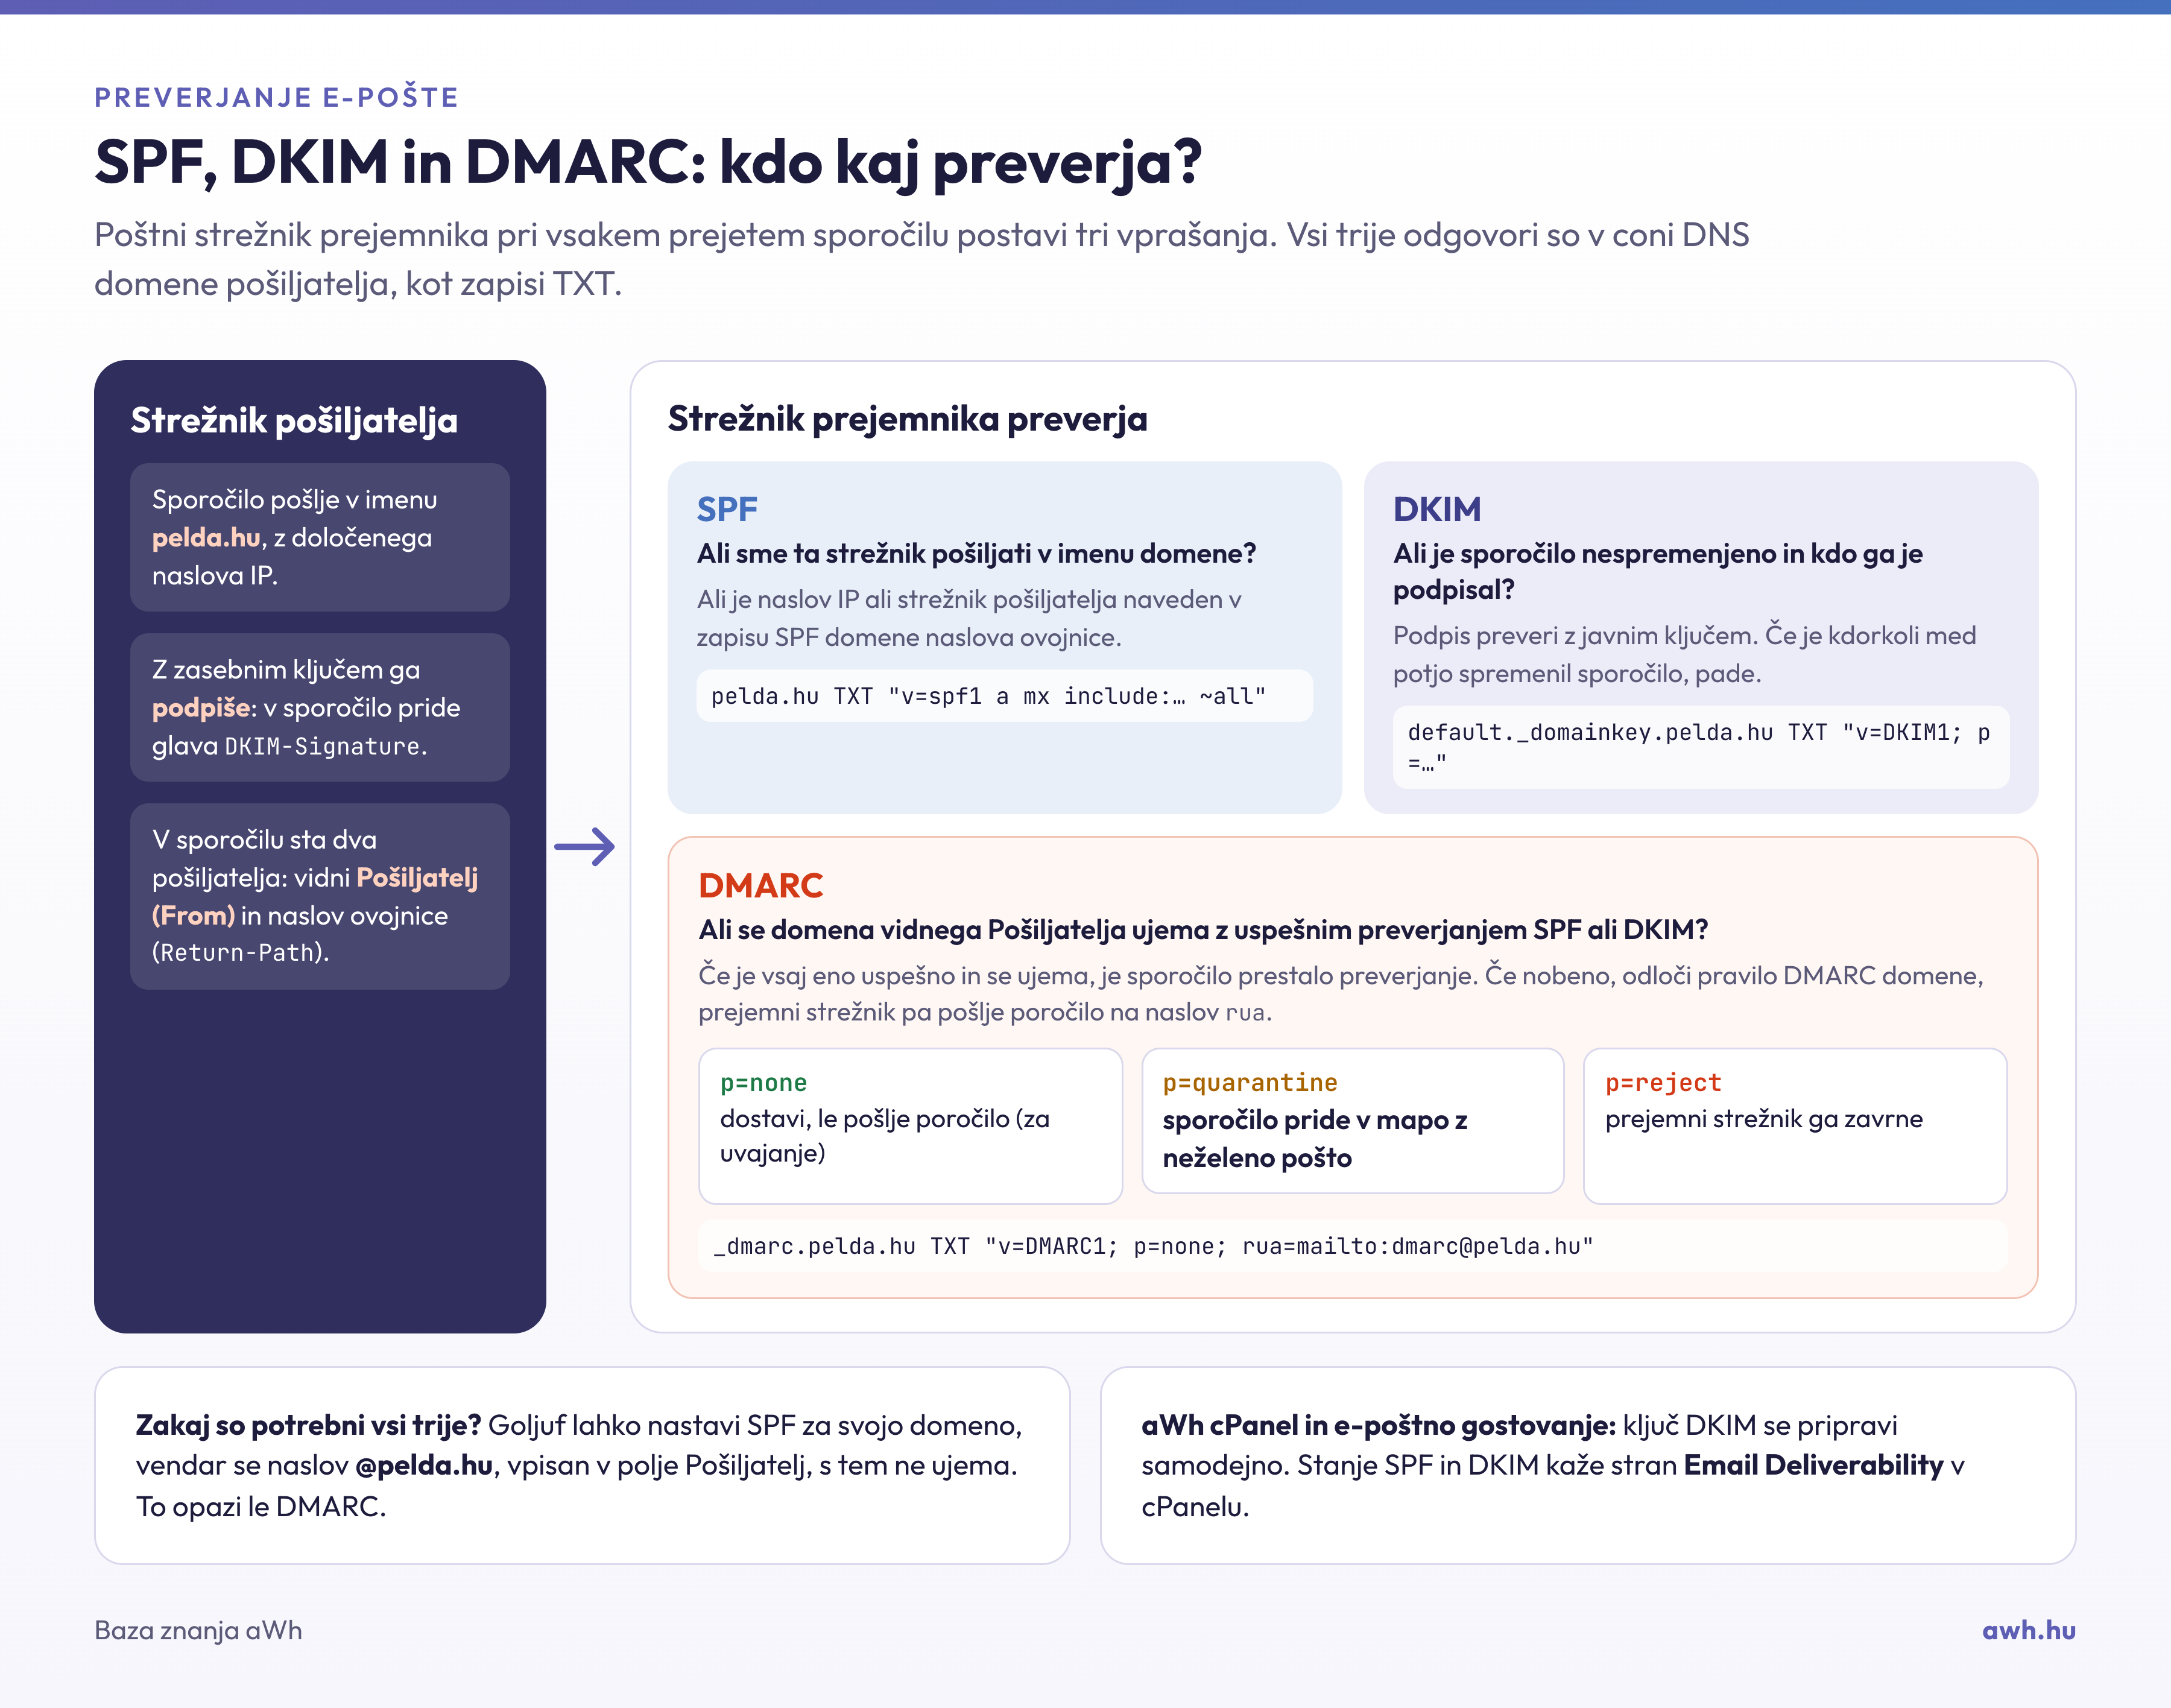
Protokol SMTP, ki se uporablja za pošiljanje e-pošte, izvira iz osemdesetih let in prvotno ni vseboval nobenega preverjanja. Sporočilo ima dva naslova pošiljatelja:
- pošiljatelja na ovojnici (envelope from, v glavi sporočila viden kot
Return-Path), ki ga strežniki uporabljajo za dostavo in vrnjena sporočila; - polje Od (From), ki ga prikaže poštni program.
Oba vpiše pošiljatelj in nobenemu se ni treba ujemati s tem, kdo sporočilo v resnici pošilja, tako kot lahko kdor koli na poštno ovojnico napiše kateregakoli pošiljatelja. Za lažno sporočilo zato zadošča strežnik, ki zna pošiljati sporočila; za ponareditev pošiljatelja ni treba vdreti nikamor. Zgradbo glave predstavlja članek o delih e-poštnega sporočila.
Oblike ponarejanja
- Ponareditev natančne domene: sporočilo prispe na primer z naslova
ugyfelszolgalat@pelda.hu, čeprav nima z imetnikompelda.hunič opraviti. Pred tem najbolje ščiti nastavitev SPF, DKIM in DMARC domene (glej spodaj). - Prikazano ime: ime pošiljatelja je „Podpora Pelda Bank”, naslov za njim pa je brezplačen poštni predal, na primer
pelda.bank.ertesites@gmail.com. Ker poštni programi v telefonih pogosto prikažejo le ime, je to najpogostejši trik. - Podobna domena: naslov pride z zavajajoče podobne domene, na primer
pe1da.hu(enica namesto l),pelda-hu.comalipelda.hu.ugyfelportal.xyz. - Drugačen naslov za odgovor: polje Od je videti pravo, polje
Reply-To(naslov za odgovor) pa kaže na tuj naslov, zato gre odgovor k goljufu.
Če sporočilo prispe iz partnerjevega pravega poštnega predala, ker so mu ukradli geslo, to ni ponarejanje: takšno sporočilo prestane vsa preverjanja. V tem primeru pomagata le sumljivost vsebine (nenavadna zahteva, nova številka bančnega računa) in potrditev po neodvisnem kanalu, na primer po telefonu.
Za kaj ga uporabljajo?
Večina sporočil z lažnim pošiljateljem je lažnih (phishing) sporočil: zahtevajo prijavne podatke, številko plačilne kartice ali pošiljajo prilogo z zlonamerno programsko opremo. V podjetjih sta posebej nevarni goljufija v imenu direktorja in zamenjava številke računa: sporočilo v imenu direktorja ali dobavitelja zahteva nujno nakazilo ali sporoča, da „se je spremenila naša številka bančnega računa”. Takšno zahtevo vedno preveri po telefonu, na številki, ki jo že imaš, ne na tisti iz sporočila.
Kako prepoznaš lažnega pošiljatelja?
- Poglej celoten naslov pošiljatelja, ne le imena: klikni ali tapni ime pošiljatelja.
- Poglej, komu bi odgovoril: če se ob kliku na gumb Odgovori v polju Za prikaže tuj naslov, je sporočilo sumljivo.
- Bodi pozoren na opozorila poštnega programa. Gmail na primer opozori, če sporočila ni mogoče overiti ali če se ob naslovu pošiljatelja prikaže še druga domena (via), torej je sporočilo poslal strežnik druge domene.
- Rezultat overjanja preveri v izvorni kodi sporočila. Za to odpri celotno glavo sporočila:
- Gmail: meni s tremi pikami v zgornjem desnem kotu sporočila, Pokaži izvirnik;
- Spletna pošta Roundcube: v orodni vrstici nad sporočilom Več …, nato Pokaži izvorno kodo;
- Outlook (namizna različica): odpri sporočilo, nato Datoteka › Lastnosti, glava je v polju Internetne glave;
- Thunderbird: z izbranim sporočilom kombinacija tipk
Ctrl+U.
Prejemni strežnik v glavo zapiše vrstico Authentication-Results z rezultati preverjanj. Pri ponarejenem sporočilu je lahko videti takole (izsek):
Authentication-Results: mx.pelda-szolgaltato.hu;
    spf=fail smtp.mailfrom=pelda.hu;
    dkim=none;
    dmarc=fail header.from=pelda.hu
From: "Pelda Bank" <ugyfelszolgalat@pelda.hu>
Reply-To: pelda.bank.ugyintezes@gmail.com
dmarc=fail pomeni, da sporočilo ni dokazalo, da je bilo poslano v imenu domene iz polja Od. Pri pravem sporočilu so vsi trije rezultati običajno pass. spf=fail sam po sebi še ne dokazuje ponarejanja (pri posredovanem sporočilu je na primer pogost), če pa ne uspeta tudi DKIM in DMARC, sporočilo skoraj zagotovo ne prihaja od tistega, za katerega se izdaja. Upoštevaj le tisto vrstico Authentication-Results, ki jo je zapisal tvoj ponudnik e-pošte (ta je na vrhu); vrstice pod njo je lahko vpisal tudi pošiljatelj.
Vrstice Received kažejo pot sporočila od spodaj navzgor. Med njimi je zanesljiva tista, ki jo je zapisal strežnik tvojega ponudnika, ko je sporočilo prevzel: naslov IP za from je naslov strežnika, od katerega je sporočilo prejel. Naše brezplačno orodje za poizvedbo naslova IP pokaže, h kateremu omrežju in ponudniku spada naslov; bančno sporočilo, ki je prispelo z neznanega tujega strežnika, je očitno lažno. Vrstice Received pod to je lahko ponaredil tudi pošiljatelj, zato je odločilen vedno rezultat overjanja.
Kako zaščitiš svojo domeno?
Ni mogoče preprečiti, da bi nekdo tvojo domeno vpisal v polje Od sporočila, lahko pa preprečiš, da bi prejemni strežniki takšno sporočilo tudi sprejeli. Za to je treba nastaviti tri zapise DNS:
- Zapis SPF: našteje, kateri strežniki lahko pošiljajo sporočila v imenu domene. Če z domene poleg tvojega poštnega strežnika pošiljajo tudi storitev za novičnike, spletna trgovina ali program za izdajanje računov, morajo biti v njem navedeni tudi ti.
- Podpis DKIM: strežnik pošiljatelja sporočila digitalno podpiše, prejemni strežnik pa s ključem, objavljenim v DNS, preveri, ali je sporočilo res prišlo z domene in ga med potjo nihče ni spremenil.
- Zapis DMARC: oboje poveže s poljem Od in prejemnim strežnikom pove, kaj naj storijo s sporočili, ki ne prestanejo overjanja. Dokler je pravilo
p=none, se lažna sporočila še vedno dostavljajo; dejansko zaščito dajetap=quarantine(v mapo z neželeno pošto) inp=reject(zavrnitev). Iz poročil, ki prihajajo na naslovruazapisa, vidiš tudi, kdo poskuša pošiljati sporočila v imenu domene.
DMARC je dobro zaostrovati postopoma, sicer se zataknejo tudi sporočila tvojih lastnih izpuščenih storitev; korake opisuje zgoraj povezani članek o DMARC. Nastavitve lahko preveriš z našimi brezplačnimi orodji za preverjanje SPF, DKIM in DMARC.
V naših storitvah e-poštnega gostovanja in gostovanja cPanel se ključ DKIM ustvari samodejno. V cPanelu stran Dostavljivost e-pošte (Email Deliverability) pokaže, ali sta zapisa SPF in DKIM v redu, zapis DMARC pa lahko dodaš na strani Urejevalnik con (Zone Editor). Če DNS domene upravljaš drugje, je treba zapise nastaviti tam.
Domene, ki se ne uporabljajo za e-pošto
Goljufi radi uporabljajo domene, s katerih nikoli ne odide nobeno sporočilo, ker te pogosto nimajo nobene zaščite. Če domeno potrebuješ le za spletno stran ali preusmeritev, objavi, da ne pošilja in ne prejema e-pošte:
pelda.hu.          TXT   "v=spf1 -all"
_dmarc.pelda.hu.   TXT   "v=DMARC1; p=reject"
pelda.hu.          MX    0 .
Po prvem zapisu noben strežnik ne sme pošiljati sporočil v imenu domene, po drugem je treba takšna sporočila zavrniti, tretji (null MX) pa pove, da domena tudi ne prejema e-pošte; če so v coni že zapisi MX, jih v tem primeru izbriši.
Kaj storiti, če s tvojo domeno pošiljajo lažna sporočila?
Na to običajno kaže, da prejemaš obvestila o vrnjenih sporočilih, poslanih na neznane naslove, ali da te partnerji sprašujejo o sporočilih, ki jih nisi napisal ti.
- Izključi, da so vdrli v tvoj račun. Poglej mapo Poslano; če so sporočila tam ali je iz računa množično odhajala pošta, ne gre za ponarejanje. Takrat sledi korakom iz članka o vdrtem e-poštnem računu.
- Preveri in zaostri DMARC. Če nimaš zapisa DMARC ali je pravilo
p=none, velik del prejemnih strežnikov lažna sporočila še naprej dostavlja. - Obvesti partnerje, če so sporočila ciljala nanje, zlasti če so zahtevala plačilo računa ali nakazilo.
Obvestila o vrnjenih sporočilih sama po sebi niso nevarna in se po zaostritvi DMARC zredčijo.
Kaj lahko narediš kot prejemnik
- Gesla in podatkov kartice nikoli ne vnašaj prek povezave iz sporočila; stran ponudnika odpri iz lastnega zaznamka. Ikona ključavnice in HTTPS danes ne pomenita več, da je stran zaupanja vredna: tudi lažne strani imajo veljavno potrdilo SSL, ki zagotavlja le, da je povezava šifrirana.
- Nenavadno zahtevo (nakazilo, sprememba številke računa, prijavni podatki) vedno preveri po neodvisnem kanalu.
- Kjer je mogoče, vklopi dvostopenjsko prijavo, da izvabljeno geslo samo ne bo zadoščalo.
- Sumljivo sporočilo v poštnem programu označi kot neželeno ali lažno, s tem učiš tudi filter.
Razlike med tremi elementi overjanja e-pošte podrobneje predstavlja blogovski zapis, ki primerja SPF, DKIM in DMARC, zaščito pred lažnimi sporočili pa vodnik za zaščito pred phishingom.