 Slovenščina
 Magyar
 English
 Deutsch



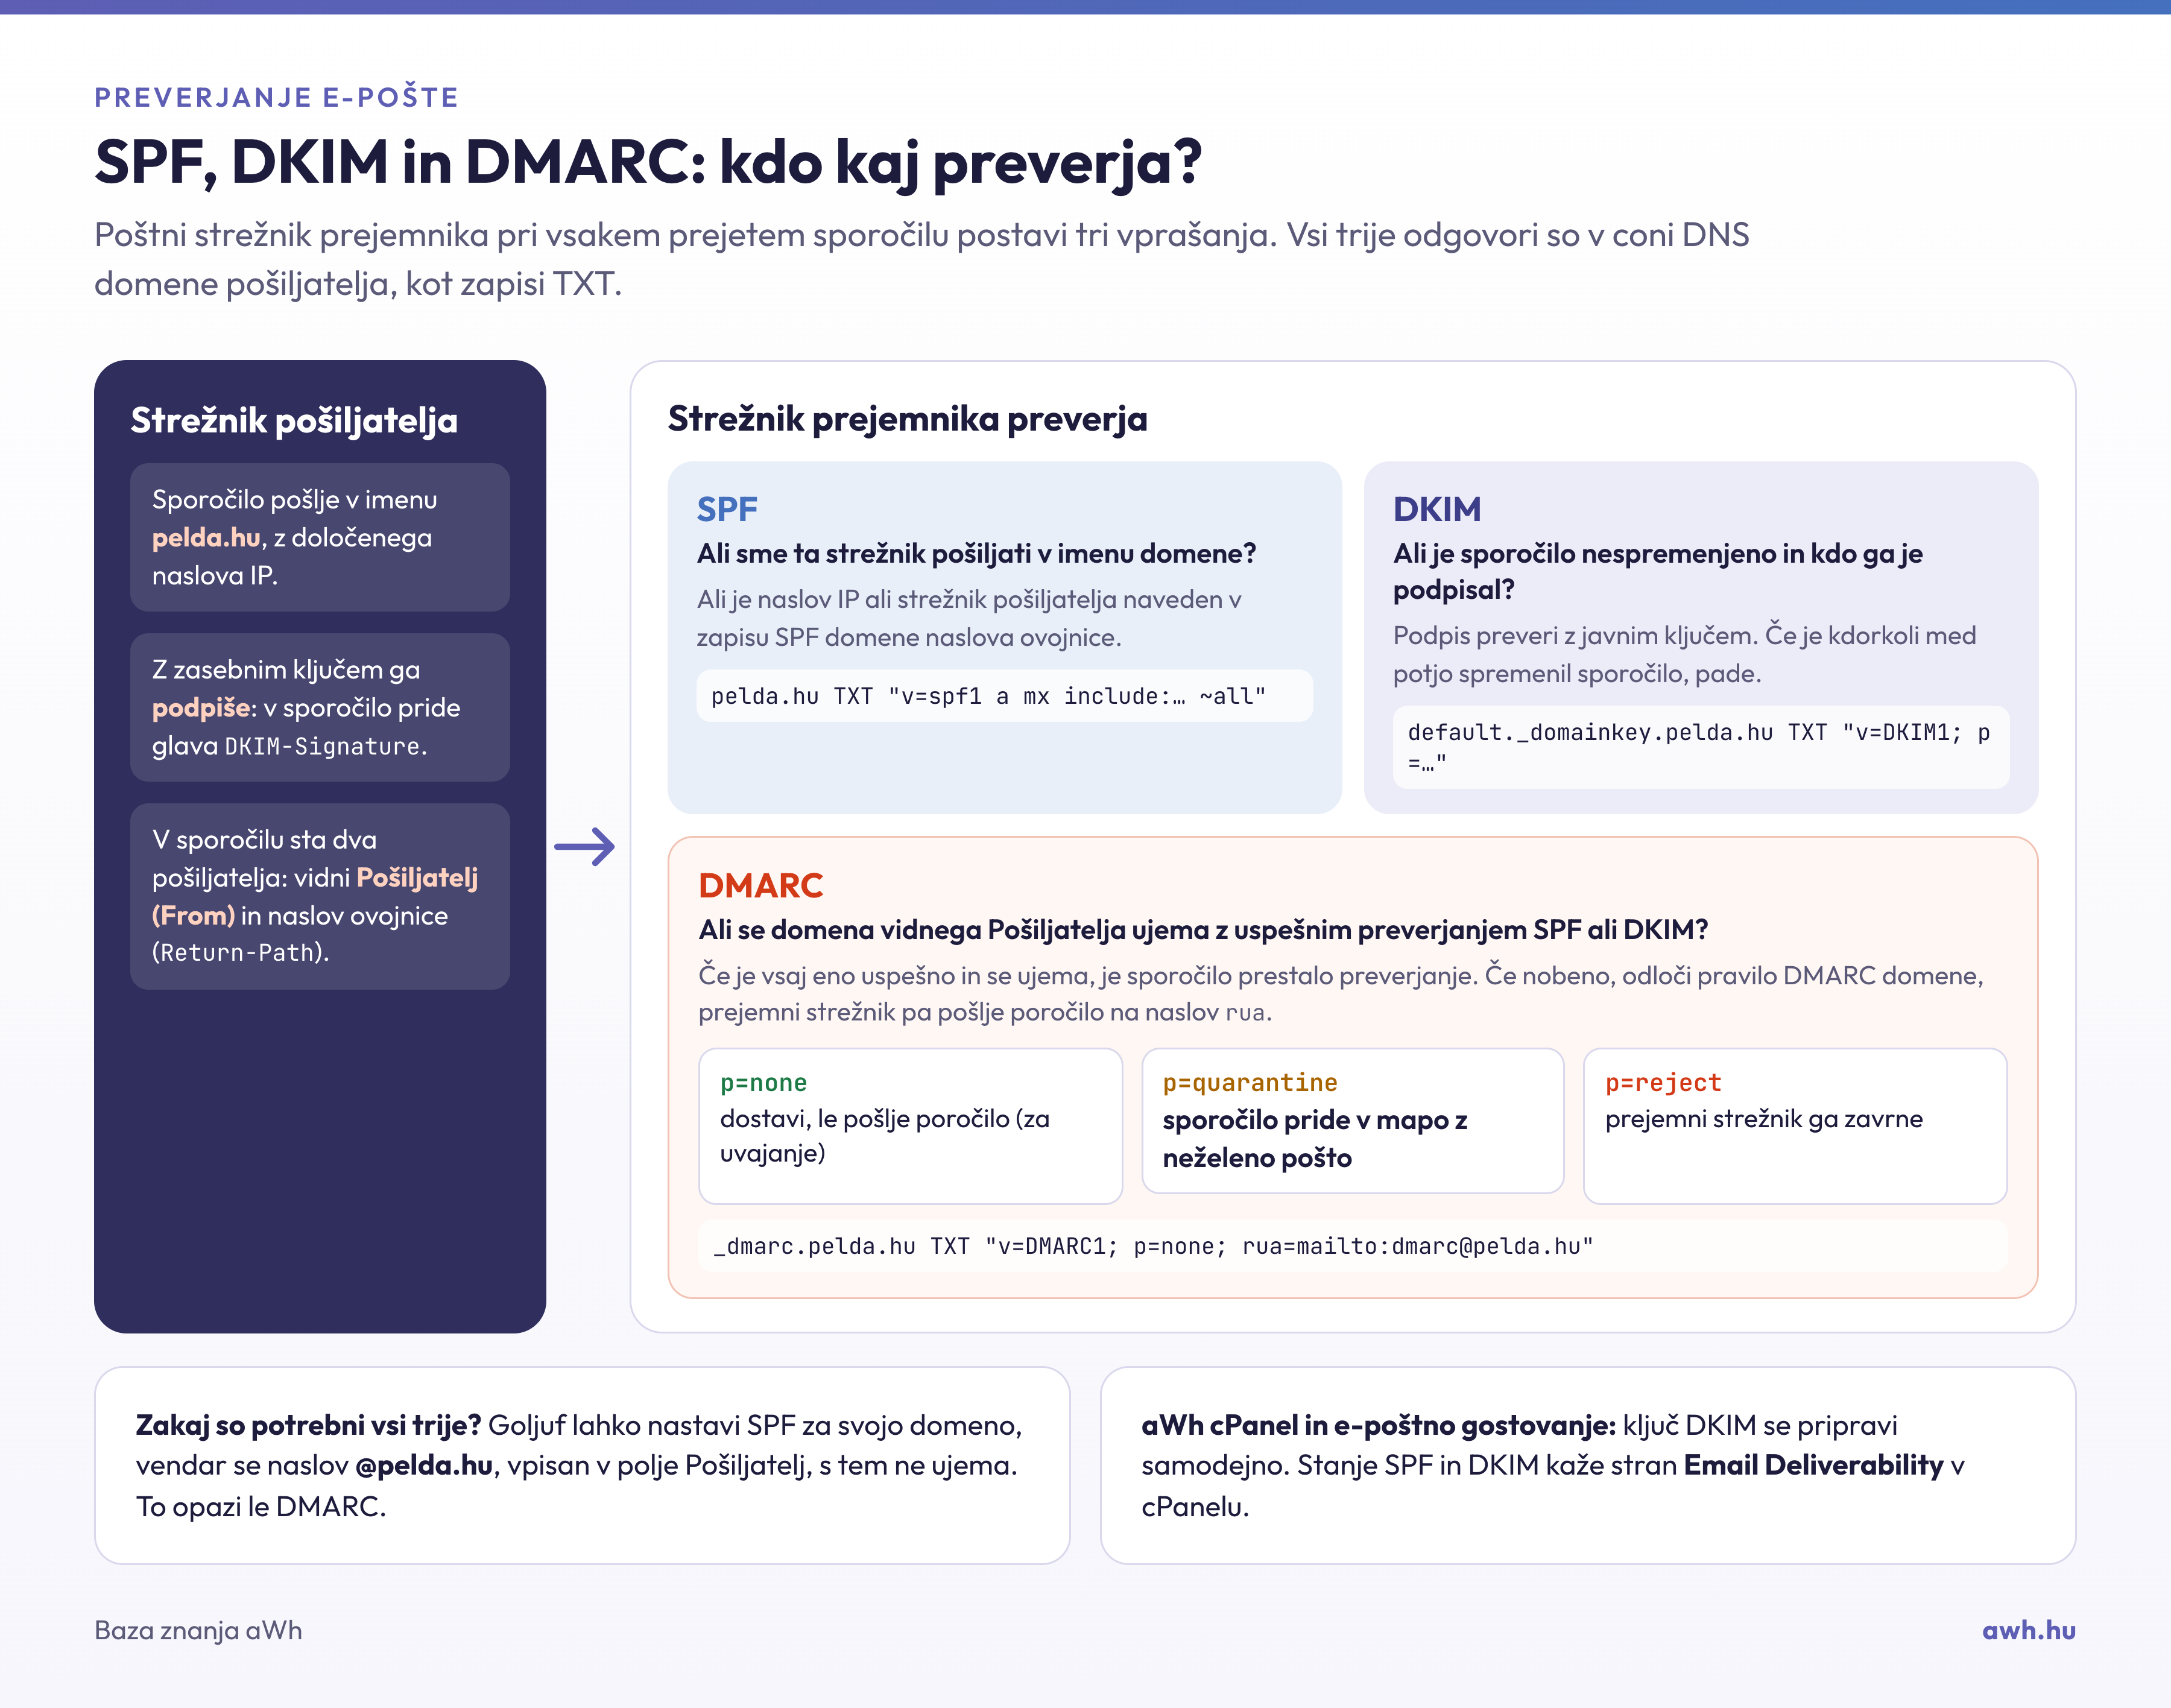
DMARC (Domain-based Message Authentication, Reporting and Conformance) je zapis TXT, objavljen v coni DNS domene. V njem imetnik domene prejemnim poštnim strežnikom pove, kaj naj storijo s sporočili, ki prispejo v imenu domene, a ne prestanejo overjanja, in kam naj o tem pošiljajo poročila. DMARC ni samostojno preverjanje: gradi na zapisu SPF in podpisu DKIM.
Kako deluje?
Ko sporočilo prispe, prejemni strežnik:
- preveri SPF (ali je strežnik pošiljatelja pooblaščen za pošiljanje v imenu domene) in podpis DKIM;
- preveri usklajenost (alignment): domena, vidna v polju Od (From) sporočila, se mora ujemati z domeno, preverjeno s SPF, ali z domeno, ki podpisuje z DKIM;
- če je vsaj eno preverjanje uspešno in usklajeno, je sporočilo prestalo DMARC; če ni nobeno, ravna po pravilu, navedenem v zapisu DMARC domene.
Zaradi usklajenosti je DMARC učinkovit: goljuf lahko nastavi SPF za svojo domeno, vendar se naslov, ki ga vpiše v polje Od in se konča s tvojo domeno, zaradi tega ne bo ujemal.
Zgradba zapisa
Zapis pride na poddomeno _dmarc, na primer z imenom _dmarc.pelda.hu:
v=DMARC1; p=none; rua=mailto:dmarc@pelda.hu; adkim=r; aspf=r
v=DMARC1– različica; obvezna, biti mora na začetku zapisa.p– pravilo:none(le opazovanje, dostava se ne spremeni),quarantine(napačno sporočilo pride v mapo z neželeno pošto) alireject(prejemni strežnik ga zavrne).sp– ločeno pravilo za poddomene; če manjka, zanje velja vrednostp.rua– na ta naslov prejemni ponudniki pošiljajo zbirna poročila (v datoteki XML), iz katerih je razvidno, kateri strežniki pošiljajo sporočila v imenu domene in ali prestanejo preverjanje.adkim,aspf– strogost usklajenosti:r(ohlapna, sprejeta je tudi poddomena) alis(stroga, natančno ujemanje).
Novi standard DMARC, objavljen leta 2026 (RFC 9989), je opustil prejšnjo oznako pct, za preizkus pravila pa uvedel oznako t=y (testni način). Stari zapisi še naprej delujejo, v nov zapis pa pct ni več smiselno pisati.
Uvedba korak za korakom
- Preveri, ali sta SPF in DKIM v redu. Na gostovanju cPanel oba prikazuje stran Dostavljivost e-pošte (Email Deliverability) (Nastavitev SPF, DKIM in DMARC v cPanelu).
- Dodaj zapis s pravilom
p=nonein naslovomrua. V cPanelu to narediš na strani Urejevalnik con (Zone Editor), kot nov zapis TXT; če DNS domene upravljaš drugje, ga je treba dodati tam. - Nekaj tednov spremljaj poročila. Če v imenu domene pošilja tudi storitev (novičniki, spletna trgovina, program za izdajanje računov), ki ni navedena v SPF ali ne podpisuje z DKIM, je to treba urediti zdaj.
- Ko vsa tvoja sporočila prestanejo preverjanje, preidi na pravilo
p=quarantine, pozneje pa nap=reject.
Zapis lahko pogledaš z ukazom dig TXT _dmarc.pelda.hu +short ali s spletnim preverjevalnikom DMARC. V izvorni kodi (glavi) poslanega sporočila vnos dmarc=pass pove, da je vse v redu.
Pogoste napake
- Dva zapisa DMARC z istim imenom: prejemni strežniki takrat ne upoštevajo nobenega.
- Takojšnji
p=reject: če je storitev za pošiljanje izpadla iz SPF ali DKIM, se njena sporočila takoj izgubijo. - Neprebran naslov
rua: brez poročil ne izveš, kaj ne prestane preverjanja.
Zakaj je danes obvezen?
Gmail in Yahoo od februarja 2024, Microsoft (Outlook.com, Hotmail) pa od maja 2025 zahtevajo, da kdor jim na dan pošlje vsaj 5000 sporočil, uporablja SPF, DKIM in zapis DMARC s pravilom vsaj p=none, z usklajeno domeno v polju Od. Priporočljiv je tudi pri manjšem prometu, saj otežuje ponarejanje domene. Za naše pakete e-poštnega gostovanja je mogoče nastaviti tudi zapis DMARC. Podrobnosti nastavitve na našem blogu predstavlja vodnik Nastavitev zapisa DMARC korak za korakom.