 Slovenščina
 Magyar
 English
 Deutsch



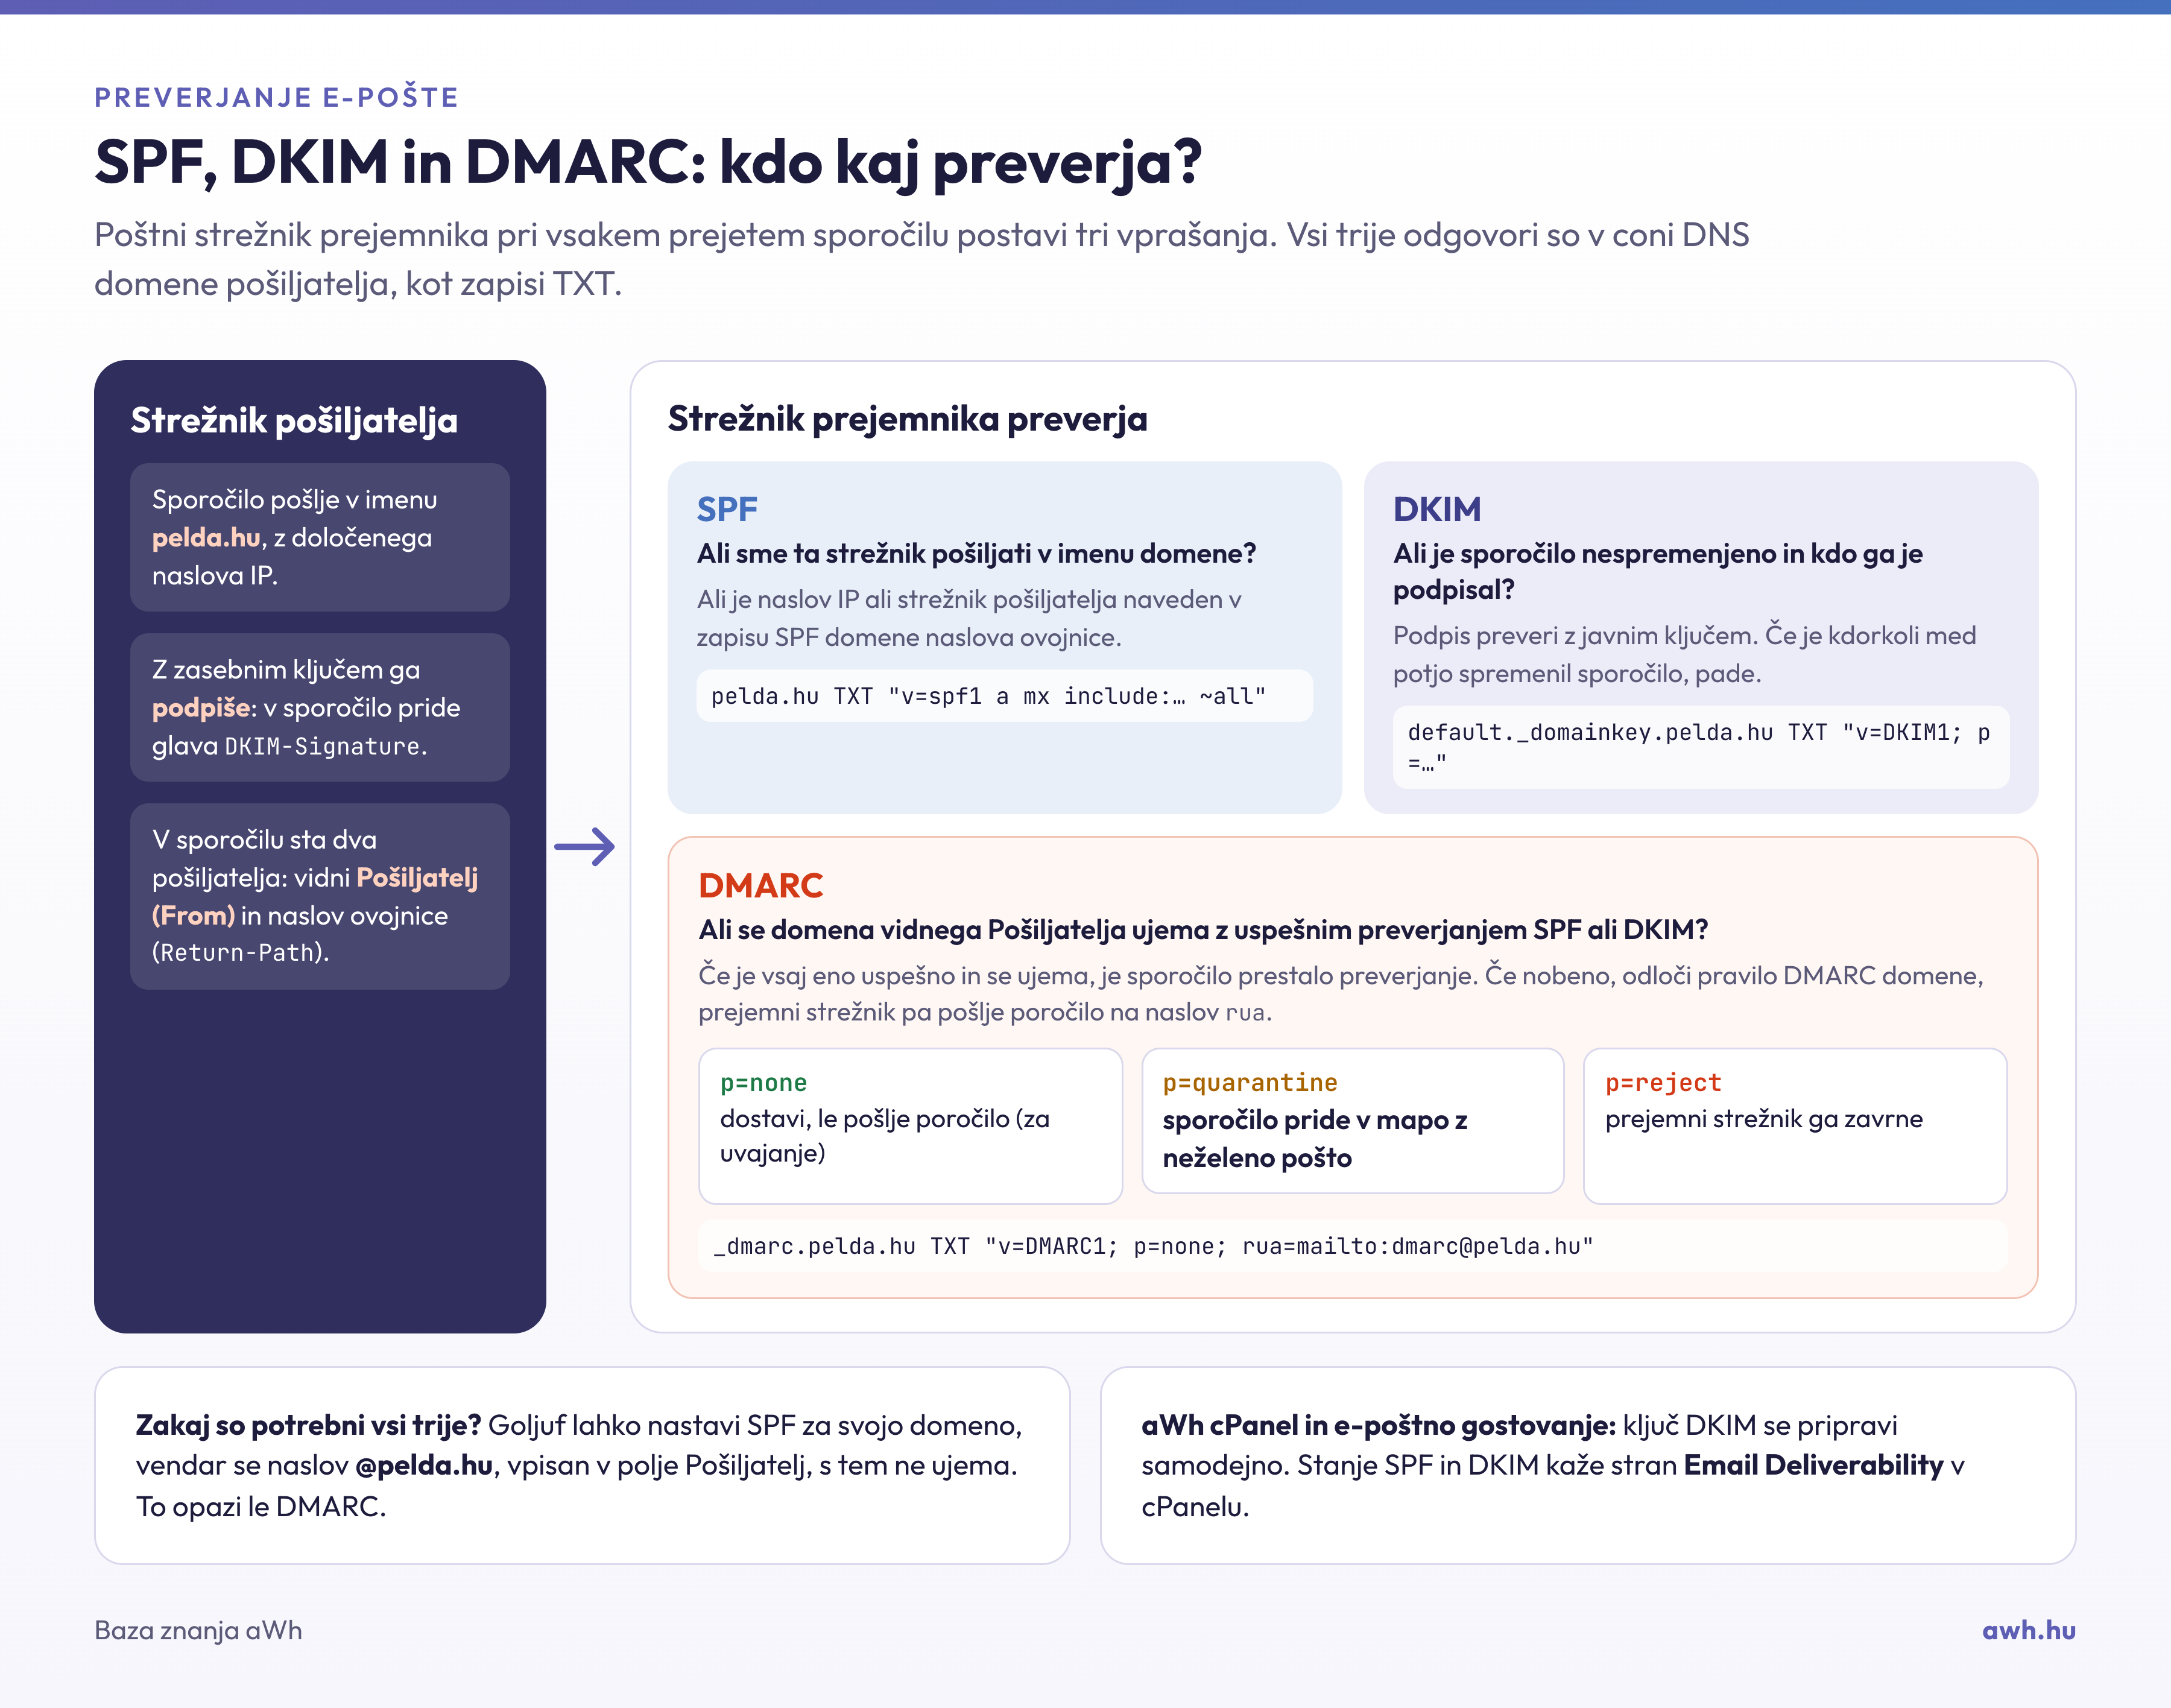
Zapis SPF (Sender Policy Framework) je zapis TXT, ki določa, katero domensko ime je pooblaščeno za pošiljanje e-pošte s strežnika (oziroma obratno, s katerih strežnikov je mogoče pošiljati e-pošto z domenskim imenom). Njegov glavni namen je omejevanje ponarejanja e-pošte, najučinkovitejši pa je v kombinaciji z zapisom DMARC.
Zgodovina SPF
SPF je bil prvič omenjen leta 2000. V naslednjih letih se je specifikacija SPF razvijala v več osnutkih. Medtem se je prvotno ime SPF (Sender Permitted From) spremenilo v Sender Policy Framework.
Delovna skupina IETF za SPF je poskušala združiti SPF in Microsoftov predlog CallerID. Naslednji poskus je bil s “klasično” različico SPF. To je leta 2006 privedlo do prvega eksperimentalnega RFC, nato pa leta 2014 do predlaganega standardnega SPF, znanega kot RFC 7208.
Danes so se razvile tehnike overjanja e-pošte, podobne SPF, ki so privedle do tehnik, kot sta DKIM in DMARC. SPF ima še vedno pomembno vlogo pri ugotavljanju, ali je sporočilo skladno z DMARC.
SPF v praksi
Zapis SPF je zapis DNS, ki ga je treba dodati v cono DNS domene. V tem zapisu SPF lahko določiš, kateri naslovi IP in/ali imena gostiteljev so pooblaščeni za pošiljanje e-pošte iz te domene.
Prejemnik sporočila bo uporabil naslov “envelope from” (večinoma glavo Return-Path), da potrdi, da je bil naslov IP pošiljatelja za to pooblaščen. To se zgodi, še preden prejme telo sporočila. Če strežnika pošiljatelja ni v zapisu SPF določene domene, sporočilo s tega strežnika velja za sumljivo in ga prejemnik lahko zavrne.
Primer zapisa SPF:
v=spf1 a:mail.solarmora.com ip4:192.72.10.10 include:_spf.google.com ~all
Razčlenimo niz simbol za simbolom in poglejmo, kaj pomeni:
- v – Navaja različico uporabljenega zapisa SPF. Različica mora biti vedno spf1, saj to splošno poznajo poštni strežniki.
- + – To je atribut in okrajšava za “pass all”.
- mx – Zapis DNS MX trenutne (ali navedene) domene določi kot veljaven vir pošiljanja.
- a – Zapis DNS A trenutne (ali navedene) domene (domenskega imena) določi kot veljaven vir pošiljanja.
- ip4:<IP> – Analogno zgornjima, vendar v tem primeru poštni strežnik naslov IP ali obseg naslovov IP, naveden za “ip4:”, primerja z naslovom IP strežnika pošiljatelja.
- ip6:<IP> – Enako kot zgoraj, le z naslovi in obsegi IPv6.
- include – Naloži zapise SPF drugega domenskega imena oziroma domene.
- ~ – To je drug atribut, ki se nanaša na izraz “soft fail”. Ta atribut pomeni, da pošiljatelj ne prestane preverjanja SPF, vendar sporočilo ni blokirano, temveč označeno kot neželeno.
- - (minus) – Prav tako atribut, vendar če ga uporabimo, je prejeto sporočilo ob ujemanju s tem elementom takoj zavrženo ali zavrnjeno.
- all – Za vse vrednosti, ki prej niso bile posebej navedene ali opredeljene.
Kako ga preveriš?
Z našim brezplačnim orodjem za preverjanje SPF lahko preveriš zapis SPF domene: orodje razširi elemente include in opozori, če zapis preseže mejo 10 poizvedb DNS. Vanjo se štejejo vsi include, a, mx in redirect, tudi tisti v sklicanih zapisih, nad mejo pa prejemni strežniki celoten zapis prezrejo. Enako je, če ima domena dva zapisa SPF. Z orodjem lahko tudi preizkusiš, ali določen naslov IP pošiljatelja ustreza zapisu. Iz ukazne vrstice zapis poizveš takole:
dig TXT pelda.hu +short
Za kaj SPF ni primeren
SPF je odlična tehnika za overjanje e-pošte. Ima pa nekaj omejitev, ki se jih moraš zavedati.
- SPF ne overja glave “From”. Ta glava je v večini odjemalcev prikazana kot dejanski pošiljatelj sporočila. SPF glave “from” ne preverja, temveč domeno pošiljatelja določi na podlagi “envelope from”.
- Preverjanje SPF se pretrga, ko je sporočilo posredovano. Takrat “posredovalnik” postane novi “pošiljatelj” sporočila in ne bo prestal preverjanj SPF, ki jih izvede novi cilj. Za odpravo te pomanjkljivosti je bila razvita tehnologija SRS (Sender Rewriting Scheme).
- SPF nima možnosti poročanja, kar otežuje njegovo vzdrževanje.