 Slovenščina
 Magyar
 English
 Deutsch



Seznami vtičnikov za varnostno kopiranje primerjajo funkcije, čeprav sta pravi vprašanji dve: kje je kopija in kaj je potrebno za obnovitev. Varnostna kopija, ki je na istem gostovanju kot spletno mesto in jo je mogoče obnoviti le iz skrbniškega vmesnika spletnega mesta, ne pomaga ravno takrat, ko bi bila najbolj potrebna: če se WordPress ne naloži ali če je spletno mesto vdrto.
Na kratko:
- Predstavitvena stran, ki se spreminja tedensko: ob dnevni varnostni kopiji gostovanja zadostuje brezplačen vtičnik (na primer BackWPup ali UpdraftPlus), ki varnostno kopijo pošlje v zunanjo shrambo (S3, R2, B2, Google Drive).
- Vsebina, ki se spreminja dnevno, velika knjižnica predstavnosti: vtičnik, ki shranjuje le spremembe (na primer inkrementalna varnostna kopija UpdraftPlus Premium), da nočno kopiranje ne zmanjka časa.
- Spletna trgovina, sistem rezervacij: zunanja storitev za varnostno kopiranje (na primer BlogVault ali Jetpack VaultPress Backup), ki iz lastnega vmesnika obnovi tudi, če skrbniški vmesnik spletnega mesta ne deluje.
- Pod vsem: lastna dnevna varnostna kopija gostovanja, ki deluje neodvisno od WordPressa.
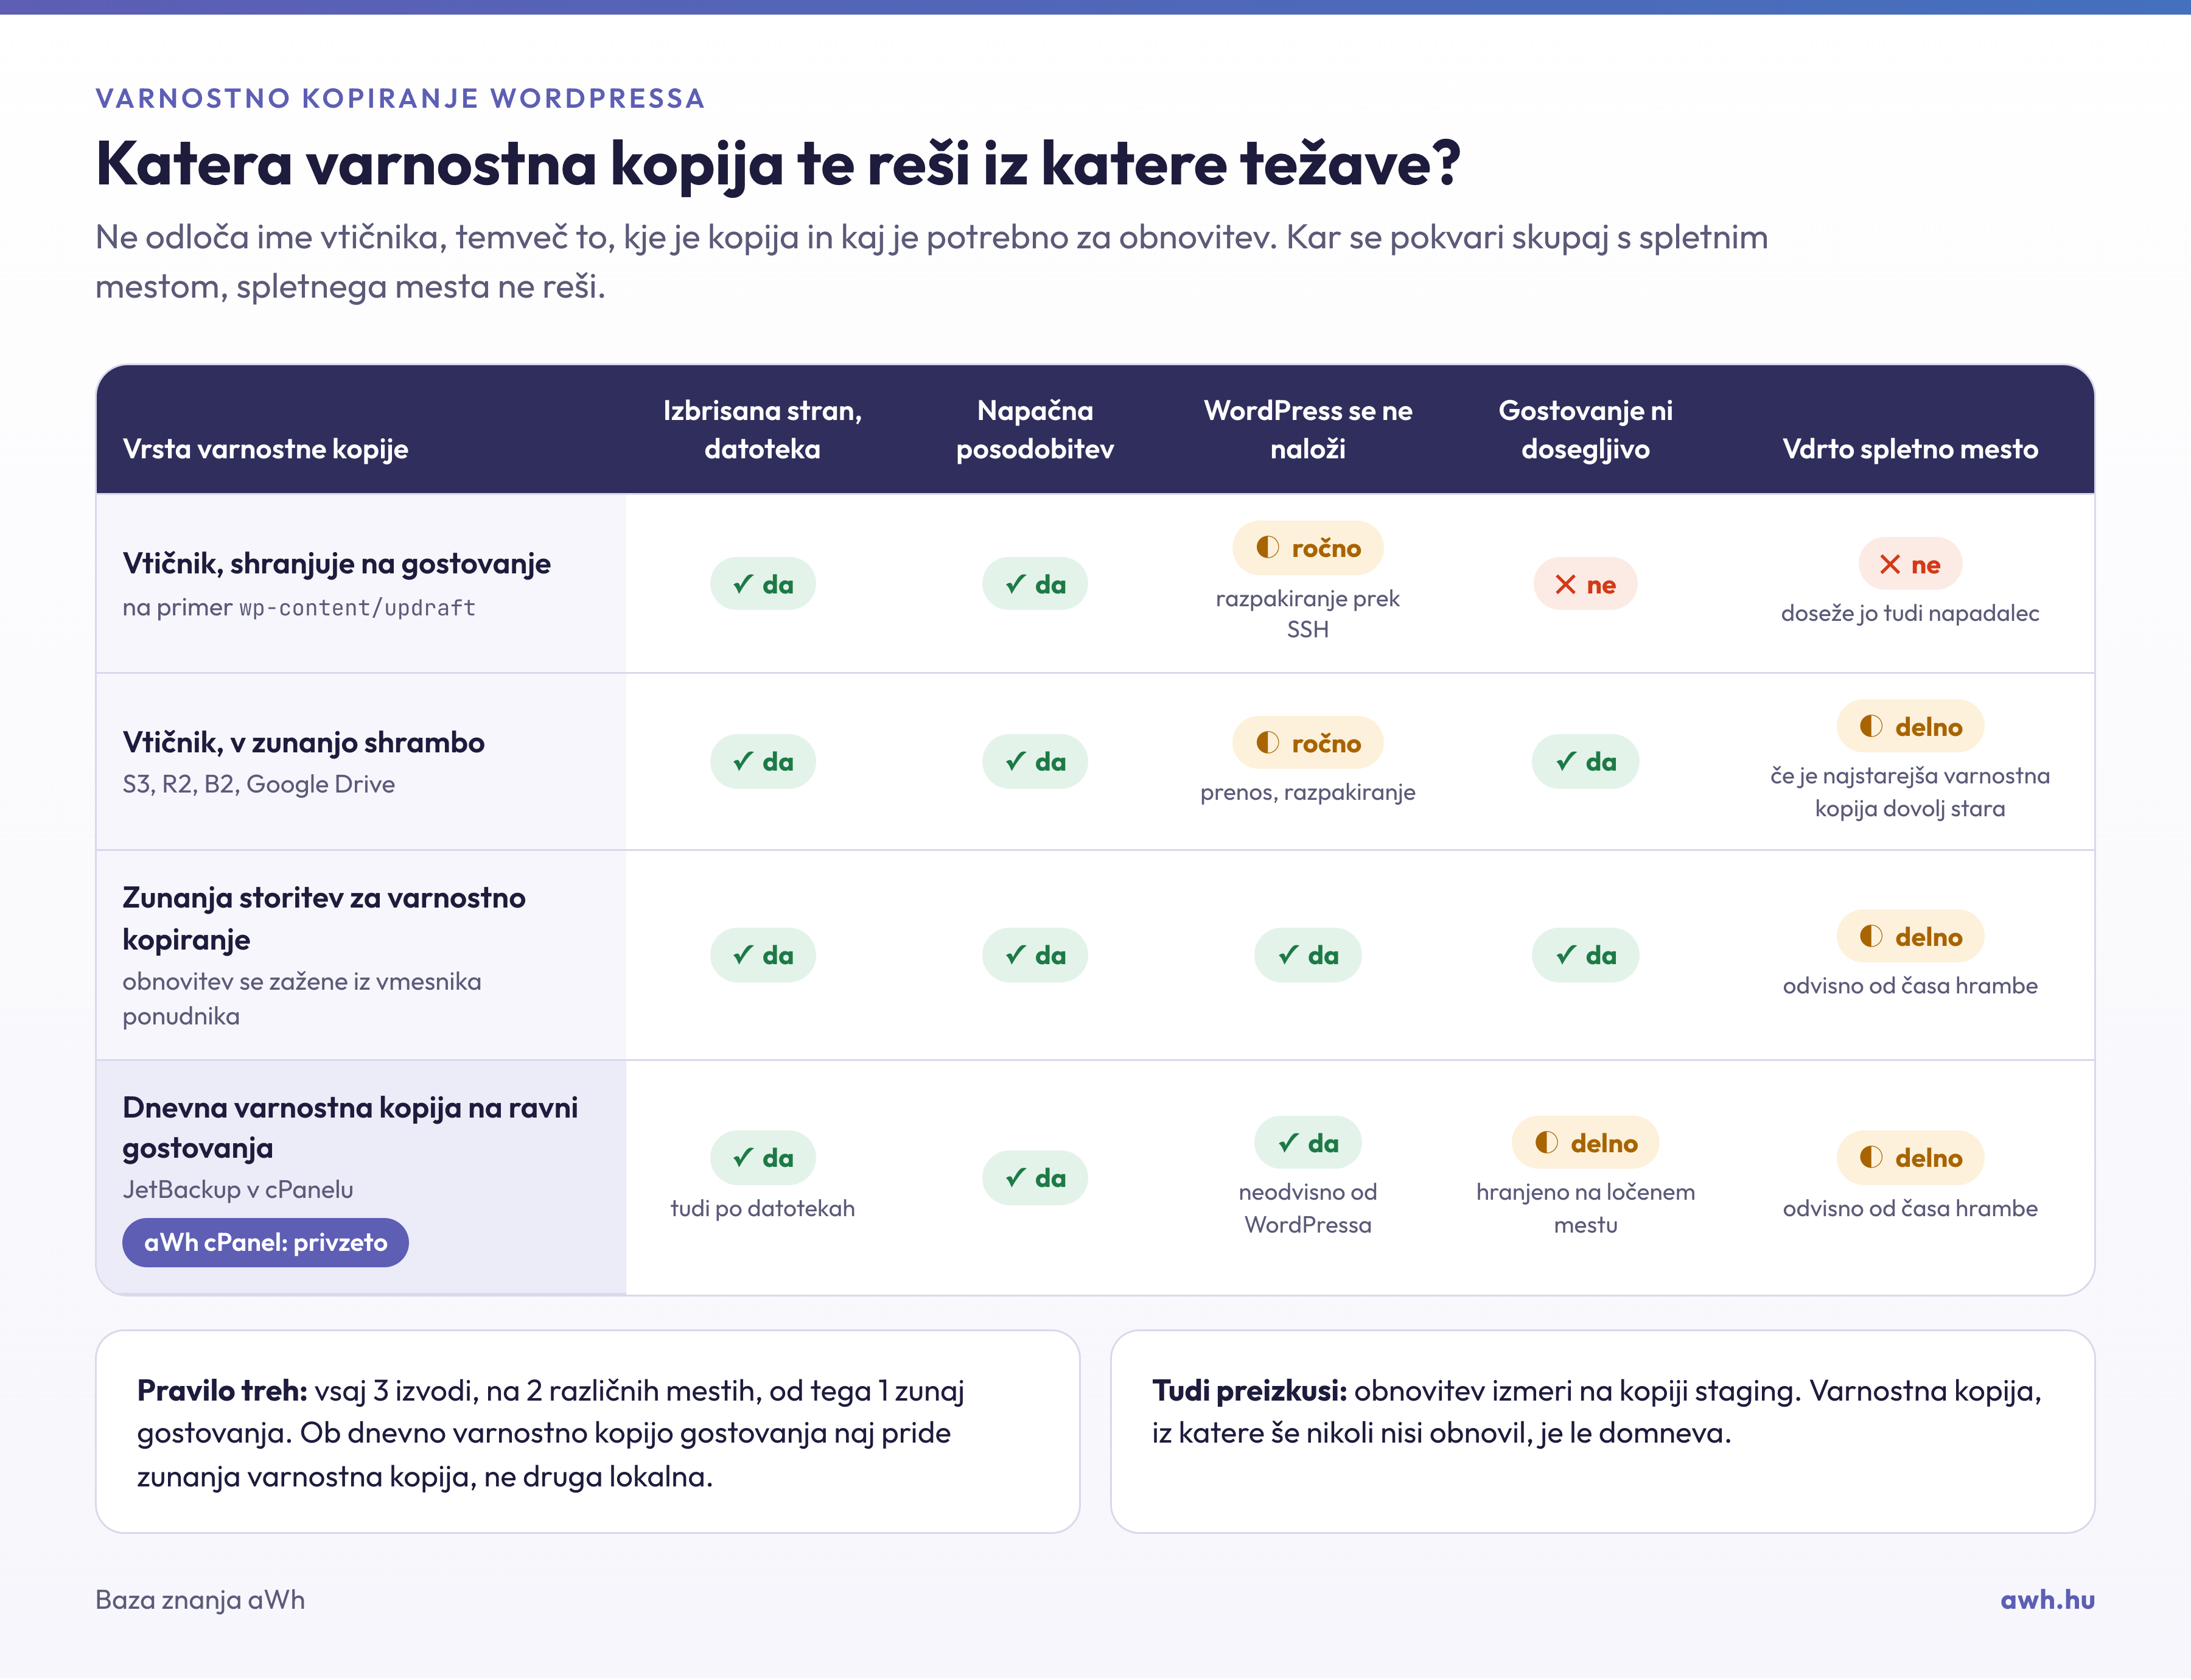
Štiri vrste varnostnih kopij
Vtičnik, shranjeno na gostovanje. Varnostna kopija pride v mapo v wp-content ali v domači imenik. Izbrisano stran ali pokvarjeno spremembo predloge vrne, vendar je na istem gostovanju in v istem računu kot to, kar varuje. Pri vdoru ima do nje dostop tudi napadalec, izsiljevalski programi pa te mape namensko iščejo. Poleg tega porablja tudi prostor tvojega gostovanja.
Vtičnik, poslano v zunanjo shrambo. Mesto varnostne kopije je že pravo, obnovitev pa še vedno poteka znotraj WordPressa: vtičnik se mora naložiti, torej morajo delovati PHP, podatkovna baza in skrbniški vmesnik. Če se skrbniški vmesnik zaradi usodne napake ne naloži, moraš varnostno kopijo ročno prenesti in razpakirati.
Zunanja storitev za varnostno kopiranje. Ponudnik podatke prenese na svoje strežnike, obnovitev pa zažene iz lastnega vmesnika, prek povezave vtičnika ali SFTP. Narejena je ravno za primer, ko spletno mesto ne deluje. Je naročniška storitev.
Dnevna varnostna kopija gostovanja. Na gostovanjih cPanel in WordPress dnevno pripravimo varnostno kopijo, ki jo hranimo na geografsko ločenem mestu. V vmesniku JetBackup v cPanelu lahko tudi sam obnoviš prejšnji dan, tudi le eno datoteko ali eno podatkovno bazo (obnovitev iz varnostne kopije). Za to ni treba, da v WordPressu karkoli deluje. Njena omejitev je, da zabeleži eno stanje na dan, pri vdoru pa lahko varnostna kopija že vsebuje napadalčevo kodo; takrat je treba obnoviti prejšnji, čist dan.
Vtičniki na kratko
- UpdraftPlus: brezplačna različica pripravi načrtovano celotno varnostno kopijo, jo pošlje v številne zunanje shrambe in jo s strani nastavitev z enim klikom obnovi. Inkrementalna varnostna kopija, kloniranje in selitev so del plačljive različice (Premium). Pri veliki knjižnici predstavnosti se zatakne ravno vsakonočna celotna varnostna kopija.
- BackWPup: določa opravila (kaj, kdaj, kam), pripravi in naloži arhiv ter izbriše stare. Brezplačna različica je radodarna; orodja za obnovitev so preprostejša kot pri UpdraftPlus.
- BlogVault, Jetpack VaultPress Backup: naročniški storitvi, varnostno kopiranje in obnovitev tečeta na strežniku ponudnika.
- WP Toolkit: v vmesniku WordPress Management v cPanelu lahko na kartici spletnega mesta s povezavo Varnostno kopiranje/obnovitev tudi brez vtičnika shraniš in obnoviš. Ta se hrani na gostovanju in je dober za hitro varnostno kopijo pred posodobitvijo ali večjo spremembo.
O splošnih pravilih varnostnega kopiranja (pravilo 3-2-1, pogostost) piše naš blogovski zapis.
Hkrati uporabljaj le en vtičnik za varnostno kopiranje: dva razporejevalnika, ki ob istem času pišeta velik arhiv, zlahka zmanjka prostora ali omejitve virov.
Osnovna varnostna kopija brez vtičnika
Preden nastaviš kateri koli vtičnik, vedi, kako varnostno kopiraš brez vtičnika. To deluje tudi, če se je pokvarilo vse drugo. V paketih z dostopom SSH (cP Premium, cP Pro, cP Pro 100), v vmesniku Terminal v cPanelu:
cd ~/public_html
mkdir -p ~/mentes
mysqldump --single-transaction --no-tablespaces "$(wp config get DB_NAME)" > ~/mentes/db-$(date +%F).sql
tar -czf ~/mentes/wp-content-$(date +%F).tar.gz wp-content wp-config.php
ls -lh ~/mentes/
tail -1 ~/mentes/db-$(date +%F).sql
Na strežnikih aWh wp db export ne deluje (funkcija PHP proc_open je onemogočena), zato neposredno uporabi ukaz mysqldump; nastavitev datoteke ~/.my.cnf z geslom opisuje članek o uporabi WP-CLI. Zadnja vrstica varnostne kopije podatkovne baze naj bo -- Dump completed on …; če manjka, je bilo kopiranje prekinjeno. Mapa ~/mentes je ob public_html in ni dosegljiva s spleta.
To je zaenkrat le datoteka na gostovanju. Varnostna kopija postane, ko jo preneseš na svoj računalnik (s SFTP) ali v zunanjo shrambo. Brez vtičnika lahko v vmesniku Varnostno kopiranje v cPanelu pripraviš tudi celotno varnostno kopijo računa (celotna varnostna kopija v cPanelu).
Razpored in hramba
- Loči podatkovno bazo in datoteke. Podatkovna baza se spreminja dnevno (pri spletni trgovini vsako uro), 40-GB knjižnica predstavnosti redko. Vsakonočna celotna varnostna kopija je potratna, velik arhiv pa zlahka zmanjka časa. Dober vzorec: podatkovna baza dnevno, datoteke tedensko, poleg tega pred vsako posodobitvijo ročna varnostna kopija.
- Hramba naj sega dlje od časa odkritja. Vdor pogosto opazijo šele dneve ali tedne pozneje. Če varnostne kopije hraniš le 7 dni, je lahko v vseh že napadalčeva koda. Naj bo vsaj 30 dni, pri spletni trgovini več.
- Preveri tudi zunanjo shrambo, ne le stanja vtičnika. Dostopi do Google Drive in Dropbox lahko ob spremembi gesla potečejo, vmesnik vtičnika pa lahko dneve kaže staro „uspešno” stanje. Enkrat na mesec poglej v ciljno mapo: je datum svež in se velikost spreminja?
Tudi preizkusi
Varnostna kopija, iz katere še nikoli nisi obnovil, je le domneva. Vsaj enkrat na leto in po vsaki večji spremembi jo obnovi v testno okolje, na primer v kopijo staging, in izmeri, koliko časa mine od trenutka „začnimo” do takrat, ko spletno mesto pravilno deluje. Večina je presenečena, koliko dlje traja, kot so mislili. Na obnovljenem izvodu preveri:
wp core verify-checksums
wp option get siteurl
wp post list --post_type=post --format=count
Za razpakiranje ene datoteke ti ni treba razpakirati celotnega arhiva:
tar -tzf ~/mentes/wp-content-2026-10-27.tar.gz | grep 'themes/sajat-tema/functions.php'
tar -xzf ~/mentes/wp-content-2026-10-27.tar.gz wp-content/themes/sajat-tema/functions.php
Pogoste težave
Nočno varnostno kopiranje se prekine. Večinoma časovna omejitev PHP ali na spletnem mestu z malo prometa WP-Cron, ki se ponoči sploh ne zažene, ker ni obiskovalcev. Razpored prepusti strežniku (zamenjava WP-Cron s cronom cPanel) ali izberi inkrementalno varnostno kopiranje.
Po obnovitvi zanka preusmeritev ali mešana vsebina. V varnostni kopiji je stari naslov. Če obnavljaš na drugo domeno, naslov zamenjaj z ukazom wp search-replace, ne z urejevalnikom besedila v datoteki SQL, ker to pokvari serializirane nastavitve.
Spletno mesto ne deluje več in imaš le varnostno kopijo vtičnika. Iz vtičnika takrat ne moreš obnoviti. Uporabi dnevno varnostno kopijo gostovanja ali iz zunanje shrambe prenesi arhiv in ga ročno razpakiraj. Če se zatakne, piši naši podpori.
Varnostna kopija ni upravljanje različic in ni varnostna zaščita. Na pokvarjeno spremembo predloge je boljši odgovor Git (namestitev teme iz Gita), na vdrto spletno mesto pa stara, čista varnostna kopija, za katero je možnost le z dolgo hrambo. Korake varnostnega kopiranja in obnovitve opisuje članek o varnostnem kopiranju WordPressa.