 Slovenščina
 Magyar
 English
 Deutsch


Stran WordPress je lahko od zunaj videti brezhibna, medtem ko na njej že leta tečejo neposodobljeni vtičniki, v dnevniku se kopičijo usodne napake, del obiskovalcev pa vidi napol naloženo stran. Te težave se na domači strani redko pokažejo, in prav zato ostanejo tam mesece.
Zanimalo nas je, koliko od tega zna AI programerski pomočnik sam odkriti in popraviti, ne da bi se medtem kaj pokvarilo. Na testnem računu gostovanja cPanel smo sestavili namenoma zastarelo spletno trgovino WooCommerce, v WP Toolkit naredili njen klon staging in jo dali agentu AI Anthropic Claude Code, da jo pregleda, posodobi in osveži. V tem članku opisujemo, kaj je našel, kaj je popravil, o čem smo se morali namesto njega odločiti sami in kaj je od tega vredno prevzeti, če bi rad uredil svojo staro stran.
Izhodišče: spletna trgovina iz leta 2023
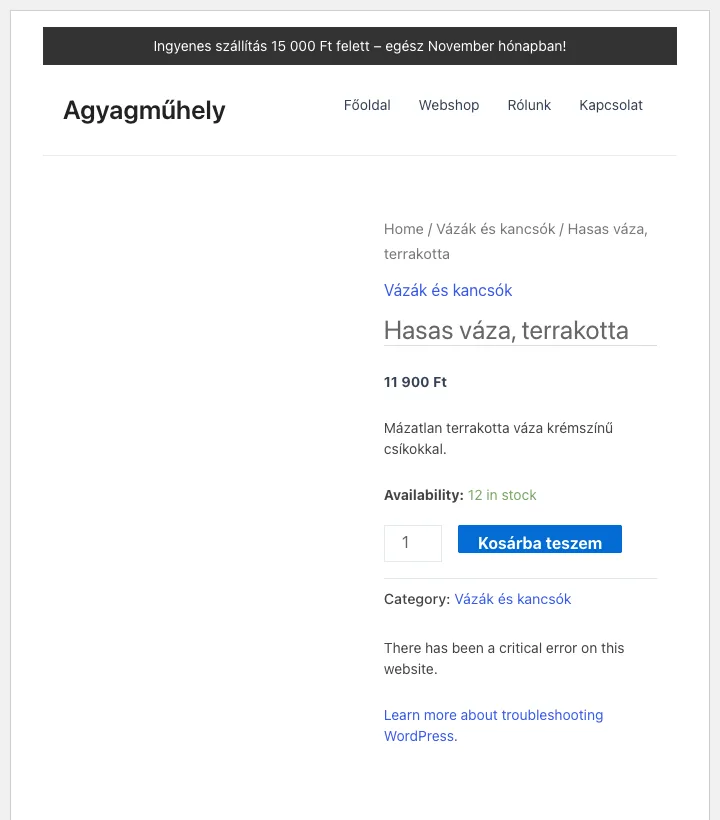
Testna stran je postala izmišljena trgovina s keramiko, „Agyagműhely”: devet izdelkov, domača stran, urejena z Elementorjem, kontaktni obrazec in plačilo po povzetju. WordPress in vtičnike smo namestili v različicah iz pomladi 2023, kot bi bili na strani, ki je bila takrat izdelana in od takrat prepuščena sama sebi:
| Komponenta | Različica na začetku testa |
|---|---|
| WordPress | 6.2.6 |
| PHP (na strežniku) | 8.4 |
| Tema Astra | 4.0.2, z lastno podrejeno temo |
| Elementor | 3.12.2 |
| WooCommerce | 7.6.1 |
| Contact Form 7 | 5.7.5.1 |
| Yoast SEO | 20.5 |
| Starter Templates | 3.2.4 |
| UpdraftPlus, Classic Editor, WP Super Cache | 1.23.3, 1.6.3, 1.9.4 |
V podrejeno temo smo dali nekaj takih odlomkov kode, kakršne lastniki spletnih trgovin radi prekopirajo iz blogov in forumov: akcijsko pasico nad glavo strani, ki izpiše trenutni mesec, in na strani izdelka vrstico „Ha ma rendelsz, … már nálad lehet” („Če naročiš danes, je paket pri tebi že …”). Kodo smo za test napisali sami, njene napake pa so povsem življenjske.
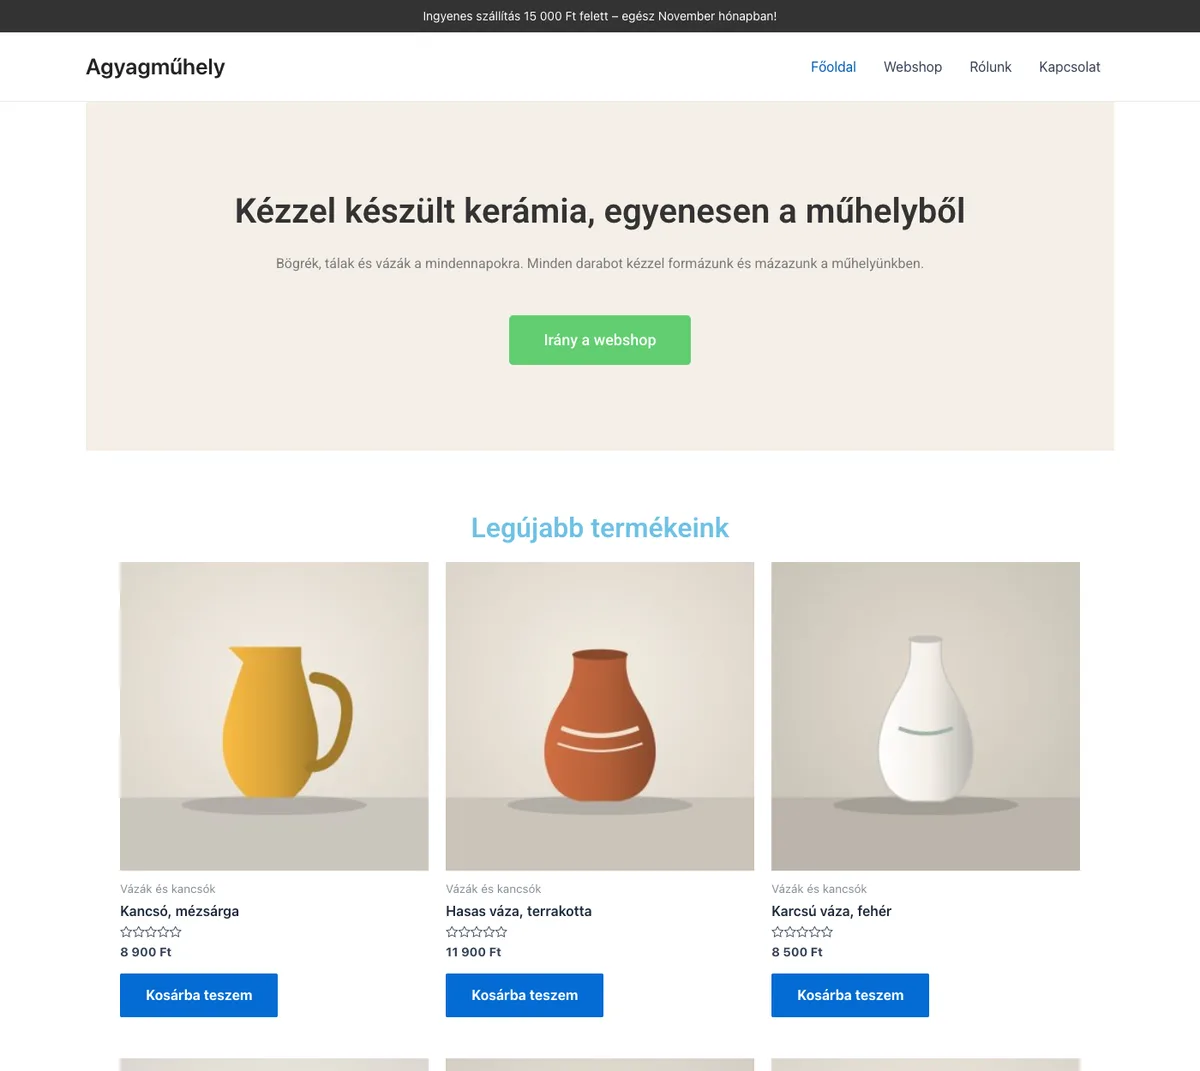
Prvo presenečenje nas je doletelo še pred AI. Ko je WP Toolkit našel spletno mesto, je jedro WordPressa takoj posodobil s 6.2.6 na 7.1.4, čeprav je bilo samodejno posodabljanje v datoteki wp-config.php izklopljeno. WP Toolkit na dodanih spletnih mestih privzeto samodejno namesti vse posodobitve WordPressa (manjše in večje), vtičnike pa prepusti njihovim lastnim nastavitvam. Tako je nastal položaj, ki je tudi v resnici zelo pogost: sveže jedro WordPressa, ob njem pa dve do tri leta stari vtičniki. Kako to nastaviš za vsako spletno mesto posebej, prikazuje naš članek o samodejnem posodabljanju vtičnikov.
Prvi korak: varnostna kopija in klon staging
Preden smo karkoli spremenili, smo z gumbom Back Up / Restore v WP Toolkit naredili varnostno kopijo (81 MB, v mapo wordpress-backups gostovanja), nato pa s funkcijo Clone spletno mesto prekopirali na novo poddomeno. Klon dobi lastno podatkovno bazo, indeksiranje v iskalnikih je na njem izklopljeno, zato lahko na njem mirno eksperimentiraš. Korake s slikami opisuje naš članek baze znanja o ustvarjanju spletnega mesta staging, splošna pravila uporabe testnega okolja pa ta prispevek na našem blogu.
Claude Code je tekel na našem računalniku, ukaze pa je izvajal v lupini gostovanja: WP-CLI, grep, curl in PHP. Lupino smo mu dali prek ikone Terminal v cPanelu, povsem enako okolje pa je dostopno tudi prek SSH. Med paketi gostovanja aWh imajo SSH paketi cP Premium, cP Pro, cP Pro 100 ter WP Premium in WP Pro; nastavitev opisuje naš članek o uporabi WP-CLI.
Drugi korak: pregled brez sprememb
Nismo začeli z „posodobi stran”. Prvo navodilo je zahtevalo le pregled:
Preglej namestitev WordPress v mapi staging. Poišči zastarele vtičnike in teme, lastno kodo, dele, ki niso združljivi s PHP 8.4, ponavljajoče se napake v dnevniku in vse, kar teče po nepotrebnem. Za vsako ugotovitev navedi dokaz in ločeno navedi potrjene napake in možna tveganja. Ničesar ne spreminjaj: ne datotek, ne vtičnikov, ne podatkovne baze.
AI je poizvedel po različicah in razpoložljivih posodobitvah, datoteke WordPressa in vtičnikov preveril z uradnimi kontrolnimi vsotami, odprl glavne strani in nekaj končnih točk REST API, nato pa pregledal nove vrstice v dnevniku napak PHP. Pregledal je samodejno naložene nastavitve, opravila v ozadju, kodo podrejene teme ter skripte in pisave, ki jih naloži domača stran. Nato je napisal in zagnal test v brskalniku, ki preklika celoten nakup: stran izdelka, dodajanje v košarico, naročilo po povzetju in na koncu še kontaktni obrazec.
Kaj je pregled našel
| Ugotovitev | Dokaz |
|---|---|
| Stran izdelka se sesuje | Vsaka stran izdelka je vrnila HTTP 500. Funkcija podrejene teme je pričakovala parameter tipa WC_Product, kavelj WooCommerce pa posreduje prazen niz, zato je PHP stran prekinil z napako TypeError. |
| Ena od končnih točk Elementorja vrača napako 500 | Ob zahtevi /wp-json/elementor/v1/globals usodna napaka PHP: Call to undefined method WP_Error::get_data(), v kodi za združljivost z Elementorjem v stari različici Astre. |
| Nakupni postopek v angleščini | Jezik spletnega mesta je bil en_US, madžarski jezikovni paketi so bili nameščeni, a niso bili v uporabi, zato sta košarica in blagajna govorili angleško. |
| Angleško ime meseca v madžarski pasici | setlocale() je vrnil vrednost false, ker na strežniku ni lokalizacije hu_HU, zato je strftime() izpisal „November”. Funkcija strftime() je zastarela od PHP 8.1, utf8_encode() pa od PHP 8.2, slednja pa bi ime meseca z naglašeno črko („március”) celo pokvarila. |
| Zastarelosti v PHP 8.4 | Preverjanje PHP s polnim poročanjem napak je pokazalo implicitni parameter nullable, Elementor pa je podobna sporočila zapisal v svoj dnevnik. Spletni PHP sporočil o zastarelosti ne beleži, zato se v dnevniku napak niso pojavila. |
| Ranljivi vtičniki | WP Toolkit je javil šest ranljivih komponent. Najvišje tveganje je imel Elementor 3.12.2 (2,3/10), za njim WooCommerce 7.6.1 (1,6/10). |
| Komponente, ki tečejo po nepotrebnem | Vtičnik Starter Templates od izdelave spletnega mesta ni bil več potreben, pa je bil še vedno aktiven. WP Super Cache je bil aktiven, predpomnjenje pa izklopljeno, zato je nalagalnik predpomnilnika po nepotrebnem tekel ob vsaki zahtevi. Poleg tega sta bila v namestitvi dva neaktivna vtičnika in štiri stare privzete teme. |
| Pisave z Googlovih strežnikov | Elementor je pisavi Roboto in Roboto Slab, obe v 18 rezih, nalagal neposredno z Googlovih strežnikov. To Googlu pošlje tudi IP-naslov obiskovalca in upočasni stran. |
| Šibek kontrast | Bel tekst na gumbu je imel kontrast 1,99:1, bledo modri naslov pa 2,02:1. Raven WCAG AA za običajno besedilo zahteva vsaj 4,5:1. |
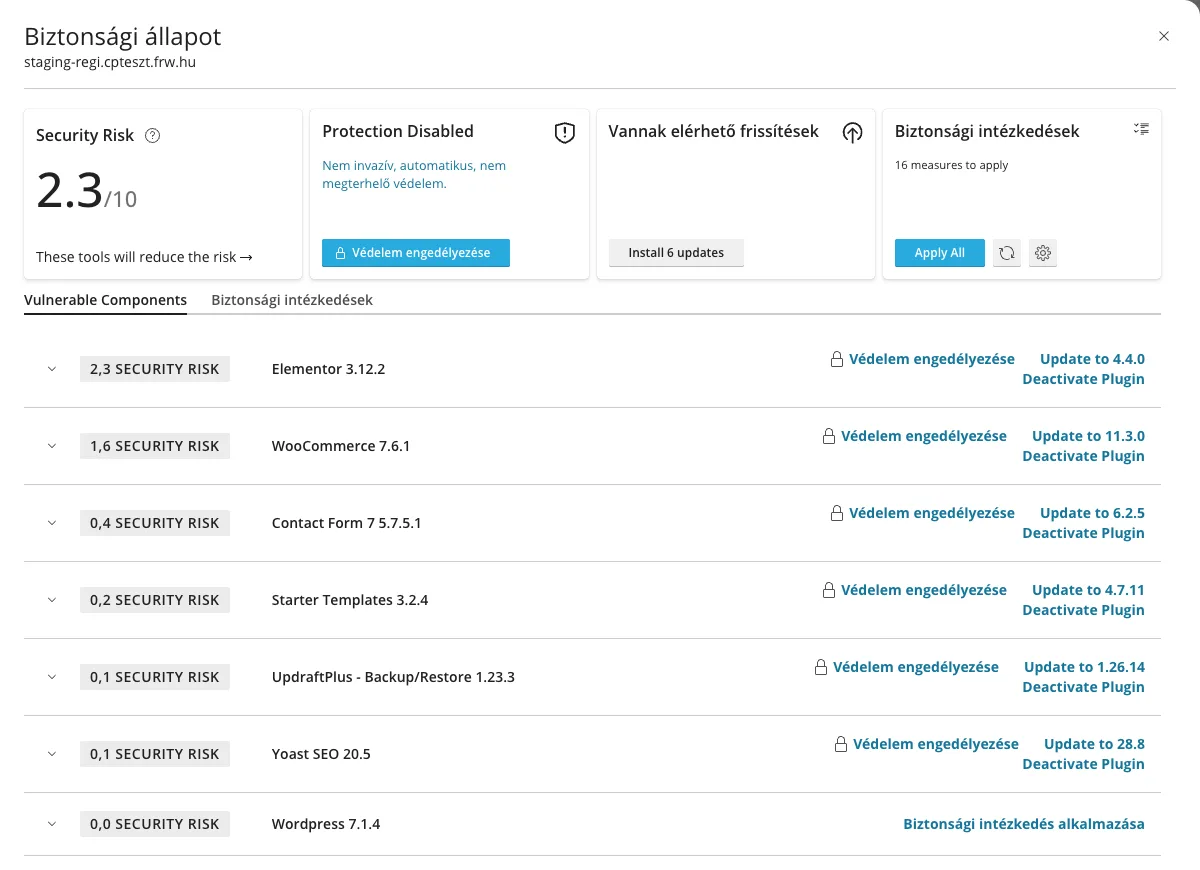
Napako strani izdelka je razkril test v brskalniku, ne odpiranje domače strani. Obiskovalec je namreč kljub napaki videl ime izdelka, ceno in gumb za košarico, manjkali so le slika izdelka, spodnji del strani in noga, namesto njih pa je bilo sporočilo WordPressa „critical error”. Ob hitrem pogledu to zlahka spregledaš, iskalnik in kupec pa dobita pokvarjeno stran. Če na svoji strani naletiš na kaj takega, ti bo naš članek o načinu za odpravljanje napak v WordPressu pomagal priti vzroku na sled.
Česa ni štel za napako
Dober pregled ne našteje le napak, ampak tudi to, za kar se je izkazalo, da je v redu. Samodejno naložene nastavitve so skupaj obsegale 75 KB (243 vrstic), kar za tako veliko spletno trgovino ni težava, zato čiščenja ni predlagal. Odstopanje kontrolne vsote pri vtičniku Hello Dolly je ocenil kot lažen alarm, ker ta vtičnik prinese s seboj jedro WordPressa in na spletno mesto ni prišel iz repozitorija vtičnikov. Edino neuspelo opravilo v ozadju je bil star korak migracije, ki ni vplival na delovanje strani. Če je na tvoji strani samodejno naloženih podatkov več, v tem članku baze znanja opisujemo, kako jih pregledaš.
Tretji korak: popravki korak za korakom
Posodobitev nismo zagnali vseh hkrati. Če se hkrati posodobi šest vtičnikov in tema, potem pa se kaj pokvari, ni mogoče vedeti, kaj je to povzročilo. Navodilo se je zato glasilo takole:
Popravke izvedi enega za drugim, začni z najmanj tveganim. Po vsakem koraku preveri kodo HTTP glavnih strani in končne točke Elementorja ter nove vrstice v dnevniku napak PHP, in se ustavi, če se pojavi nova napaka.
| Korak | Kaj je naredil AI | Rezultat |
|---|---|---|
| 1. Lastna koda in jezik | Prepisal je dve funkciji podrejene teme in jezik spletnega mesta nastavil na madžarščino | Stran izdelka je namesto 500 vrnila 200 |
| 2. Čiščenje | Najprej je preveril, ali je kaj odvisno od Starter Templates (nanj se je skliceval le en skrbniški menijski element Astre), nato je izbrisal njega, WP Super Cache, dva neaktivna vtičnika in štiri stare teme | WP Super Cache je ob izklopu sam odstranil nastavitev WP_CACHE in svoj nalagalnik |
| 3. Astra 4.0.2 → 4.14.3 | Posodobil je temo in v njej poiskal popravek | Končna točka Elementorja namesto 500 vrne pravilni odgovor 401, brez nove vrstice v dnevniku |
| 4. Elementor 3.12.2 → 4.4.0 | Posodobitev, nato posodobitev podatkovne baze Elementorja (wp elementor update db, 4 koraki) |
Posnetek zaslona domače strani je pred in po enak |
| 5. WooCommerce 7.6.1 → 11.3.0 | Posodobitev, nato wp wc update (61 korakov podatkovne baze) |
Celoten nakupni test brez napak, z madžarskimi besedili |
| 6. Ostali vtičniki | Contact Form 7, Yoast SEO, UpdraftPlus, Classic Editor in jezikovni paketi | Noben vtičnik ne javlja posodobitve, dnevnik napak je prazen |
Popravek podrejene teme si je vredno ogledati od blizu, ker lepo pokaže, za kaj je AI dober pri stari kodi. Pričakovali smo preprosto zamenjavo, AI pa je našel več napak: wp_date() izpiše datum v jeziku spletnega mesta, zato lokalizacija strežnika ni potrebna, in ker se ime dneva zdaj izpiše v madžarščini, je opazil tudi, da madžarski stavek potrebuje sklonjeno obliko („kedden”, torej „v torek”, ne imenovalnika „kedd”):
// Hook ne posreduje izdelka: stari tip parametra WC_Product je povzročil TypeError.
add_action( 'woocommerce_single_product_summary', 'agyag_szallitas', 25 );
function agyag_szallitas() {
	$napok = array( 1 => 'v ponedeljek', 'v torek', 'v sredo', 'v četrtek', 'v petek', 'v soboto', 'v nedeljo' );
	$nap   = current_datetime()->modify( '+2 weekdays' );
	printf( '<p class="szallitas">Če naročiš danes, je lahko %s že pri tebi.</p>', esc_html( $napok[ (int) $nap->format( 'N' ) ] ) );
}
Pri napaki Astre je AI primerjal kodo stare in nove različice in našel pogoj, ki prinese popravek. Nova različica pred dostopom do podatkov preveri, ali je bila zahteva REST uspešna:
if ( is_wp_error( $response ) || ! $response instanceof \WP_REST_Response ) {
	return $response;
}
To vrstico bi lahko vpisal tudi v datoteko stare teme, a tak popravek prepiše naslednja posodobitev teme, do takrat pa nihče ne ve, da je tema spremenjena. Uradna posodobitev je bila boljša rešitev.
Napaka, ki je nismo pričakovali
Na koncu posodobitve WooCommerce se je proces WP-CLI ustavil z usodno napako: nalagalnik Elementorja je iskal datoteko WooCommerce, ki je v novi različici ni več. Posodobitev se je kljub temu izvedla. AI tega ni pustil pri miru: s kontrolnimi vsotami je dokazal, da so datoteke WooCommerce in Elementorja popolne, zagnal posodobitev podatkovne baze in šele nato, po brezhibnem rezultatu celotnega nakupnega testa, šel naprej. Napaka se je zgodila znotraj procesa posodabljanja, kjer so se stare in nove datoteke za trenutek pomešale, na delovanje spletnega mesta pa ni vplivala. Na živem spletnem mestu se je ista napaka pojavila na enak način in tudi tam ni povzročila škode. Če se pri tebi stran po posodobitvi ne naloži, ti bo pomagal ta naš članek.
Ene malenkosti posodobitve niso popravile: kontaktni obrazec se je po uspešnem pošiljanju zahvalil v angleščini. Contact Form 7 sporočila obrazca ob ustvarjanju shrani v podatkovno bazo, pozneje nameščeni madžarski jezikovni paket pa jih ne prepiše več. AI je to opazil v testu v brskalniku in sporočila vrnil na madžarska privzeta besedila.
Četrti korak: nov videz iz obstoječih elementov
Za osvežitev videza nista bila potrebna nova tema ali na novo zgrajena stran. AI je dobil tole navodilo:
Osveži videz trgovine tako, da se izdelki, strani in vsebina Elementor ne spremenijo. Barve in pisave nastavi v globalnih nastavitvah, ne vsake posebej, kontrast naj doseže raven WCAG AA in z Googlovih strežnikov naj se ne naloži nič.
AI je barve in pisave spremenil tam, od koder jih elementi strani podedujejo: v globalnih barvah in pisavah Elementorja (Site Settings) ter v globalni paleti Astre, ki obarva gumbe WooCommerce in povezave. Namesto stare zelene in modre je osnovna barva postala glinasta terakota, na kateri ima bel tekst kontrast 7,47:1 (to izpolnjuje celo raven AAA), barva besedila pa je temno rjava. Za naslove je izbral pisavo Lora (SIL Open Font License), ki jo streže iz podrejene teme, z lastnega gostovanja, nalaganje Google Fonts v Elementorju pa je izklopil. V slogovno datoteko podrejene teme je prišlo nekaj vrstic CSS: zaobljeni gumbi, uokvirjene kartice izdelkov z nežno senco, temna akcijska pasica in za obiskovalce, ki zahtevajo manj gibanja, različica brez animacij.
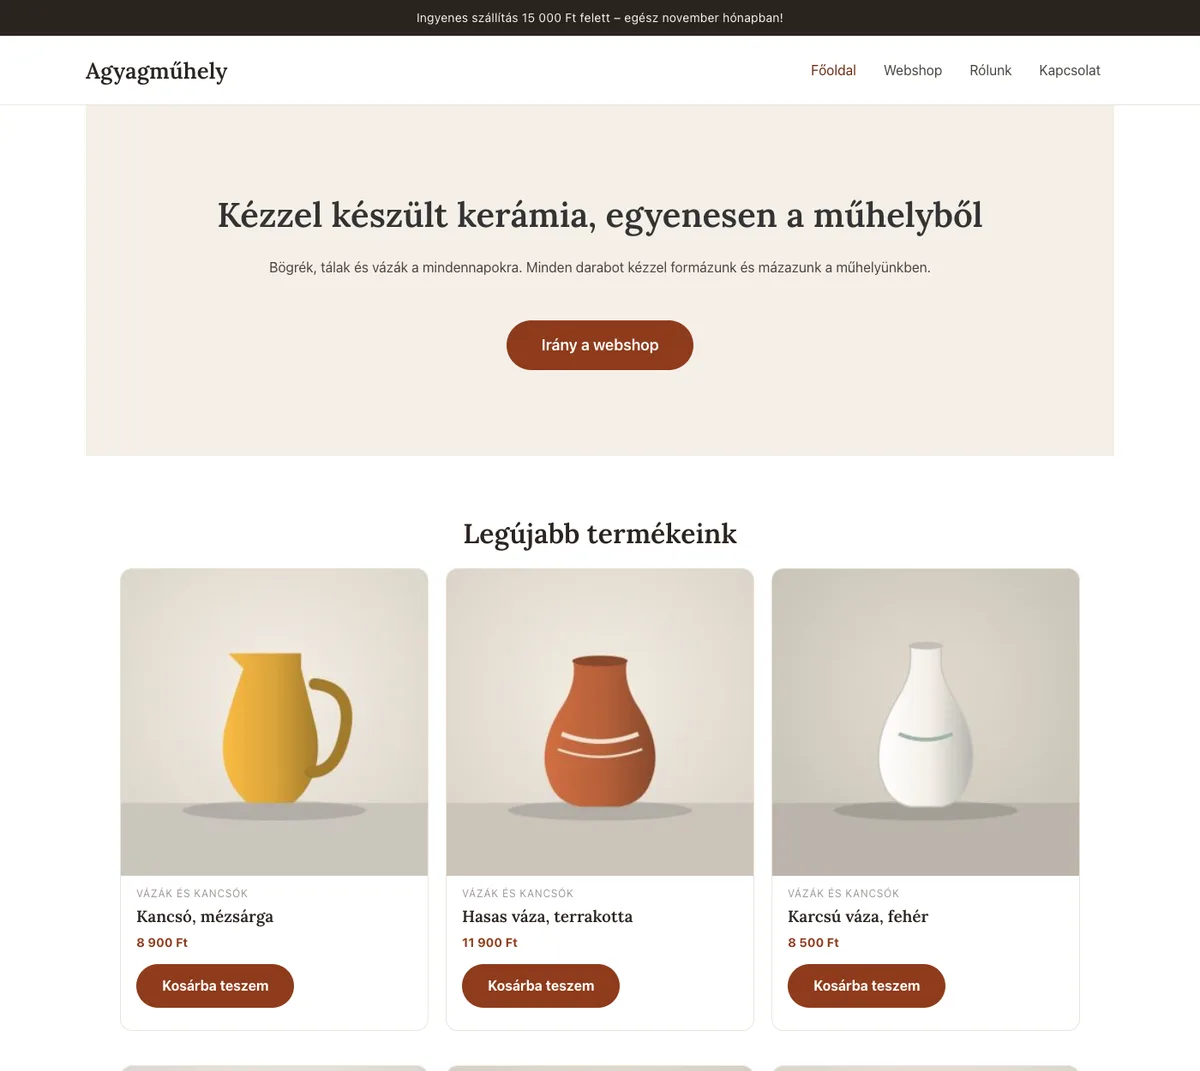
Po spremembi domača stran z Googlovih strežnikov ni zahtevala niti ene datoteke več, dnevnik napak PHP je ostal prazen, nakupni test pa je stekel enako kot prej.
Peti korak: objava v živo na spletni trgovini
S funkcijo Copy Data v WP Toolkit lahko spremembe, narejene na stagingu, z enim klikom preneseš na živo spletno mesto. Pri spletni trgovini pa moraš biti pri tem previden: če prekopiraš tudi podatkovno bazo, ta prepiše naročila, registracije in sporočila, ki so prispela od izdelave klona staging. Pri predstavitveni strani je to redko težava, pri delujoči trgovini pa pomeni izgubo podatkov.
Zato smo na živem spletnem mestu po varnostni kopiji ponovili isto zaporedje korakov, ki smo ga že preizkusili na stagingu: prekopirali smo datoteke podrejene teme, posodobitve in korake podatkovne baze pa zagnali v istem vrstnem redu. Pred zagonom smo stran preklopili v način vzdrževanja, a se je ta med posodobitvami sam izklopil, ker posodobitveni program WordPressa ob koncu vsake posodobitve izbriše datoteko z oznako vzdrževanja, tudi tisto, ki smo jo ustvarili mi. Pri trgovini z malo prometa to ni težava, pri večji pa je v takem primeru posodobitve vredno prestaviti v mirnejše obdobje. Na živi strani je v dnevnik napak med celotnim izvajanjem prišla ena sama vrstica (opozorilo „headers already sent”, posledica napake posodobitvenega programa), nato pa sta nakupni test in kontaktni obrazec delovala enako brezhibno kot na stagingu.
Kaj smo se naučili?
AI ni vredno uporabljati kot čarobno palico, ampak kot skrbnega, hitrega tehnika. Največ časa niso vzeli popravki, ampak ugotavljanje, kaj je prava težava. Pri tem je AI močan: prebere dnevnik do konca, sledi verigi klicev do napačne vrstice, primerja kodo dveh različic in v trenutku napiše test, ki ga za majhno trgovino ročno redko kdo napiše.
Začni samo s pravico branja. V prvem navodilu povej, naj ničesar ne spreminja, in za vsako trditev zahtevaj dokaz. Tako najprej dobiš seznam, o katerem odločaš ti, in ti ni treba za nazaj ugibati, kaj se je spremenilo.
Ena sprememba naenkrat, nato meritev. V našem primeru so bile meritev kode HTTP osmih URL-jev, število novih vrstic v dnevniku in nakupni test. To je malo dela, zahvaljujoč temu pa smo pri vsakem koraku vedeli, kaj se je izboljšalo in ali se medtem ni kaj pokvarilo.
Koda 200 domače strani ni dokaz. Najhujša napaka, sesuvajoča se stran izdelka, se je pokazala šele, ko je test preklikal nakup. Sporočil o zastarelosti spletni PHP sploh ni beležil, pokazala sta jih šele pregled kode in strožje preverjanje PHP. O tveganjih menjave različice PHP podrobneje piše naš članek o PHP 8.5.
Nekatere odločitve ostanejo tvoje. AI je opozoril, da so varnostne kopije UpdraftPlus ob lastnih varnostnih kopijah gostovanja morda odveč in da Classic Editor na strani z Elementorjem morda ni potreben, a ju ni izbrisal, ker je to odvisno od tega, kako delaš s stranjo. Enako velja za videz: barve in pisavo je predlagal AI, ali se to ujema s tvojo blagovno znamko, pa je tvoja odločitev.
Pomisli tudi, do česa ima dostop. Agent AI, ki dela v lupini tvojega gostovanja, vidi isto kot ti: geslo podatkovne baze v wp-config.php, podatke kupcev in tudi e-pošto. Zato smo ga pustili delati na klonu staging, in zato je vredno prebrati, katere ukaze izvaja, preden jih odobriš.
Kako to narediš na svojem gostovanju?
Za to ne potrebuješ nič posebnega, le orodja cPanela:
- WP Toolkit v vsakem paketu gostovanja cPanel in WordPress gostovanja: varnostne kopije, kloniranje, preverjanje ranljivosti in posodobitve na enem mestu. Upravljanje posodobitev prikazuje ta članek baze znanja, opozorila o ranljivih vtičnikih pa ta.
- Lupina in WP-CLI v paketih s SSH, v Terminalu cPanel ali s ključem SSH na vratih 4231 (tako nastaviš ključ). Nasvet za AI:
wp db queryinwp db exportna gostovanju ne delujeta, ker je na strežniku funkcija PHPproc_open()onemogočena. Podatkovno bazo je zato vredno poizvedovati z ukazomwp evalali s klientomamysqlinmysqldump. - Varnostna kopija pred velikimi koraki: poleg varnostne kopije WP Toolkit lahko obnoviš tudi iz lastnih varnostnih kopij gostovanja, o čemer lahko prebereš v tem članku.
Če nimaš časa ali volje za to ali pri stari strani ne moreš ugotoviti, kaj je prava težava, nam piši in pomagali ti bomo najti varen vrstni red.