 Slovenščina
 Magyar
 English
 Deutsch



Povezava med poštnim programom in strežnikom je šifrirana s TLS, sporočilo pa je na strežniku pošiljatelja in prejemnika shranjeno v berljivi obliki. Če naj vsebino sporočila prebere le prejemnik, je potrebno šifriranje od konca do konca: sporočilo šifrira računalnik pošiljatelja, dešifrira pa ga lahko le računalnik prejemnika. Strežniki e-poštnega gostovanja takrat hranijo le neberljivo prilogo.
Za to sta se uveljavila dva standarda, S/MIME in OpenPGP. Oba delujeta s parom ključev: z javnim ključem ti lahko kdor koli šifrira sporočilo, z zasebnim ključem pa ga lahko dešifriraš le ti.
Ali ga potrebuješ?
Za večino korespondence zadošča dobro nastavljena povezava TLS. Šifriranje od konca do konca je upravičeno, če z istimi partnerji redno izmenjuješ vsebino, ki tudi na strežniku ne sme ostati berljiva, na primer zdravniško, pravno ali poslovno skrivnost. Za posamezno občutljivo datoteko je preprostejša z geslom šifrirana stisnjena datoteka, katere geslo predaš po drugem kanalu, na primer po telefonu. Dodatne nasvete daje članek o varni e-pošti.
Metoda deluje le, če jo nastavita obe strani. Tudi partner mora imeti potrdilo ali ključ, ti pa moraš pridobiti njegov javni del.
S/MIME ali OpenPGP?
| S/MIME | OpenPGP | |
|---|---|---|
| Kaj potrjuje identiteto? | Potrdilo, ki ga izda overitelj (CA) | Strani same preverita ključ druga druge (prstni odtis) |
| Strošek | Običajno plačljivo potrdilo, ki ga je treba vsako leto obnoviti | Brezplačno, ključ ustvariš sam |
| Kje se je uveljavil? | Podjetja, ustanove | Posamezniki, razvijalci, novinarji |
| Podpora | Vgrajen v Thunderbird, Outlook, Apple Mail | Vgrajen v Thunderbird, drugje večinoma z razširitvijo |
Potrdilo S/MIME lahko kupiš pri overitelju, pri nas takšnega potrdila ni mogoče naročiti. Ni enako potrdilu SSL, ki se uporablja za spletne strani, saj je izdano na e-poštni naslov.
Nastavitev v Thunderbirdu
Korake smo oktobra 2026 preizkusili s Thunderbirdom različice 159 v madžarskem sistemu Ubuntu, z lastnimi testnimi potrdili, med poštnim predalom na gostovanju cPanel in na spletnem gostovanju. Dodajanje poštnega predala opisuje članek o nastavitvi IMAP v Thunderbirdu.
- V meniju zgoraj desno (☰) izberi Nastavitve računa.
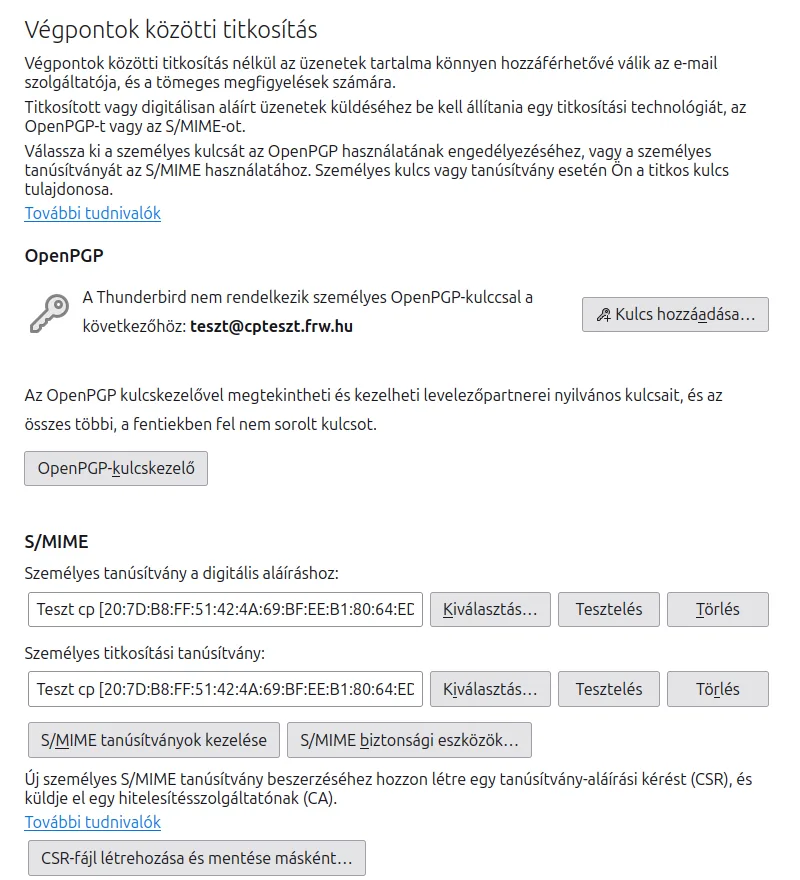
- Na seznamu na levi pod poštnim predalom klikni element Šifriranje od konca do konca.
S/MIME
- Klikni gumb Upravljaj potrdila S/MIME in uvozi potrdilo, ki si ga prejel od ponudnika, skupaj z zasebnim ključem (običajno datoteka
.p12ali.pfx). - V vrstici Osebno potrdilo za digitalno podpisovanje klikni gumb Izberi … in izberi potrdilo. Po V redu Thunderbird vpraša, ali naj isto uporabi za šifriranje: izberi gumb Da.
- Partnerju napiši digitalno podpisano sporočilo in ga prosi, naj ti pošlje tudi on enega. Podpisano sporočilo vsebuje javno potrdilo pošiljatelja, zato si lahko nato pišeta šifrirano.
OpenPGP
- S klikom na gumb Dodaj ključ … izberi možnost Ustvari nov ključ OpenPGP, če ključa še nimaš, ali možnost Uvozi obstoječi ključ OpenPGP, če ga imaš, nato Nadaljuj.
- Javne ključe partnerjev upravljaš v oknu, ki se odpre z gumbom Upravitelj ključev OpenPGP. Preden ključ sprejmeš, njegov prstni odtis s partnerjem preveri po drugem kanalu, na primer po telefonu.
Pošiljanje šifriranega sporočila
V orodni vrstici okna za pisanje sporočila vklopi gumb Šifriraj in pošlji sporočilo. Digitalni podpis in tehnologijo nastaviš v meniju Varnost okna za pisanje sporočila. Če prejemnikovega potrdila ali ključa nimaš, sporočila ni mogoče poslati šifriranega.
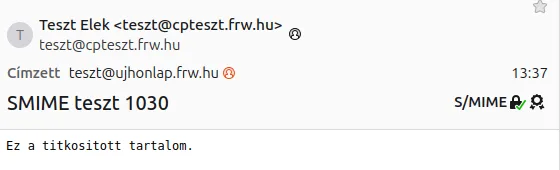
Prejemnikov Thunderbird sporočilo samodejno dešifrira, uspešen podpis in šifriranje pa pokaže ikona v glavi sporočila.
Česa šifriranje ne ščiti
V našem preizkusu v sporočilu, shranjenem na strežniku, nista bila berljiva ne besedilo ne priloga, vidna je bila le priloga z imenom smime.p7m. Nekaj stvari pa ostane odprtih:
- Zadeva ni šifrirana. Zadeva, pošiljatelj in prejemnik ostanejo berljivi v glavi sporočila, zato v vrstico z zadevo ne piši občutljivih podatkov.
- Pot sporočil je vidna. Strežniki še vedno vidijo, kdo je komu in kdaj pisal.
- Prejemnik ga lahko preda naprej. Dešifrirano sporočilo lahko prejemnik posreduje ali natisne enako kot katero koli drugo.
Omejitve v praksi
- Spletna pošta: spletna pošta Roundcube sporočila S/MIME ne more odpreti in izpiše: Sporočilo je šifrirano, zato ga ni mogoče prikazati. Za OpenPGP je mogoče na strani Nastavitve › Nastavitve › Šifriranje nastaviti uporabo razširitve brskalnika Mailvelope.
- Telefon: šifrirana sporočila lahko bereš le v aplikaciji, ki podpira izbrani standard in v kateri je tudi zasebni ključ.
- Izguba zasebnega ključa: če izgubiš zasebni ključ ali potrdilo, ostanejo prejšnja šifrirana sporočila trajno neberljiva, pri tem ti tudi mi ne moremo pomagati, varnostna kopija pa tega ne nadomesti. Naredi z geslom zaščiteno varnostno kopijo ključa in poteklega potrdila ne briši, dokler želiš brati stara sporočila.
- Iskanje: strežnik in spletna pošta ne moreta iskati po besedilu šifriranih sporočil.
- Filtriranje neželene pošte in virusov: strežnik šifrirane vsebine ne vidi, zato tudi prilog ne more pregledati.
GnuPG v cPanelu
Na strani Šifriranje v skupini E-pošta v cPanelu lahko na strežniku ustvariš ključ GnuPG in uvoziš javni ključ. Tako ustvarjeni zasebni ključ je na gostovanju, zato je za šifriranje od konca do konca varnejši ključ, ustvarjen v tvojem računalniku, na primer v Thunderbirdu.
O osnovnih pojmih podrobneje piše naš blogovski zapis o vsakdanjem šifriranju.