

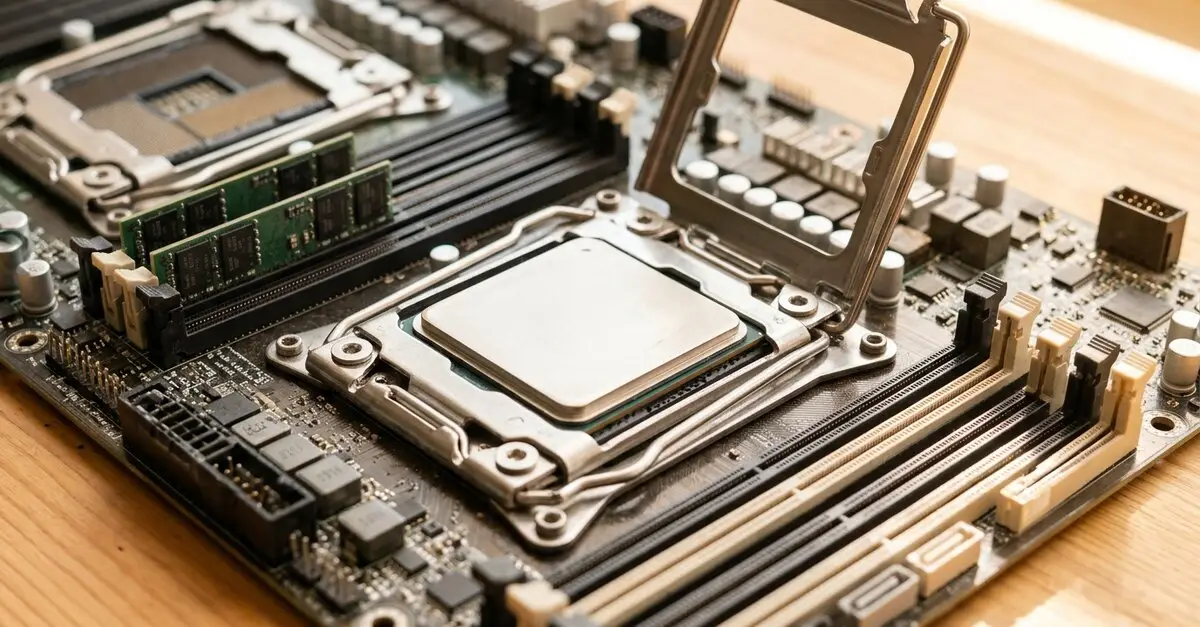
Az AMD Epyc VPS olyan virtuális privát szerver, amelynek a fizikai gazdagépében az AMD Epyc szerverprocesszor-család valamelyik tagja dolgozik. Ha most választasz, nézd meg az AMD Epyc KVM VPS csomagjainkat is: ebben a cikkben azt járjuk körül, mitől erős ez a platform, mit tudnak a hardveres biztonsági funkciói, kinek és mikor ajánlott, és hogyan indulj el vele.
VPS bérlésénél a legtöbben az árat, a memóriát és a tárhely méretét hasonlítják össze, pedig legalább ilyen fontos, milyen processzor dolgozik a gazdagépben. Nem véletlen, hogy egyre több szolgáltató épít AMD Epyc processzorra, és egyre többen keresnek kifejezetten ilyen virtuális szervert.
Mi az az AMD Epyc KVM NVMe VPS?
A csomagleírásokban gyakran együtt szerepel a három elem: AMD Epyc processzor, KVM virtualizáció és NVMe SSD tároló. Mindhárom külön-külön is számít.
AMD Epyc processzor
Az AMD szerverprocesszor-családja, amelyet kifejezetten adatközpontokba, virtualizált infrastruktúrához és tartós, nagy terheléshez terveztek, a megbízhatóságra, a nagy számítási kapacitásra és a skálázhatóságra optimalizálva. Sok szempontból más, mint az asztali gépekbe szánt processzorok: sok magot, nagy gyorsítótárat és sok memóriacsatornát kínál, így egy gazdagép sok virtuális gépet tud egyenletes teljesítménnyel kiszolgálni.
KVM virtualizáció
A KVM (Kernel-based Virtual Machine) a Linux kernelbe épített, a processzor hardveres virtualizációs képességeire (AMD-V) épülő megoldás. Teljes virtualizációt ad: minden VPS elkülönített virtuális gép saját virtuális processzorral, memóriával, lemezzel és saját kernellel. Ezért a KVM VPS úgy viselkedik, mint egy saját szerver: bármilyen operációs rendszert és szoftvert futtathatsz rajta, olyat is, amely egy konténer alapú VPS-en nem működne.
NVMe SSD tároló
A gyors VPS alapja a gyors tároló. Az NVMe SSD-k a PCIe buszra csatlakoznak, és a SATA SSD-k sokszorosát tudják, főleg a sok párhuzamos, apró írási és olvasási műveletnél. Ez az adatbázisoknál és a sok kis fájlt kezelő weboldalaknál érezhetően gyorsabb működést ad.
Miért számít a processzor egy VPS-ben?
Egy VPS egy fizikai szerveren fut sok más virtuális géppel együtt. Minden VPS saját virtuális processzormagokat (vCPU-kat) kap, amelyeket a gazdagép fizikai magjai és szálai szolgálnak ki. A gazdagép processzora dönti el, mennyi számítási kapacitás jut egyszerre a virtuális gépekre, és hogyan viselkednek azok, amikor többen is terhelik a szervert.
Egy régebbi, kevesebb magos gazdagépen a virtuális gépek hamarabb versenyezni kezdenek a processzoridőért, és a csúcsidőszakokban ez a te szervereden is lassulásként jelentkezik. Az Epyc architektúra olyan teljesítményt tesz elérhetővé VPS-szinten, amelyhez korábban dedikált szerver kellett.
Az AMD Epyc architektúra fő jellemzői
Az Epyc család több generációból és sok modellből áll, a legfontosabb tulajdonságaik azonban közösek.
Sok fizikai mag és szál
Az Epyc processzorok egyetlen tokban rengeteg magot kínálnak: a nagyobb modellek 96 vagy 128 maggal dolgoznak, a legújabb, ötödik generációs (Zen 5 alapú, 9005-ös sorozatú) család csúcsmodellje pedig 192 maggal és 384 szállal. Minél több fizikai mag áll rendelkezésre, annál több virtuális gép futhat egyszerre úgy, hogy ne vegyék el egymás elől a processzoridőt. A nagyobb terhelésű weboldalak, adatbázisok és webes alkalmazások ezt közvetlenül megérzik: a válaszidők csúcsidőben is kiszámíthatóbbak maradnak.
Nagy L3 gyorsítótár
A modellek többségében több száz megabájt L3 gyorsítótár van, a 3D V-Cache technológiás változatokban ennél is több. A nagy gyorsítótár miatt a processzornak ritkábban kell a lassabb memóriához fordulnia, ami az adatbázisoknál és a sok kis kérést kiszolgáló webes alkalmazásoknál érezhető.
Sok memóriacsatorna
Hiába gyors egy processzor, ha nem kapja elég gyorsan az adatokat a memóriából. A negyedik és ötödik generációs Epyc processzorok tokonként 12 DDR5 memóriacsatornát kezelnek, így egyszerre több adat áramolhat a processzor és a memória között. Ez főleg a memóriaigényes alkalmazásoknál, például a nagyobb adatbázisoknál és a gyorsítótárazó rendszereknél (Redis, Memcached) számít.
Sok PCIe 5.0 sáv
Egy Epyc processzor 128 PCIe 5.0 sávot ad, kétprocesszoros rendszerben akár 160-at. Ezekre csatlakoznak az NVMe SSD-k és a hálózati kártyák, így a szerver sok gyors tárolót és nagy sávszélességű hálózatot tud egyszerre kezelni szűk keresztmetszet nélkül. Egy VPS-nél a tároló és a hálózat sebessége legalább olyan fontos, mint a processzoré: egy webáruház vagy egy adatbázis sok apró írási és olvasási műveletet végez.
Kompatibilitás
Az Epyc x86-64 architektúrájú, ezért minden elterjedt szerveres operációs rendszer fut rajta: Linux disztribúciók (Ubuntu, Debian, AlmaLinux, Rocky Linux) és Windows Server egyaránt.
Virtualizációra tervezték
A VPS lényege, hogy egy fizikai szerveren több virtuális gép fut egymástól elkülönítve. Az Epyc processzorok hardveres virtualizációs támogatása (AMD-V) erre készült, a KVM pedig erre építve ad minden VPS-nek saját kernelt és saját erőforrásokat.
A sok mag, a sok memóriacsatorna és a gyors I/O együtt azt jelenti, hogy egy Epyc gazdagépen sok virtuális gép futhat gyorsan és stabilan egymás mellett. A te VPS-edet így kevésbé érinti, ha egy ugyanazon a gazdagépen futó másik virtuális gép éppen erősen dolgozik. Ha a projekted nő, egy nagyobb csomagra váltva a processzor, a memória és a tárhely is bővül, a sok magos gazdagépeken pedig a szolgáltató ehhez elegendő tartalékot tud tartani.
Hardveres biztonság: SME, SEV, SEV-ES és SEV-SNP
VPS bérlésénél a biztonságról a legtöbbeknek a tűzfal, az erős jelszavak és a frissítések jutnak eszébe. Ezek valóban a legfontosabbak, de a modern szerverprocesszorok egy további védelmi réteget is kínálnak, és az Epyc ebben az egyik legkiforrottabb megoldás.
Mit véd a hardveres biztonság?
A klasszikus védelmi eszközök, mint a TLS titkosítás, a VPN vagy a tűzfal, a hálózaton érkező támadások ellen védenek, illetve az adatokat tárolás és átvitel közben titkosítják. Arra viszont nem adnak választ, mi történik az adatokkal, miközben a virtuális gép éppen dolgozik velük, és ezért titkosítatlanul ott vannak a memóriában.
Egy hagyományos virtualizált környezetben a gazdagép (a hypervisor) technikailag hozzáfér a rajta futó virtuális gépek memóriájához. A hardveres biztonsági funkciók célja, hogy ezt a hozzáférést a processzor szintjén korlátozzák: a virtuális gép adatai akkor is titkosítva maradjanak, ha valaki a gazdagép felől próbálja olvasni őket.
SME és SEV: titkosított memória
Az Epyc processzorok az AMD Infinity Guard néven összefoglalt biztonsági funkciókat tartalmazzák. Az SME (Secure Memory Encryption) a teljes rendszermemóriát titkosítja. A SEV (Secure Encrypted Virtualization) ennél tovább megy: a virtuális gépek memóriáját titkosítja, mégpedig mindegyikét külön kulccsal. A kulcsokat a processzorba épített biztonsági processzor (AMD Secure Processor) állítja elő és kezeli, így azok nem kerülnek ki a szoftverek és a gazdagép operációs rendszere számára elérhető területre.
A titkosítás a memóriavezérlőben, menet közben történik, ezért az alkalmazásokat nem kell átírni hozzá; a virtuális gépben futó operációs rendszernek viszont támogatnia kell.
SEV-ES: a processzorregiszterek védelme
A SEV-ES (Encrypted State) a memória mellett a virtuális gép processzorregisztereinek tartalmát is titkosítja, amikor a vezérlés a virtuális géptől a hypervisorhoz kerül. Így egy kompromittált hypervisor a regiszterekből sem tud érzékeny adatokat, például kulcsokat kiolvasni.
SEV-SNP: integritásvédelem és tanúsítás
A SEV-SNP (Secure Nested Paging) a legfejlettebb szint. A titkosítás mellett azt is megakadályozza, hogy a hypervisor észrevétlenül módosítsa, felcserélje vagy visszajátssza a virtuális gép memóriáját, és lehetővé teszi a tanúsítást (attestation): a virtuális gép tulajdonosa ellenőrizheti, hogy valóban védett környezetben, a várt szoftverrel indult el a gépe. A nagy felhőszolgáltatók „confidential computing” néven kínált virtuális gépei jellemzően erre épülnek; a Google 2020-ban az első ilyen, titkosított memóriájú Confidential VM-jeit is Epyc processzorra építette.
Fontos: ezeket a funkciókat be kell kapcsolni
Attól, hogy egy gazdagépben Epyc processzor dolgozik, a rajta futó VPS-ek még nem kapnak automatikusan titkosított memóriát. A SEV használatához a szolgáltatónak kell bekapcsolnia és a virtualizációs rendszerben támogatnia a funkciót, a virtuális gépnek pedig erre felkészített operációs rendszerrel és firmware-rel kell indulnia. A titkosításnak teljesítménybeli ára is van, és bizonyos funkciókat (például az élő migrációt vagy egyes mentési módszereket) is korlátozhat.
Ha a munkádhoz ilyen szintű védelem kell (például szigorúan szabályozott adatok kezelése miatt), bérlés előtt kérdezz rá a szolgáltatónál, és kérj igazolást arról, hogy a SEV-SNP valóban működik a te virtuális gépeden. Ahol a szolgáltató használja ezeket a funkciókat, ott a futás közben használt adatok is titkosítva vannak, és több ügyfél virtuális gépei egy gazdagépen is erősebben el vannak zárva egymástól.
Teljes biztonságot ad?
Nem, teljes biztonság az informatikában nem létezik. A kutatók az elmúlt években több olyan támadást is bemutattak, amely a SEV egyes változatait célozta; az AMD ezeket firmware- és mikrokód-frissítésekkel javította. A hardveres védelem hatékonysága tehát azon is múlik, mennyire naprakész a gazdagép firmware-e, és milyen gondosan üzemelteti a szolgáltató a rendszert.
A valóságban a legtöbb VPS-t nem a hypervisor felől törik fel, hanem a virtuális gépen futó szoftveren keresztül: elavult CMS-en, gyenge SSH-jelszón vagy nyitva hagyott szolgáltatáson át. Ezek ellen a hardveres titkosítás nem véd. A legfontosabb lépések továbbra is:
- a rendszer és az alkalmazások rendszeres frissítése;
- tűzfal beállítása, csak a szükséges portok megnyitásával;
- kulcsalapú SSH-bejelentkezés és az SSH szerver biztonságos beállítása;
- rendszeres, a szervertől elkülönítve tárolt mentések.
Energiahatékonyság és ár-érték arány
A szerverek üzemeltetési költségének nagy része az áram és a hűtés. Az Epyc processzorok wattonként sok teljesítményt adnak, így egy adatközpont ugyanazt a munkát kevesebb gazdagéppel, kevesebb hellyel és kevesebb hűtéssel végezheti el. Ez közvetlenül a szolgáltatónak előnyös, de hosszabb távon az árakon is meglátszik: a VPS-szolgáltatók ugyanannyi pénzből több erőforrást tudnak nyújtani, a kisebb energiafelhasználás pedig a környezetnek is jobb.
Jövőálló platform
VPS választásakor ritkán gondolunk rá, de az is számít, mennyire jövőálló a mögötte álló platform: egy olyan szolgáltatásra érdemes építeni, amely néhány év múlva is versenyképes lesz, és amelyet a szolgáltató tovább tud fejleszteni.
A nagy felhőszolgáltatók is Epyc processzorra építenek
A nagy felhőszolgáltatók választása jó iránytű a szerverpiacon, mert ők hatalmas mennyiségben, alapos mérések után vásárolnak. Az Amazon Web Services, a Microsoft Azure, a Google Cloud és az Oracle Cloud is kínál AMD Epyc alapú virtuális gépeket, általános célú, memóriaoptimalizált és nagy teljesítményű számításokra szánt (HPC) változatban is. Az AMD közlése szerint a nagy felhőknél már ezernél is több Epyc alapú példánytípus érhető el.
Egy ilyen széles körben elterjedt platformnak az is előnye, hogy a szoftverek, operációs rendszerek és virtualizációs eszközök mind jól támogatják, és a hibákat, biztonsági réseket gyorsan javítják, mert rengeteg felhasználót érintenek.
Folyamatos fejlesztés, hosszú platformtámogatás
Az AMD néhány évente új Epyc generációt ad ki, mindegyik több maggal, nagyobb hatékonysággal és gyorsabb memóriával. A negyedik és ötödik generáció ugyanazt az SP5 foglalatot használja, így a szolgáltatók a gépeiket alaplapcsere nélkül is frissíthetik, és az AMD a következő generációt (Zen 6, „Venice”) is bejelentette. Egy Epyc alapú szolgáltatás tehát nem technológiai zsákutca: a szolgáltató fokozatosan újabb hardverre válthat, a te VPS-ed pedig közben ugyanúgy működik tovább.
Kinek és mikor ajánlott az AMD Epyc VPS?
Mint minden VPS, ez is saját, garantált erőforrásokat ad (processzort, memóriát, tárhelyet), sokkal olcsóbban, mint egy dedikált szerver. Néhány tipikus helyzet, amikor megéri.
Webáruházak és nagy forgalmú webhelyek
Egy webáruháznak akkor is gyorsnak kell lennie, amikor sokan vásárolnak egyszerre, a termék- és rendelésadatbázis pedig folyamatosan nő. Osztott tárhelyen egy idő után a tárhely erőforrás-korlátai szabnak határt: a csúcsidőszakokban lassul az oldal, a lassú oldal pedig elveszített vásárlókat jelent.
Egy VPS-en a webáruház saját, garantált erőforrásokkal fut, és a webszervert, a PHP-t, az adatbázist és a gyorsítótárat is a saját igényeire hangolhatod. Tipikus jel, hogy ideje váltani: a webshop forgalma megnőtt, a tárhely erőforrás-limitjei rendszeresen beteltek, és az oldal lassulása már a vásárlásokon is látszik.
Fejlesztői és staging környezetek
A VPS teljes root hozzáférést ad, így bármilyen fejlesztői eszköz, adatbázis vagy futtatókörnyezet telepíthető rá, ami egy tárhelyen nem lehetséges. Jól használható:
- saját backend vagy tesztadatbázis futtatására;
- konténerekben (Dockerrel) futó alkalmazásokhoz;
- CI/CD futtatóként, amely a tesztjeidet és a telepítéseidet végzi;
- staging környezetnek, ahol az éles rendszerrel azonos beállításokkal tesztelheted a változtatásokat.
Ha a staging és az éles környezet ugyanolyan típusú VPS-en fut, a tesztek eredménye sokkal jobban előrejelzi, hogyan fog viselkedni a rendszer élesben.
Adatbázisok
Nagyobb MySQL, MariaDB vagy PostgreSQL adatbázisoknál a processzor és a lemez is sokat dolgozik. A nagy gyorsítótár, a sok memóriacsatorna és az NVMe tároló a sok kis olvasási és írási műveletnél segít.
CPU-alapú AI és adatfeldolgozás
A nagy nyelvi modellek tanításához és gyors futtatásához GPU kell, ezekre egy általános VPS nem alkalmas. Rengeteg AI-hoz és adatfeldolgozáshoz kapcsolódó feladat viszont a processzoron fut, és ezekhez egy sok magos VPS jó alap:
- Pythonnal, Pandasszal vagy scikit-learnnel végzett adatelemzés és klasszikus gépi tanulás;
- kisebb modellek futtatása (inferencia) CPU-n;
- AI szolgáltatások API-jait hívó alkalmazások és automatizációk (például n8n munkafolyamatok);
- ütemezett adatfeldolgozó és riportkészítő feladatok.
Saját szolgáltatások és hobbiprojektek
Nem csak cégeknek éri meg. Egy VPS jó választás, ha több saját projektet futtatnál egy helyen, saját domainek alatt; saját felhőtárhelyet (például Nextcloudot), VPN-t, levelezőszervert vagy játékszervert üzemeltetnél; Linuxot és szerverüzemeltetést szeretnél tanulni valós környezetben; vagy olyan szoftvert próbálnál ki, amely egy tárhelyen nem futna.
Egy hobbiprojekthez sokszor a legkisebb csomag is elég: nálunk az AMD VPS 1 1 vCPU-t, 1 GB memóriát és 10 GB NVMe SSD-t ad havi 1 700 Ft + ÁFA díjért.
Mikor elég egy másik, olcsóbb megoldás?
Az AMD Epyc VPS sok helyzetben megállja a helyét, de nem mindig erre van szükség:
- Kis és közepes forgalmú weboldalakhoz, például egy bemutatkozó oldalhoz, egy kis bloghoz vagy egy kezdő webáruházhoz egy webtárhely vagy cPanel tárhely is bőven elég, és nem kell hozzá szervert üzemeltetned.
- Statikus weboldalakhoz (HTML, CSS, JavaScript, például egy weboldalgenerátorral készült oldalhoz) a statikus tárhely olcsóbb és egyszerűbb.
- Windows-specifikus szoftverekhez a licencelt Windows Serverrel érkező Windows VPS kényelmesebb, mert a licencet is tartalmazza.
A VPS-szel a szabadság mellett a felelősség is a tiéd: root jogod van, ezzel együtt a frissítések, a tűzfal és a biztonsági beállítások is rád hárulnak. Ha ezt nem szeretnéd magad csinálni, a menedzselt VPS szolgáltatásunkban mi gondozzuk a szervert.
Mire figyelj, mielőtt AMD Epyc VPS-t bérelsz?
A processzor fontos, de az előnye csak akkor jön ki, ha a többi alkatrész is lépést tart vele. Egy jó VPS-ajánlatnál nézd meg azt is:
- valódi KVM virtualizációt kapsz-e, saját kernellel;
- PCIe NVMe SSD-n fut-e a VPS (a SATA SSD lényegesen lassabb);
- mekkora a hálózati kapcsolat, és van-e adatforgalmi korlát;
- készül-e napi mentés, és tudsz-e pillanatképet (snapshotot) készíteni;
- van-e DDoS védelem;
- válthatsz-e később nagyobb csomagra új szerverre költözés nélkül.
Gyakorlati útmutató: így indulj el
- Válaszd ki a csomagot. Egy kisebb projekthez vagy kísérletezéshez az 1–2 GB memóriás csomag is elég, egy webáruházhoz vagy több weboldalhoz inkább 4–8 GB ajánlott. Ha bizonytalan vagy, kezdj kisebbel, és válts, ha szükséges (lásd: Hogyan válasszam ki a megfelelő VPS csomagot?).
- Válaszd ki az operációs rendszert. Az Ubuntu és a Debian a legtöbb leírással segít, az AlmaLinux és a Rocky Linux hosszú támogatású, Red Hat-kompatibilis rendszer.
- Lépj be SSH-n, és frissítsd a rendszert (lásd: Hogyan csatlakozzak a VPS-emhez SSH-n keresztül?).
- Védd le a szervert: saját felhasználó root helyett, kulcsalapú SSH-bejelentkezés, tűzfal csak a szükséges portokkal, automatikus biztonsági frissítések.
- Telepítsd a szükséges szoftvereket, például webszervert, PHP-t és adatbázist, vagy ha webes felületről kezelnéd a szervert, egy vezérlőpultot.
- Gondoskodj a mentésről: a napi mentés mellett egy-egy nagyobb módosítás előtt készíts pillanatképet.
Gyakran ismételt kérdések
Miben más az AMD Epyc VPS, mint bármely más VPS?
A VPS fogalma ugyanaz: egy fizikai szerveren futó, elkülönített virtuális gép. A különbség a gazdagép processzorában van, ami a teljesítményt, a párhuzamos terhelés kezelését és az elérhető biztonsági funkciókat befolyásolja.
Miért jó a sok mag egy VPS-nél?
Mert a gazdagép több virtuális gépet tud kiszolgálni anélkül, hogy azok versengenének a processzoridőért. A saját VPS-ed vCPU-inak teljesítménye így kiszámíthatóbb.
Minden Epyc VPS-en működik az AMD SEV?
Nem. A szolgáltatónak kell bekapcsolnia, és a vendég operációs rendszernek is támogatnia kell. Ha erre szükséged van, bérlés előtt kérdezz rá.
Intel Xeon vagy AMD Epyc?
Mindkettő korszerű szerverprocesszor-család. Az Epyc általában több magot, több memóriacsatornát és PCIe sávot kínál, ezért erős a párhuzamos, virtualizált terhelésnél. A Xeon egyes modelljei bizonyos speciális feladatokban (például a beépített AI-gyorsítókat kihasználó munkáknál) lehetnek előnyösebbek. Egy általános célú VPS-nél a csomag erőforrásai, a tároló és a szolgáltató megbízhatósága többet számít, mint a processzor márkája.
Összefoglalva
Az AMD Epyc sok maggal, nagy gyorsítótárral, sok memóriacsatornával, gyors I/O-val és virtualizációra tervezett felépítéssel stabil, kiszámítható és jól skálázható alapot ad a VPS-eknek, a hardveres biztonsági funkciói pedig ott is erősebb elkülönítést adnak, ahol a szolgáltató használja őket. A mi AMD Epyc KVM VPS csomagjaink 3,8 GHz-es processzorral, PCIe NVMe SSD tárolóval, 2 Gbps kapcsolattal, korlátlan adatforgalommal, napi mentéssel és DDoS védelemmel érhetők el, 1 vCPU-tól 16 vCPU-ig és 1 GB-tól 32 GB memóriáig, havi 1 700 Ft + ÁFA díjtól.