

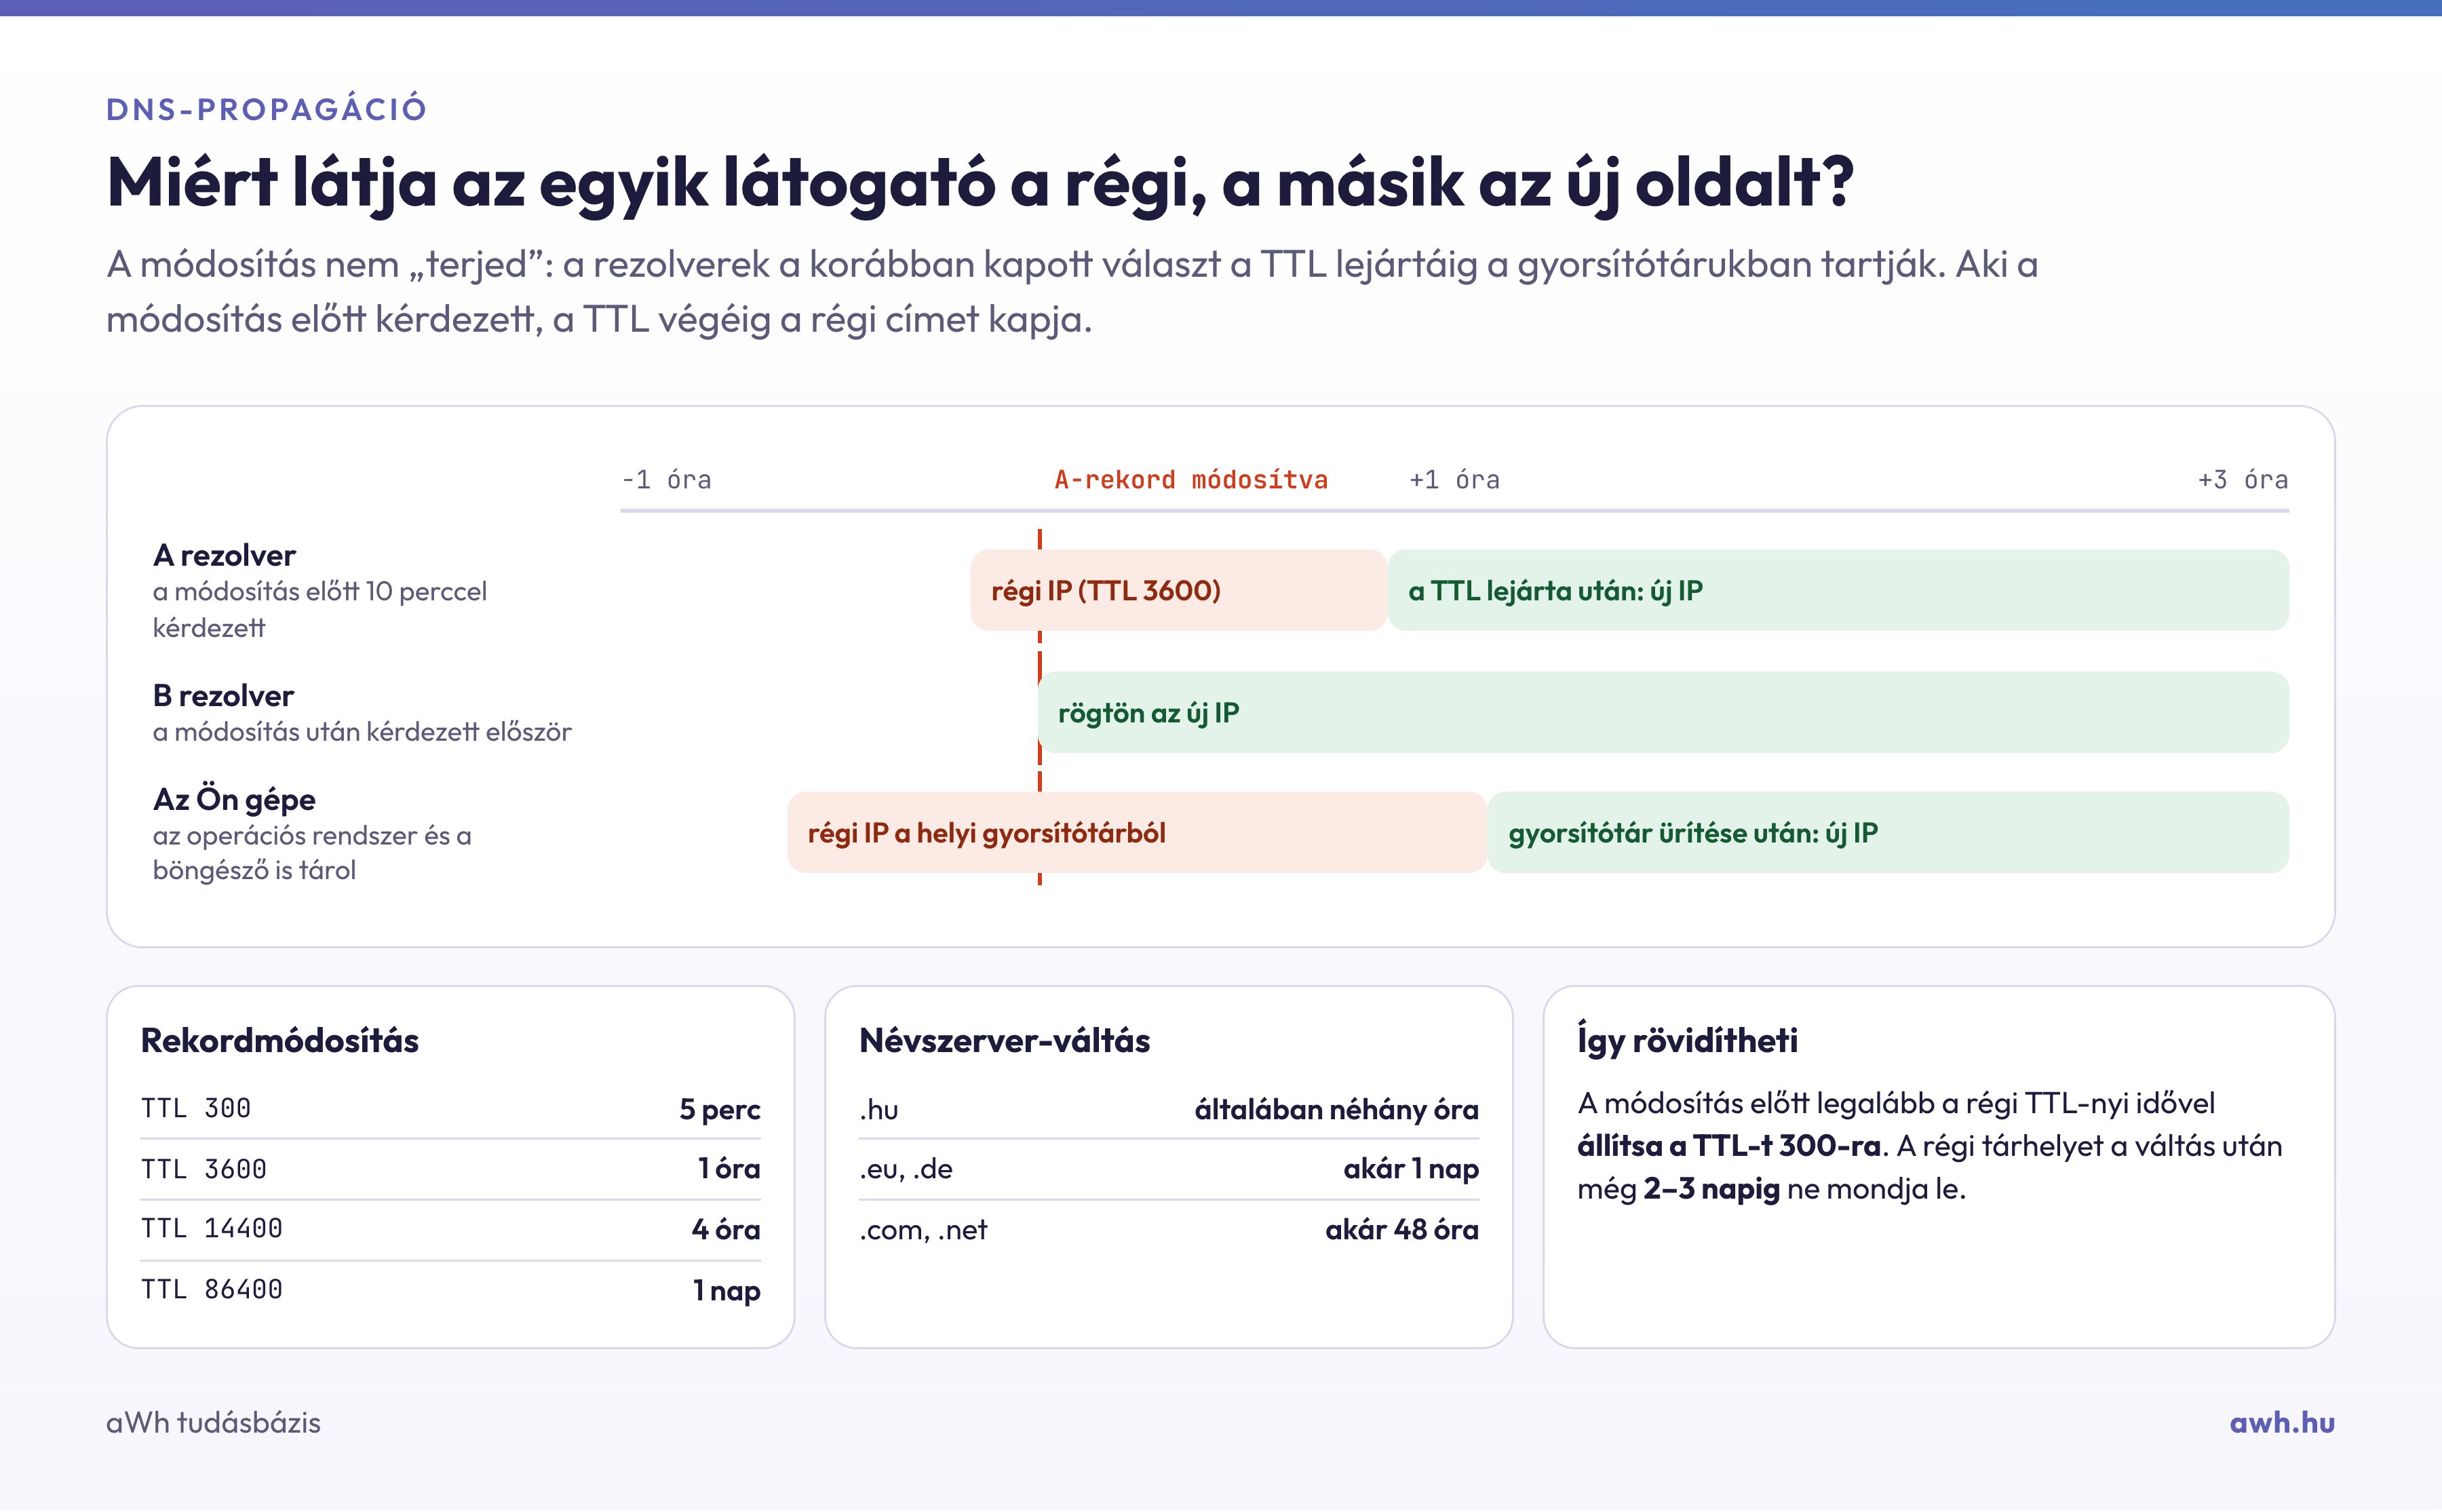
Amikor domainnevét a mi névszervereinkre vagy bárhová máshová irányítja, az új beállítás nem azonnal érvényes mindenhol. Ez a DNS propagáció: a világ DNS-kiszolgálói a régi névszerver-adatot a gyorsítótárukban tartják, amíg annak érvényességi ideje (TTL) le nem jár. Ez néhány perctől 24–48 óráig tarthat, ritkán 72 óráig. Ez alatt egyesek már az új, mások még a régi tárhelyen látják a weboldalt.
Ellenőrizze, mit lát a világ
A domainhez beállított névszervereket a parancssorból kérdezheti le:
dig NS pelda.hu +short
nslookup -type=NS pelda.hu
Ha a válaszban már az új névszerverek szerepelnek, a módosítás a regisztrátornál és a nyilvántartónál megtörtént, csak a gyorsítótárak frissülésére kell várni. Online DNS-ellenőrző oldalakon (például dnschecker.org) azt is láthatja, a világ különböző pontjain mely kiszolgálók adják már az új választ.
Mit tehet a várakozás alatt?
- Törölje a saját gépe DNS-gyorsítótárát és a böngésző gyorsítótárát; a lépéseket a helyi DNS-cache törléséről szóló cikk írja le.
- Próbálja meg mobilinternetről vagy egy másik hálózatról: ha ott már betölt, csak az Ön internetszolgáltatójának gyorsítótára régi.
- Tervezzen előre: a jövőben a váltás előtt egy nappal csökkentse a régi zónában a TTL értékét (például 300 másodpercre), így a váltás gyorsabban terjed.
Ha napok múlva sem működik
Ha 48 óra elteltével sem érhető el az oldal, valószínűleg nem a propagációról van szó. A leggyakoribb okok:
- Elírt névszerverek: ellenőrizze a regisztrátornál megadott neveket karakterre pontosan.
- Hiányzó zóna az új névszervereken: a domain csak akkor működik, ha az új névszervereken létezik a domain zónája a szükséges rekordokkal (A, MX). A .hu domaineknél a Domainregisztrációs Szabályzat szerint legalább két névszervernek kell hitelesen válaszolnia a domainre, és a zóna SOA rekordjának hibátlannak kell lennie. Ha a tárhelyet nálunk rendelte, a zónát mi hozzuk létre.
- DNSSEC: ha a régi szolgáltatónál be volt kapcsolva a DNSSEC, és a nyilvántartóban maradt a régi DS rekord, az új névszerverek válaszait a feloldók elutasítják. Erről a DNSSEC okozta problémákat bemutató cikk ír.
- A levelezés is érintett: névszerverváltáskor az MX és a többi e-mail rekord is az új zónából jön. Ha a levelezés máshol marad, ezeket a rekordokat az új zónában is fel kell venni.
Ha bizonytalan, írjon nekünk a domain nevével, és megnézzük, hol akad el a feloldás.