 Magyar
 English
 Deutsch
 Slovenščina



A cPanel tárhelycsomagok közül a cP Premium, a cP Pro és a cP Pro 100 csomagban SSH-val és SFTP-vel is elérheted a tárhelyedet. Biztonsági okokból a belépés csak SSH-kulccsal lehetséges, jelszóval nem: a szerver a kulcs nélküli próbálkozást Permission denied (publickey) üzenettel elutasítja. Ez a cikk bemutatja, hogyan hozhatsz létre vagy tölthetsz fel kulcsot a cPanelben, és hogyan léphetsz be vele.
Az SSH hozzáférés menüpont
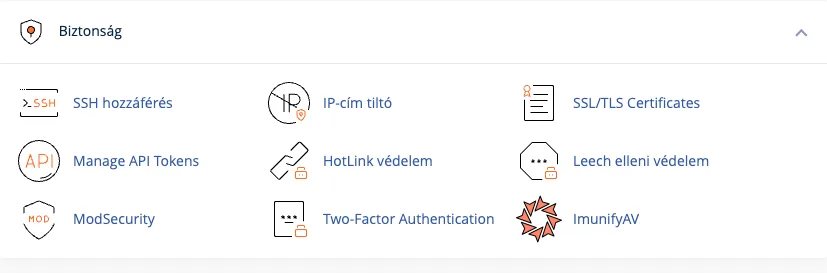
Jelentkezz be a cPanelbe, és a Biztonság csoportban kattints az SSH hozzáférés ikonra, majd az SSH-kulcsok kezelése gombra.
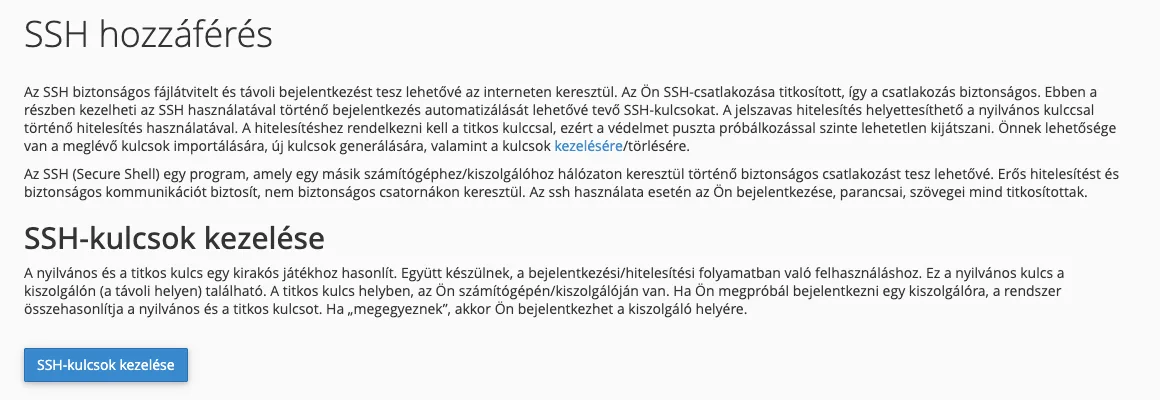
Kulcsot kétféleképpen vehetsz fel: a cPanelben generálsz egy új kulcspárt, vagy a saját gépeden készített kulcs nyilvános részét importálod. Ha a gépeden van már kulcsod, vagy most készítesz egyet, a második út az ajánlott: a titkos kulcs ekkor soha nem hagyja el a gépedet.
1. lehetőség: kulcs generálása a saját gépeden és importálása
A kulcs elkészítése
Linux, macOS és Windows 10/11 (PowerShell): nyiss egy terminált, és futtasd:
ssh-keygen -t ed25519 -C "cpanel"
Fogadd el az alapértelmezett helyet (Enter), és adj meg egy jelmondatot a kulcs védelmére. A titkos kulcs az id_ed25519, a nyilvános kulcs az id_ed25519.pub fájlba kerül a felhasználói mappa .ssh könyvtárában. A nyilvános kulcsot így jelenítheted meg:
cat ~/.ssh/id_ed25519.pub
Az Ed25519 kulcs rövidebb és gyorsabb, mint az RSA, és ugyanolyan biztonságos. Régebbi programokhoz RSA kulcsot is készíthetsz: ssh-keygen -t rsa -b 4096.
PuTTYgen (Windows): válaszd az EdDSA (Ed25519) vagy az RSA (4096 bit) típust, kattints a Generate gombra, és mozgasd az egeret az ablakban. Adj meg jelmondatot, mentsd el a titkos kulcsot (Save private key, .ppk fájl), majd másold ki a felső mezőből a nyilvános kulcsot (ssh-ed25519 ... vagy ssh-rsa ... kezdetű sor).
A nyilvános kulcs importálása
Az SSH-kulcsok kezelése oldalon kattints a Kulcs importálása gombra.
- Adj nevet a kulcsnak (például a számítógéped nevét), hogy később felismerd.
- A titkos kulcs mezőjét és a Hozzáférési kód mezőt hagyd üresen.
- Másold be a nyilvános kulcsot (a teljes
ssh-ed25519 ...vagyssh-rsa ...sort) az alsó, A nyilvános kulcsot illessze be a következő szövegmezőbe mezőbe. - Kattints az Importálás gombra.
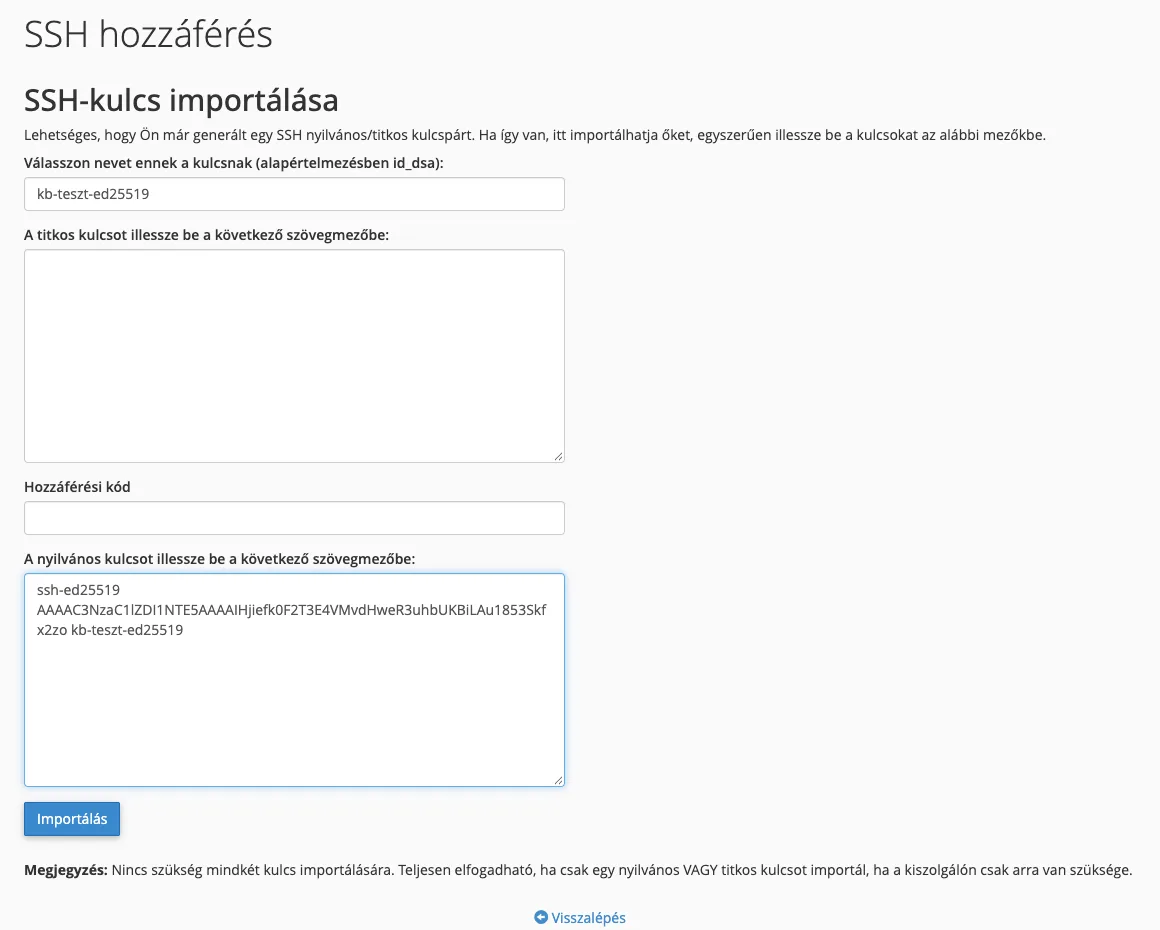
A titkos kulcsot ne töltsd fel: a belépéshez elég, ha a szerveren a nyilvános kulcs van, a titkos kulcs pedig csak a te gépeden.
Az importálás után a kulcsot még aktiválnod kell (lásd lent).
2. lehetőség: kulcs generálása a cPanelben
Ha a gépeden nem tudsz kulcsot készíteni, a cPanel is generál egy kulcspárt. Az SSH-kulcsok kezelése oldalon kattints az Új kulcs generálása gombra, és töltsd ki az űrlapot:
- Key Name: a kulcs neve (alapértelmezés szerint
id_rsa). Ha már van ilyen nevű kulcs, adj meg másikat. - Kulcs jelszó és Adja meg ismét a jelszót: a titkos kulcsot védő jelmondat. Ne hagyd üresen: ha a titkos kulcs illetéktelen kézbe kerül, a jelmondat nélkül nem tudják használni. A Jelszógenerátor gombbal erős jelszót kérhetsz; mentsd el a jelszókezelődbe.
- Kulcstípus: válaszd az RSA típust. A DSA kulcsokat a mai SSH-programok és a szerver sem fogadják el.
- Kulcs mérete: válaszd a 4096 bitet.
Kattints a Kulcs generálása. gombra.
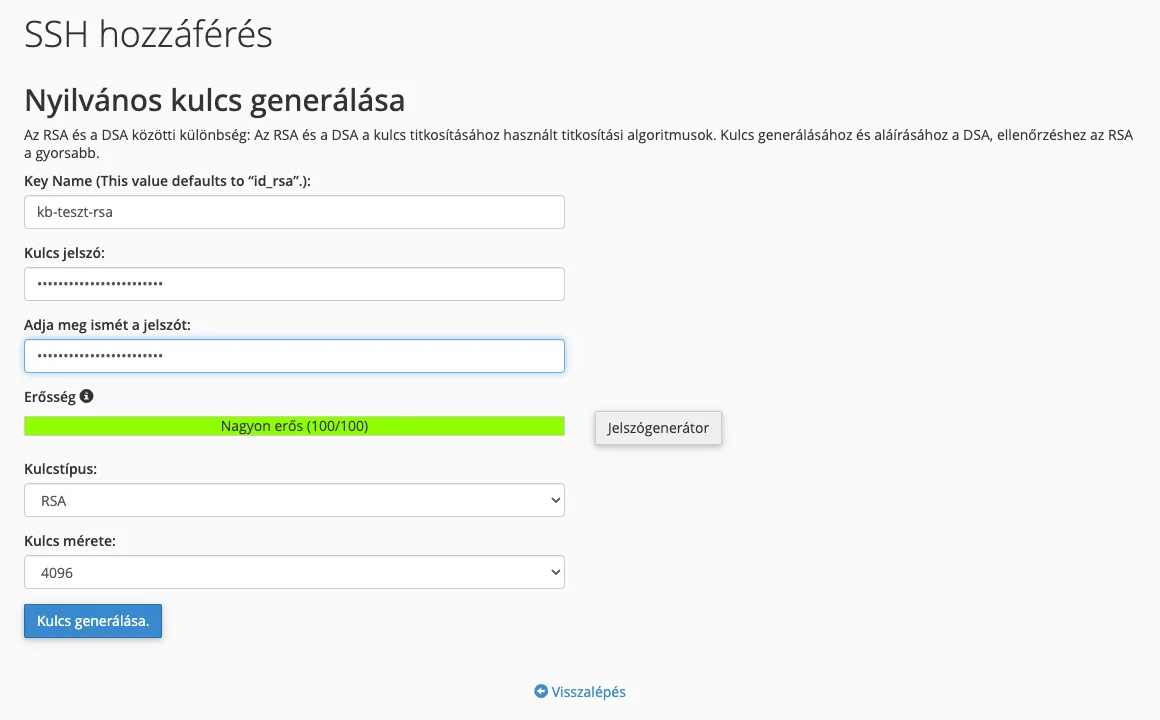
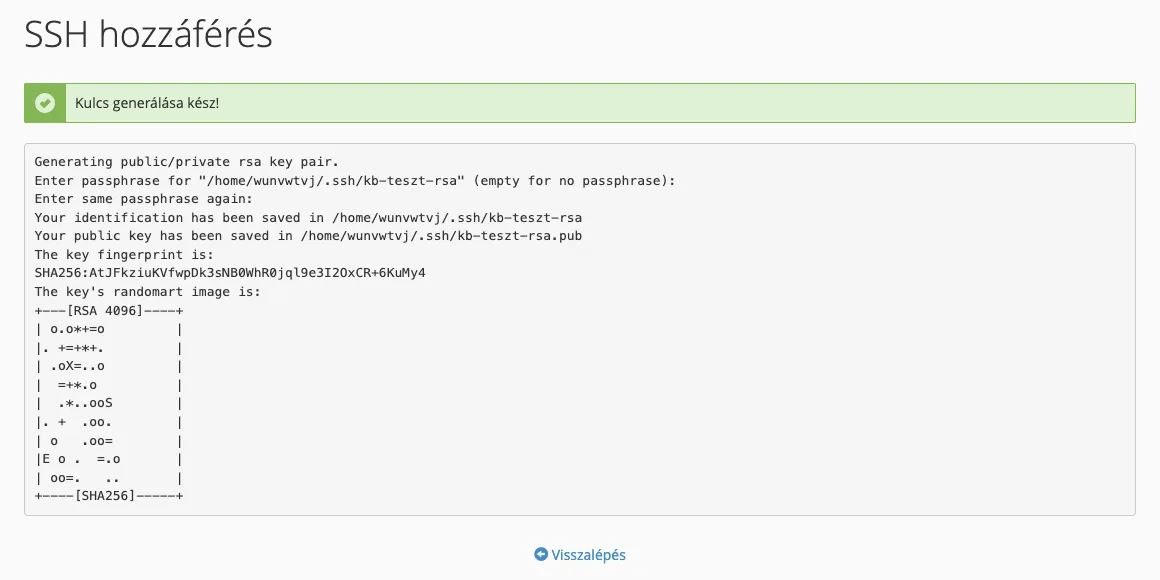
Néhány másodperc múlva megjelenik a Kulcs generálása kész! üzenet a kulcs ujjlenyomatával. A Visszalépés linkkel visszajutsz a kulcsok listájához.
A titkos kulcs letöltése
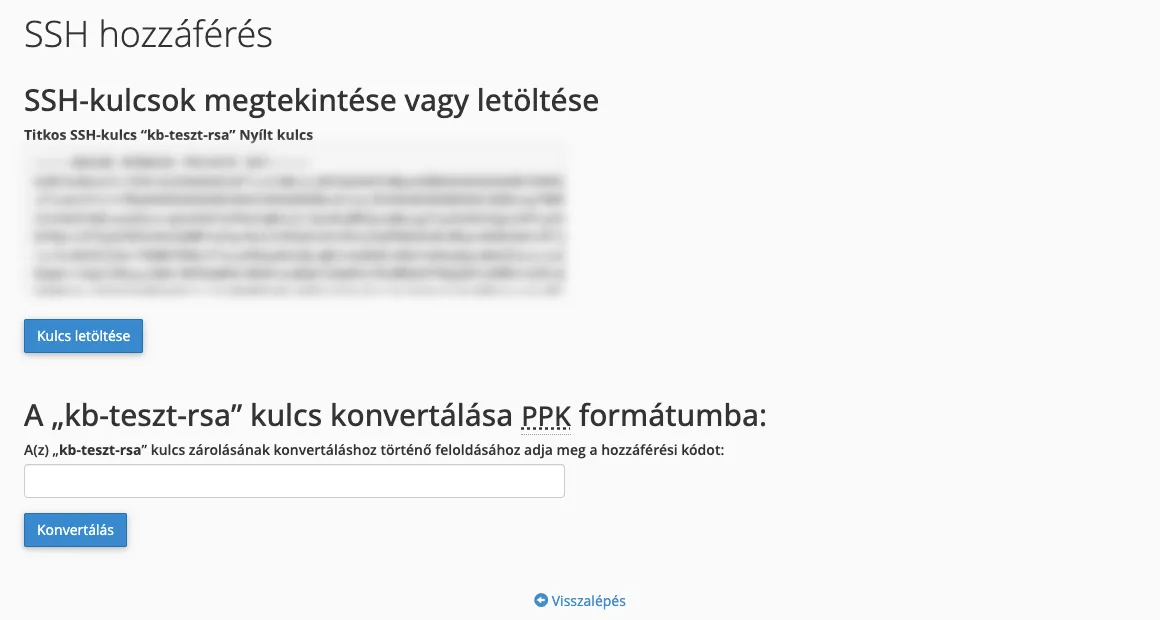
A generált kulcs titkos részét le kell töltened a gépedre. A Titkos kulcsok táblázatban kattints a kulcs melletti Megtekintés/letöltés linkre, majd a Kulcs letöltése gombra. A letöltött fájl OpenSSH formátumú; ezt a Linux, a macOS és a Windows beépített ssh parancsa, valamint a FileZilla közvetlenül használja.
A PuTTY és a WinSCP PPK formátumú kulcsot vár. Ehhez ugyanezen az oldalon, A kulcs konvertálása PPK formátumba részben add meg a kulcs jelszavát, kattints a Konvertálás gombra, és a következő oldalon töltsd le a PPK fájlt a Kulcs letöltése gombbal.
A letöltés után a titkos kulcsot a Titkos kulcsok táblázatban a Törlés linkkel eltávolíthatod a szerverről; a belépéshez csak a nyilvános kulcsnak kell ott maradnia.
A kulcs aktiválása
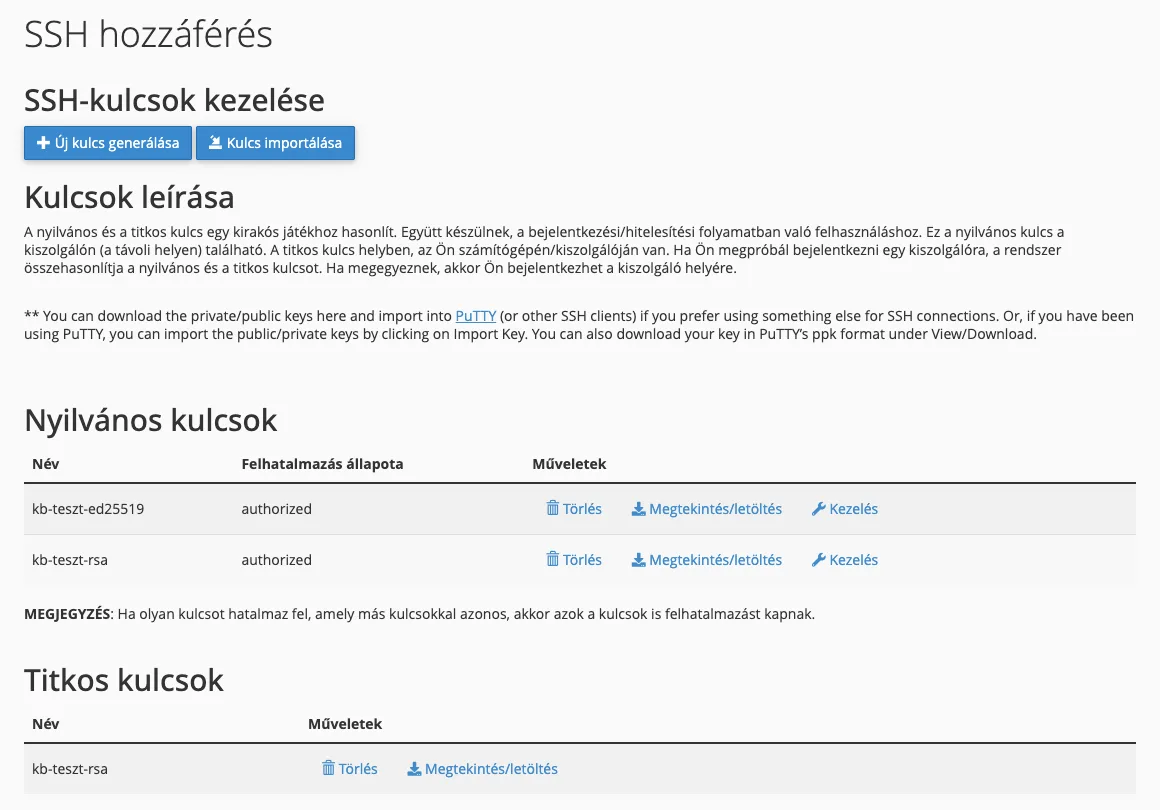
Egy importált vagy generált kulcs addig nem használható belépésre, amíg nem aktiválod. A Nyilvános kulcsok táblázat Felhatalmazás állapota oszlopa mutatja, melyik kulcs aktív (authorized) és melyik nem (not authorized).
- Kattints a kulcs melletti Kezelés linkre.
- Kattints az Authorize gombra.
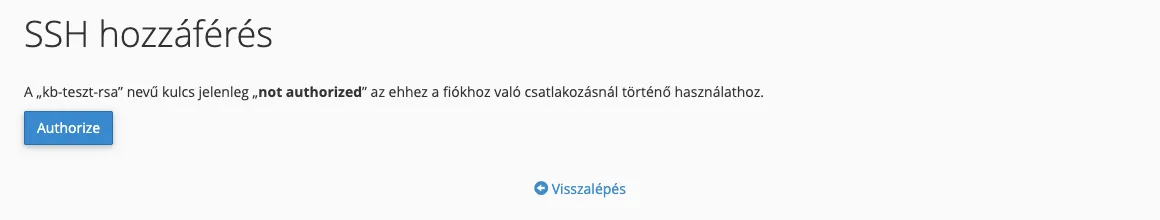
Ezután a kulcs állapota authorized lesz. Egy kulcs aktiválását ugyanitt, a Deauthorize gombbal vonhatod vissza; a Törlés linkkel pedig véglegesen eltávolíthatod, például ha egy régi számítógépedet lecserélted.
Belépés SSH-val és SFTP-vel
A cPanel-szervereinken az SSH nem a szabványos 22-es, hanem a 4231-es porton fut. A felhasználónév a cPanel-felhasználóneved, a szerver pedig a domained (ha már a tárhelyre mutat) vagy a tárhelyszerver neve.
ssh -p 4231 -i ~/.ssh/id_ed25519 felhasznalonev@pelda.hu
Ha a kulcs az alapértelmezett helyen van, az -i kapcsoló elhagyható. A belépés után a tárhely kezdőkönyvtárába (/home/felhasznalonev) kerülsz. Az SSH működéséről és parancsairól a Linux Secure Shell (SSH) cikkünk ír bővebben.
SFTP (például FileZilla): a Fájl » Kiszolgálókezelő ablakban hozz létre egy új kiszolgálót:
- Protokoll: SFTP - SSH File Transfer Protocol
- Kiszolgáló: a domained vagy a szerver neve, Port:
4231 - Bejelentkezés típusa: Kulcsfájl
- Felhasználó: a cPanel-felhasználóneved
- Kulcsfájl: a titkos kulcs (OpenSSH vagy PPK formátum)
Az SFTP a fő cPanel-felhasználóval működik; a cPanelben létrehozott további FTP-fiókokkal csak FTP-n léphetsz be (FTP-fiókok).
Gyakori hibák
- Permission denied (publickey): a kulcs nincs aktiválva (
not authorized), nem a megfelelő titkos kulcsot adtad meg, vagy rossz a felhasználónév. Ellenőrizd a Felhatalmazás állapota oszlopot. - Connection refused vagy időtúllépés: a 22-es porthoz próbálsz csatlakozni; add meg a
-p 4231kapcsolót, illetve a programban a 4231-es portot. - A kulcs jelszava nem működik: a jelmondat a titkos kulcsot védi, nem a cPanel-jelszavad. Ha elfelejtetted, készíts új kulcsot.