 Magyar
 English
 Deutsch
 Slovenščina



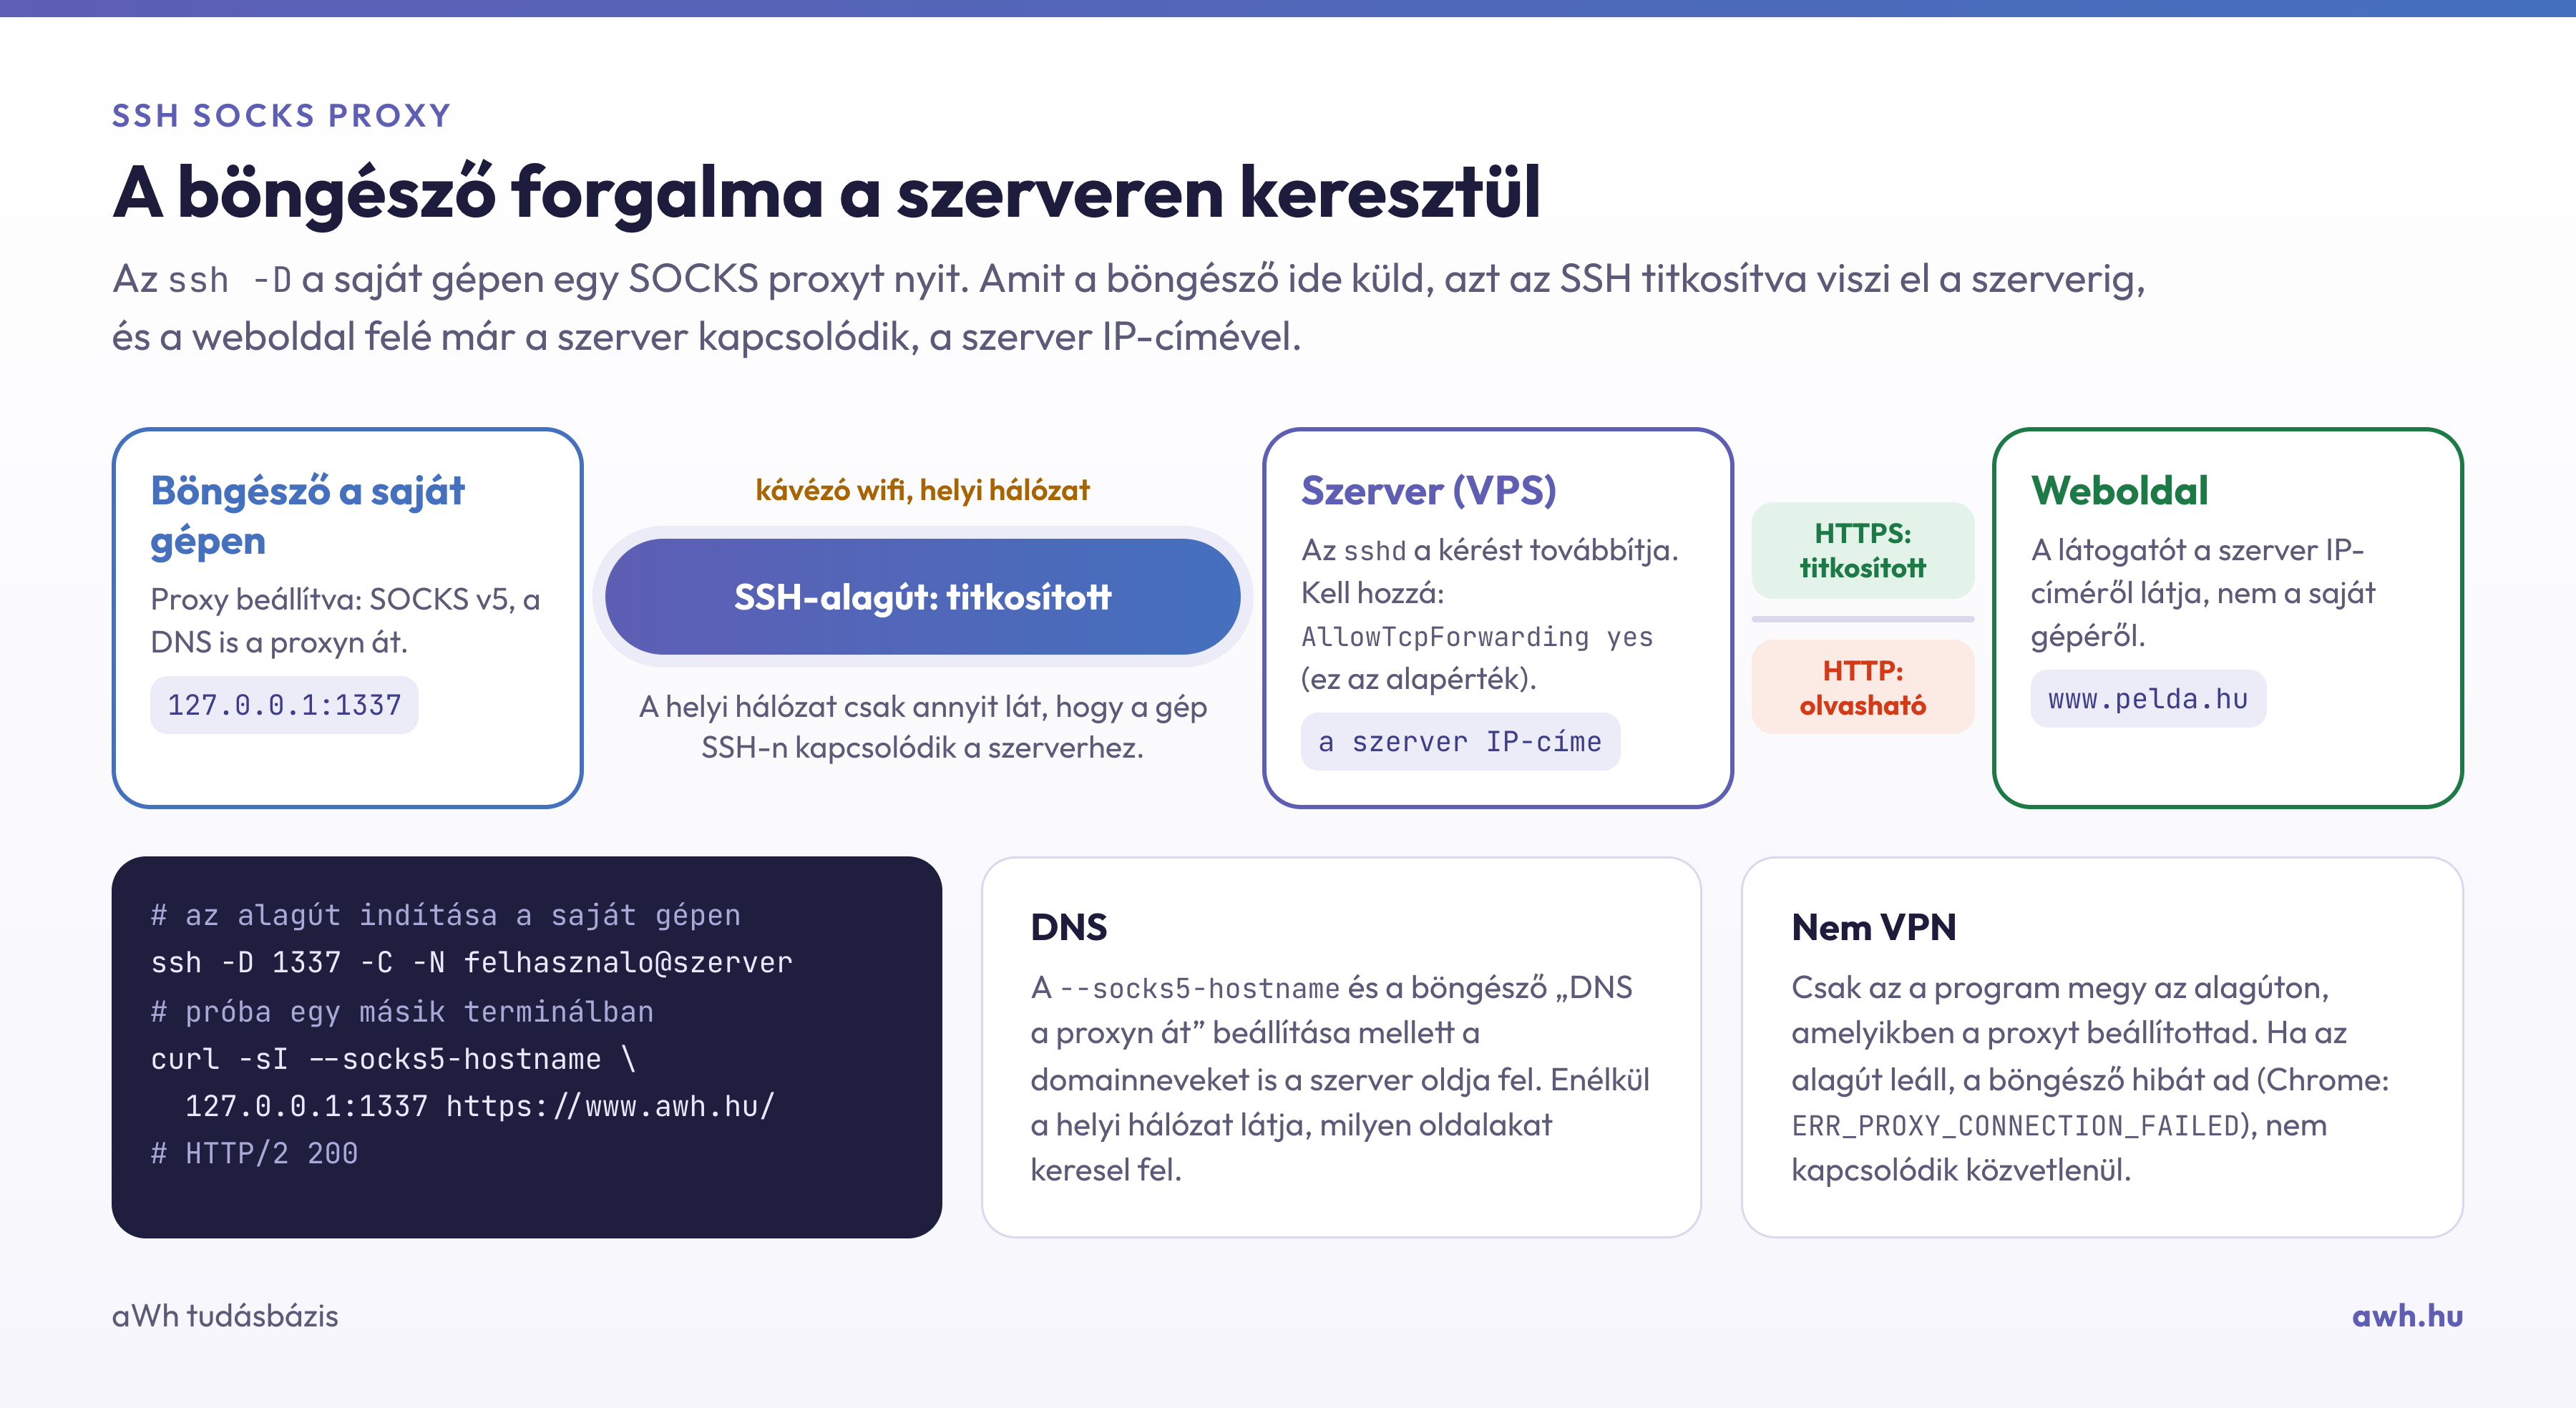
Ha van SSH-hozzáférésed egy szerverhez, egyetlen paranccsal saját SOCKS5 proxyt indíthatsz: a böngésző a forgalmát egy helyi portra küldi, az SSH titkosítva átviszi a szerverre, és a weboldalak felé már a szerver kapcsolódik, a szerver IP-címéről. Hasznos nyilvános wifin (kávézó, szálloda), olyan hálózaton, amely bizonyos oldalakat szűr, vagy ha egy szolgáltatást a szerver IP-címéről kell elérned (például egy csak onnan engedélyezett admin felületet).
A lépéseket macOS-ről, egy AlmaLinux 10.2-es szerverhez kapcsolódva próbáltuk ki; Linuxon ugyanígy, Windows 10/11-en a beépített OpenSSH klienssel (PowerShell) is működik.
1. Az alagút indítása
A saját gépeden, egy terminálban:
ssh -D 1337 -C -N felhasznalo@szervercime
-D 1337: a saját gépen az 1337-es porton SOCKS proxy nyílik. A port tetszőleges (1024 fölötti, szabad port); ha foglalt, válassz másikat.-C: tömöríti az adatokat az alagútban (lassú kapcsolaton segít).-N: nem futtat parancsot a szerveren, csak az alagutat tartja fenn.
Ha az SSH nem a 22-es porton fut, add meg a -p kapcsolóval (-p 2255). A parancs addig fut, amíg a terminált be nem zárod, vagy Ctrl+C-vel le nem állítod. Ha a háttérben szeretnéd futtatni, add hozzá a -f kapcsolót; ilyenkor a leállításhoz a folyamatot kell megkeresned és leállítanod (pkill -f "ssh -D 1337").
A proxy alapból csak a saját gépről érhető el (127.0.0.1), a hálózat többi gépe nem használhatja; ezen ne változtass.
2. Kipróbálás parancssorból
Mielőtt a böngészőt beállítod, nézd meg, működik-e:
curl -sI --socks5-hostname 127.0.0.1:1337 https://www.awh.hu/ | head -1
A teszten a válasz HTTP/2 200 volt. A --socks5-hostname azt jelenti, hogy a domain nevét is a szerver oldja fel, nem a saját géped (lásd lent, a DNS-nél).
3. A böngésző beállítása
Firefox
A Firefox saját proxybeállítással rendelkezik, így csak a böngésző forgalma megy az alagúton. A beállításokban keress rá a „proxy” szóra, nyisd meg a hálózati beállításokat, és válaszd a kézi proxybeállítást:
- SOCKS-kiszolgáló:
127.0.0.1, port:1337, típus: SOCKS v5; - kapcsold be a DNS-kérések proxyn keresztüli küldését (SOCKS v5 mellett).
Chrome, Edge
Ezek a rendszer proxybeállítását használják, ami a gép minden programjára kihat. Egyszerűbb, ha a böngészőt egy erre a célra indított példányban, parancssori kapcsolóval indítod, például macOS-en:
"/Applications/Google Chrome.app/Contents/MacOS/Google Chrome" --proxy-server="socks5://127.0.0.1:1337" --user-data-dir=/tmp/chrome-proxy
Windows alatt ugyanezek a kapcsolók a chrome.exe után adhatók meg. A külön --user-data-dir miatt ez a példány nem keveredik a megszokott profiloddal.
Ellenőrzés
Nyiss meg egy „mi az IP-címem” oldalt a proxy bekapcsolása előtt és után: a proxyval a szerver IP-címének kell megjelennie. Ha az alagút leállt, a böngésző hibát ad, nem tér át csendben a közvetlen kapcsolatra: a teszten a Chrome a leállított alagút után ERR_PROXY_CONNECTION_FAILED hibával nem töltötte be az oldalt.
Mi titkosított és mi nem?
- A saját gép és a szerver között minden forgalom titkosított, az SSH titkosítja. Ezt a szakaszt a helyi hálózat (például a kávézó wifije) üzemeltetője nem látja, és nem módosíthatja.
- A szerver és a weboldal között a forgalom csak akkor titkosított, ha az oldal HTTPS-t használ; sima HTTP esetén ezen a szakaszon olvasható.
- A DNS: ha a böngészőben (vagy a
curl-nél a--socks5-hostnamekapcsolóval) bekapcsolod a DNS proxyn keresztüli küldését, a domainneveket is a szerver oldja fel. Ha nem, a helyi hálózat láthatja, milyen oldalakat keresel fel, akkor is, ha maga a forgalom az alagúton megy.
A SOCKS proxy nem VPN: csak az a program használja, amelyikben beállítottad. A többi program, és a böngészőben a proxy nélkül indított példány, továbbra is közvetlenül kapcsolódik.
Ha nem működik
curl: (97) connection to proxy closed, a böngészőben kapcsolódási hiba: a szerveren tiltva lehet a továbbítás. A tesztenAllowTcpForwarding nobeállítással pontosan ez történt. Ellenőrizd a szerveren:sudo sshd -T | grep allowtcpforwarding; az alapértékyes.bind [127.0.0.1]:1337: Address already in use: a port foglalt (gyakran egy korábban-f-fel indított alagút). Válassz másik portot, vagy állítsd le a régit.- A hálózat az SSH-t is tiltja: egyes céges és nyilvános hálózatok csak a webes portokat engedik ki. Ilyenkor a szerveren az SSH egy további porton is figyelhet, például a 443-ason, ha azon nem fut webszerver. A port hozzáadását (SELinux, tűzfal) az SSH szerver biztonsági beállításai cikk írja le.
Saját proxyhoz egy kis KVM VPS is elegendő; a forgalom az adatközpont IP-címéről indul.