 Magyar
 English
 Deutsch
 Slovenščina



A kétlépcsős azonosítás (Two-Factor Authentication, röviden 2FA) egy második biztonsági réteget ad a cPanel fiókhoz: a jelszó mellett egy időalapú, egyszer használatos kódot is meg kell adni a bejelentkezéshez, amelyet egy hitelesítő alkalmazás generál a telefonodon. Így akkor is védve marad a fiók, ha valaki megszerzi a jelszavadat, például egy adathalász levéllel vagy egy feltört gépről.
Mire lesz szükséged?
Egy TOTP-kompatibilis hitelesítő alkalmazásra a telefonodon, például Google Authenticator, Microsoft Authenticator, Aegis (Android, nyílt forráskódú, fiók nélkül használható), Duo Mobile vagy egy jelszókezelő beépített kódgenerátora.
A bekapcsolás lépései
- Jelentkezz be a cPanel fiókodba.
-
A Biztonság csoportban kattints a Kétfaktoros hitelesítés ikonra.
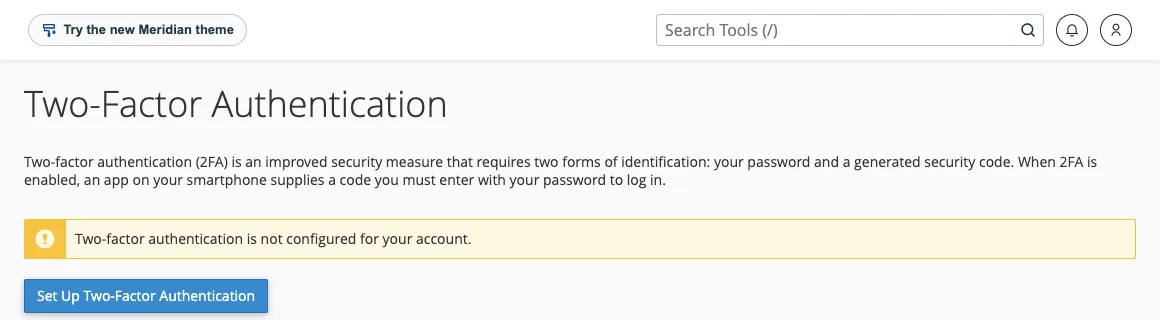
- Kattints a Kétfaktoros hitelesítés beállítása gombra.
- Olvasd be a megjelenő QR-kódot a hitelesítő alkalmazással, vagy add meg kézzel a mellette látható Fiók és Kulcs értéket.
- Írd be az alkalmazás által generált hatjegyű kódot a Security Code mezőbe, mielőtt lejár (a kód 30 másodpercenként változik).
- Kattints a Configure Two-Factor Authentication gombra.
Ettől kezdve minden bejelentkezéskor a jelszó után az alkalmazásban éppen látható kódot is meg kell adnod.
A hitelesítő alkalmazás beállítása Androidon
A telefonos lépések alkalmazásonként hasonlóak; az alábbi képek az Aegis 3.4.3-as verziójával, Android 17 rendszeren, minta kulccsal készültek.
- Telepítsd a hitelesítő alkalmazást. Az Aegis első indításkor kéri, hogy válassz védelmet: a Jelszó beállítást válaszd, hogy a kódokhoz csak te férj hozzá.
-
Koppints a jobb alsó sarokban lévő + gombra, majd a QR-kód beolvasása pontra, és olvasd be a cPanelben megjelenő kódot. Ha a kamerával nem sikerül, válaszd a Kézi megadás pontot: a Név mezőbe írj egy felismerhető nevet, a Kibocsátó mezőbe azt, hogy
cPanel, a Titok mezőbe pedig a cPanelben látható Kulcs értékét, majd koppints a MENTÉS gombra.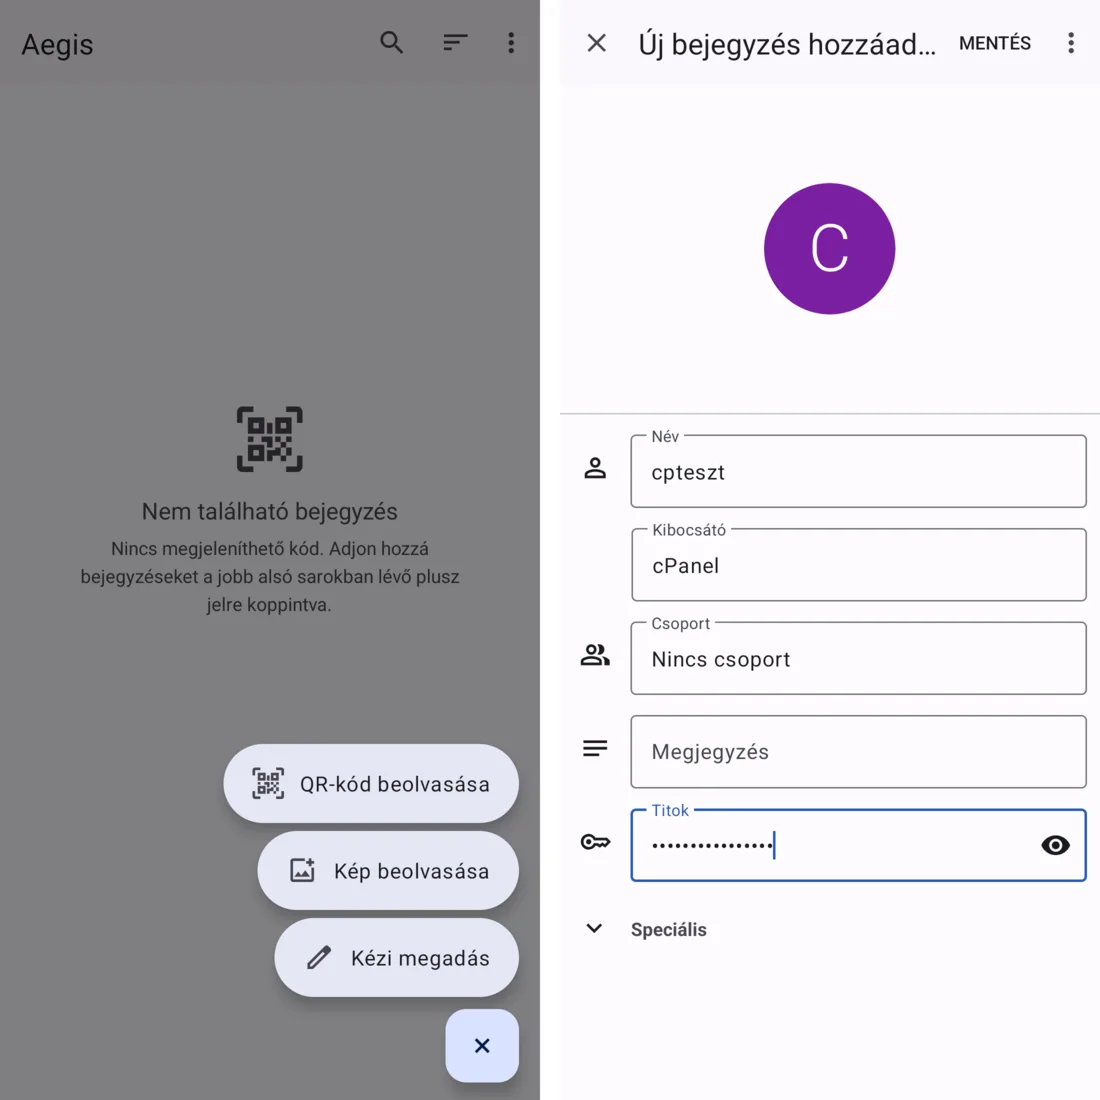
-
A listában megjelenik a bejegyzés a hatjegyű kóddal. Ezt írd be a cPanel Security Code mezőjébe. A kód 30 másodpercenként változik, a szóközt nem kell beírni.
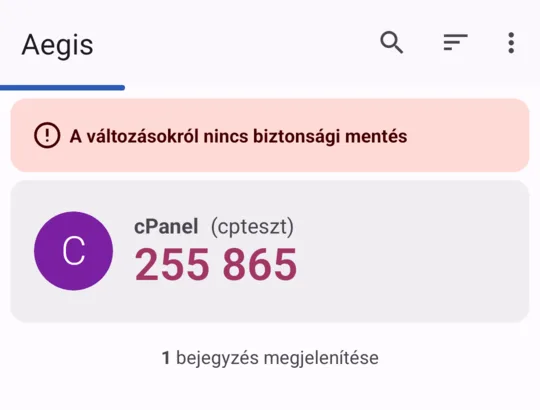
Az Aegis alapból tiltja a képernyőképek készítését, hogy a kódok ne kerülhessenek ki. A piros A változásokról nincs biztonsági mentés sáv arra figyelmeztet, hogy a kódokról még nincs mentésed: állítsd be az alkalmazás Biztonsági mentések menüjében, különben a telefon elvesztésekor a kódok is elvesznek.
Ellenőrzés
Jelentkezz ki, majd lépj be újra. Ha a jelszó után a rendszer a hatjegyű kódot kéri, és azzal be tudsz lépni, a 2FA működik. A Kétfaktoros hitelesítés oldalon később újra beállíthatod (például új telefon esetén) vagy kikapcsolhatod a funkciót.
Tartalék a telefon elvesztése esetére
A cPanel nem ad tartalék (backup) kódokat. Ezért érdemes már a beállításkor gondoskodni a pótlásról:
- jegyezd fel a Kulcs értéket, és tárold biztonságos helyen (például jelszókezelőben), mert ezzel egy új telefonon is beállítható ugyanaz a kódgenerátor,
- vagy olvasd be a QR-kódot egyszerre két eszközön.
Ha sem a telefon, sem a kulcs nincs meg, nyiss hibajegyet az ügyfélportálon: a 2FA-t kikapcsoljuk a fiókodon, utána újra beállíthatod.
Gyakori hibák
- „The security code is invalid”: leggyakrabban a telefon órája pontatlan. Kapcsold be az automatikus idő- és időzóna-beállítást a telefonon. Ha a hiba továbbra is fennáll, írj nekünk, mert a szerver ideje is okozhatja.
- Lejárt kód: ha a kód beírás közben megváltozik, várd meg a következőt, és azt írd be.
Mire nem vonatkozik?
- A cPanel 2FA a cPanel belépést védi. A webmailbe a postafiókok saját jelszavukkal lépnek be; ott a 2FA a webmail beállításainál, fiókonként kapcsolható be.
- A jelszavas API-hívásokat a 2FA nem védi automatikusan, integrációkhoz API tokent érdemes használni.
Az erős, egyedi jelszó ugyanilyen fontos; a cPanel jelszó megváltoztatásáról külön cikk szól.