

Egy e-mail általában másodpercek alatt célba ér, de nem azonnali szolgáltatás: a levél több szerveren halad át, és bármelyik kérheti a küldőt, hogy próbálja újra később. Ha egy levél késik vagy nem jön meg, először azt érdemes kideríteni, hol tart. Az alábbi sorrendben haladva a legtöbbször néhány perc alatt kiderül az ok.
1. Nézze meg, tényleg nem érkezett-e meg
Sok „eltűnt” levél már a postafiókban van, csak nem ott, ahol keresi.
- Nyissa meg a webmailt. Ha a levél ott látszik, a levelezőprogramban vagy a telefonon nem frissült a postafiók. A POP3-mal behívott postafiókok (például a Gmailbe másodlagos fiókként felvett cím) csak időnként kérdezik le a szervert, a telefonok akkumulátorkímélő módja pedig szintén késleltetheti az értesítést.
- Nézze meg a spam mappát. A cPanel a gyanús leveleket a spam, a webtárhely a Levélszemét mappába teszi. Erről a spam mappába kerülő levelekről szóló cikk ír.
- Gondoljon a szűrőkre és a továbbításra. Egy korábban beállított üzenetszűrő más mappába teheti a levelet, egy továbbítás pedig máshová küldheti.
- Nézze meg a postafiók méretét. Egy megtelt postafiók nem fogad új levelet; a helyet így szabadíthatja fel.
Ha a levélről visszapattanó üzenetet kapott a feladó, a hiba már megvan: az 550-es hibákról szóló cikk és az Exim állapotkódok magyarázata segít értelmezni.
2. Kövesse a levél útját cPanelben
cPanel tárhelyen az E-mail csoport Kézbesítés nyomon követése oldala megmutatja, mit tudott a szerver a levélről.
- A Recipient Email (optional) mezőbe írja be a címzettet, vagy hagyja üresen.
- Kattintson a Jelentés futtatása gombra. Az Összes megjelenítése minden levelet listáz, a Show Blocked & Failed csak a visszautasítottakat és a sikerteleneket.
- A Kézbesítési jelentés táblázatában nézze meg a feladót, az időpontot, a spam-pontszámot (Levélszemét-pontszám) és az Eredmény oszlopot. A Halasztottak megjelenítése jelölőnégyzet azokat a leveleket is mutatja, amelyek kézbesítését a szerver későbbre halasztotta.
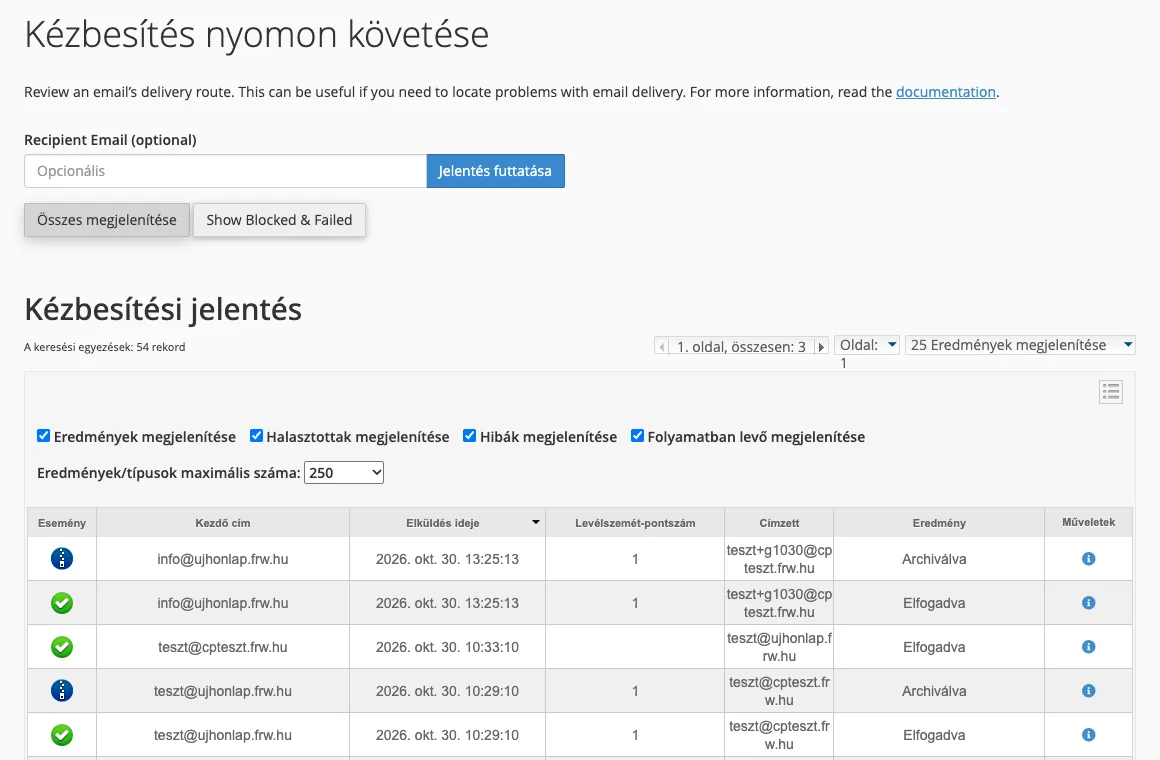
Az oldal a beérkező és a kimenő leveleket is mutatja, a szerver 60 napig őrzi az adatokat. A sor végén lévő információs ikon a részleteket nyitja meg.
- Ha a levél nem szerepel a listában, a szerverünk nem vette át. A feladó szervere a szürkelistázás miatt még újrapróbálkozhat, a hiba lehet a feladó oldalán, vagy a feladó szervere nem hozzánk küldte a levelet (lásd lent a friss MX vagy névszerver módosításról szóló részt).
- Ha a levél elfogadva szerepel, a szerverünk átvette, tehát a postafiókban, a spam mappában vagy egy szűrő mögött kell lennie.
- Ha a küldött levélnél hiba vagy halasztás látszik, a címzett szervere nem vette át. Az üzenet szövege általában megmondja, miért.
A webtárhely KeyHelp felületén nincs ilyen levélkövető oldal. Ilyenkor nyisson hibajegyet az Ügyfélportálon, és adja meg a feladót, a címzettet és a küldés idejét, így a levelezés naplójából meg tudjuk nézni, mi történt a levéllel.
3. Olvassa el a fejlécből, hol várakozott a levél
Ha a levél megérkezett, csak későn, a teljes fejléc megmutatja, melyik szerveren állt. A fejléc megnyitását a levelezőprogramokban az e-mail cím hamisításáról szóló cikk írja le.
A Received sorokat minden szerver a levél elejére írja, ezért alulról felfelé kell olvasni őket. Hasonlítsa össze az egymást követő sorok időbélyegét:
Received: from mail.pelda-kuldo.hu by mail.pelda-fogado.hu; Fri, 30 Oct 2026 13:31:02 +0100
Received: from gep.pelda-kuldo.hu by mail.pelda-kuldo.hu; Fri, 30 Oct 2026 13:25:58 +0100
Itt a feladó szervere 13:25:58-kor vette át a levelet, a fogadó szerver pedig csak 13:31:02-kor. A több mint ötperces rés a két szerver között keletkezett, ami tipikusan ideiglenes elutasításra vagy szürkelistázásra utal. Figyeljen az időzónára is: a sor végén álló +0100 vagy +0000 eltérése nem késés.
Mi okozhat késést?
Ideiglenes hiba és újrapróbálkozás
Az SMTP két fajta elutasítást ismer. A végleges hiba (5xx) után a küldő szerver feladja, és visszapattanó levelet küld. Az ideiglenes hiba (4xx) után a levelet megtartja a várakozási sorban, és később újra próbálkozik, akár napokon át. Ilyenkor a feladó idővel kaphat egy értesítést arról, hogy a kézbesítés késik, de még folyamatban van. Ez nem hiba, nem kell újraküldenie a levelet.
Ideiglenes hibát okozhat egy túlterhelt vagy karbantartás alatt álló fogadó szerver, a hálózati hiba, vagy az, hogy a fogadó szerver lassítja egy ismeretlen küldő nagy mennyiségű levelét.
Szürkelistázás (greylisting)
A szürkelistázás olyan spamszűrő módszer, amely kihasználja, hogy a spamküldő programok többsége nem próbálkozik újra. A fogadó szerver megjegyzi a küldő szerver IP-címét, a feladót és a címzettet, és ha ezt a hármast még nem látta, a levelet ideiglenes hibával (általában 451-es kóddal) visszautasítja. Egy szabályos levelezőszerver néhány perc múlva újra próbálkozik, és a levél másodszorra átmegy.
Ebből következik, hogy a szürkelistázás mikor okoz gondot:
- Az első levél késik. Egy új partnertől érkező vagy új partnernek küldött első levél néhány perccel, ritkán akár egy órával később érkezik meg, a következők már azonnal.
- Az egyszer használatos kódok lejárhatnak. Egy belépési kód vagy jelszó-visszaállító link érvényessége letelhet, mire a levél megérkezik. Ilyenkor várjon néhány percet, és kérjen új kódot: a második levél általában azonnal átmegy.
- A nagy levelezőrendszerek több IP-címről küldenek. Ha az újrapróbálkozás másik címről érkezik, a fogadó szerver új feladóként kezelheti, és a késés hosszabb lesz.
cPanel tárhely szervereinken a szürkelistázás be van kapcsolva, a következő beállításokkal:
- Első kézbesítés: egy új feladó levelét a szerver legalább 2 percig nem veszi át. A tényleges késést a küldő szerver újrapróbálási ideje adja, ezért ennél hosszabb is lehet.
- Újraküldés: a küldő szervernek 4 órán belül kell újra próbálkoznia, különben a feladó újra ismeretlennek számít.
- Ismert feladók: az elfogadott feladóra a szerver 3 napig emlékszik, ezért a további levelei várakozás nélkül érkeznek meg.
- Kivétel: az érvényes SPF rekorddal küldő szerverek leveleit a szürkelistázás nem tartja vissza. Saját tesztünkben egy ilyen, soha nem használt címre küldött levél 15 másodperc alatt megérkezett.
Ha egy nekünk küldött levél rendszeresen késik, kérje meg a feladót, hogy ellenőrizze a domainje SPF rekordját. Ha az Ön által küldött első levél késik egy partnerhez, azt a partner szervere okozhatja. Ez ellen küldőként többnyire nem kell tennie semmit, a levél magától megérkezik.
A cPanelben a beállítást domainenként az E-mail csoport Szürkelistázás konfigurálása oldalán látja. Ha egy domainnél a beérkező levelek késése fontosabb gond, mint a spam, a Kikapcsolva gombbal kikapcsolhatja, ekkor viszont több kéretlen levél juthat a postafiókba.
Az óránkénti küldési limit
Ha a domainje elérte a kimenő levelek óránkénti korlátját, a szerver a leveleket egy ideig visszatartja. Erről az óránkénti levélküldési limitről szóló cikk ír. Ha nem küldött sok levelet, ellenőrizze, nem törték-e fel a postafiókját.
Friss MX vagy névszerver módosítás
Levelezésköltöztetés után a régi MX rekord még órákig élhet a küldő szerverek gyorsítótárában, ezért a levelek egy része a régi szerverre mehet. Ha nemrég módosította a domain MX rekordjait vagy névszervereit, várja meg a DNS propagációt, és addig hagyja működni a régi postafiókot.
A szerver IP-címe feketelistán van
A fogadó szerver ideiglenesen vagy végleg elutasíthatja a levelet, ha a küldő szerver címe rossz hírű. Ilyenkor a visszapattanó levél vagy a Kézbesítés nyomon követése üzenete általában megnevezi a listát. Ha ezt látja a mi szervereinkről küldött leveleknél, írjon nekünk.
Mikor írjon nekünk?
Ha a fenti lépések után sem találja a levelet, nyisson hibajegyet, és adja meg a feladó és a címzett pontos címét, a küldés idejét és a kapott hibaüzenetet. A beszélgetés egyik levelének teljes fejléce is sokat segít.